#1

 osirium/suds
suds 0.4 + suds-0.4-CVE-2013-2217.patch का क्लोन
 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 jassics/security-study-plan
Pentest, AppSec, Cloud Security, DevSecOps जैसी भूमिकाओं पर आधारित एक सफल साइबर सुरक्षा इंजीनियर बनने के लिए पूर्ण व्यावहारिक अध्ययन योजना...
 lumoslab-innovation/openhunterai
वेब, API, और LLM एप्लिकेशन सुरक्षा के लिए लोकल-फर्स्ट AI रेड टीम। आक्रमणकारी-शैली तर्क, साक्ष्य-समर्थित निष्कर्ष, और AI कोडिंग एजेंट्स के लिए कौशल।
 cloudflare/cloudflared
क्लाउडफ्लेयर टनल के लिए क्लाइंट जो जीरो ट्रस्ट आर्किटेक्चर के माध्यम से ओरिजिन के लिए सुरक्षित आउटबाउंड-ओनली कनेक्शन सक्षम करता है। फायरवॉल…
 dozermx/argus
बहु-चरणीय टोही और आक्रमण-सतह स्कैनर जो डोमेन, IP, ASN, क्लाउड संपत्तियों और CVE को CVSS स्कोरिंग और अनुपालन मैपिंग के साथ एक ज्ञान ग्राफ में मैप करता…
 ory/oathkeeper
एक क्लाउड नेटिव Identity & Access Proxy / API (IAP) और Access Control Decision API जो आने वाले HTTP(s) अनुरोधों को प्रमाणित करती है, अधिकृत करती है,…
 owasp/cheatsheetseries
OWASP चीट शीट सीरीज़ विशिष्ट एप्लिकेशन सुरक्षा विषयों पर उच्च मूल्य की जानकारी का एक संक्षिप्त संग्रह प्रदान करने के लिए बनाई गई थी।
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 teycir/burpapisecuritysuite
API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के…
 juanlunaia/aegis-latent-core
AI governance and evidence gateway for multi-provider LLM applications. FastAPI + optional Rust core for policy, WAF, egress, rate limits, sessions,…
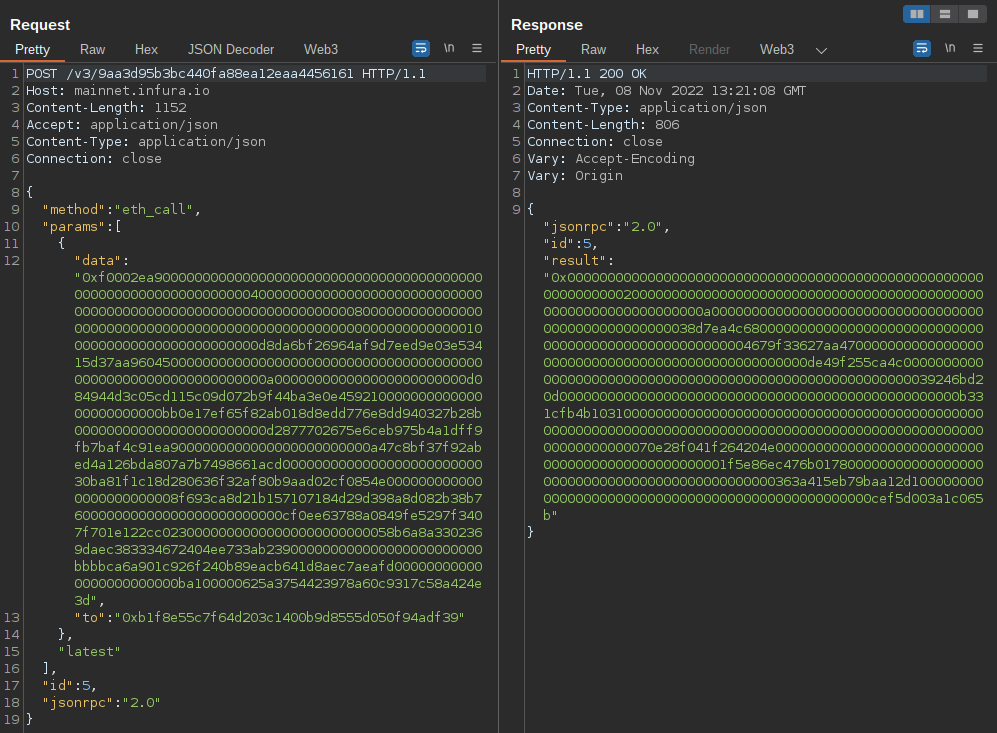 uwctcjnwlk/web3-decoder
Burp Suite एक्सटेंशन जो Ethereum JSON-RPC कॉल्स और स्मार्ट कॉन्ट्रैक्ट इंटरैक्शन को डिकोड करने के लिए है, जो कई चेन्स और स्वचालित ABI पुनर्प्राप्ति…
 open-policy-agent/opa
घोषणात्मक नीति इंजन जो Rego भाषा का उपयोग करके सेवाओं, Kubernetes, Terraform, Docker और APIs में प्राधिकरण और नीति प्रवर्तन सक्षम करता है।
 pie-script/llm-agent-testbed
एक अनुभवजन्य सुरक्षा परीक्षण मंच जो LLM एजेंटों में प्रॉम्प्ट इंजेक्शन, भ्रमित-डिप्टी कमजोरियों, और टूल-कॉलिंग सुरक्षा उपायों का मूल्यांकन करता है।
 rocketchat/rocket.chat
सुरक्षित CommsOS™ मिशन-महत्वपूर्ण संचालनों के लिए
 owasp-noir/alibi
अपनी attack surface के दृश्यों का क्रॉस-चेक करें और वे endpoints खोजें जो एक-दूसरे की पुष्टि नहीं कर सकते।
 m14r41/pentestingeverything
VAPT/AppSec और पेंटेस्टिंग गाइड के लिए पूर्ण समाधान: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network…