असुरक्षित बैंक एप्लिकेशन 🏦
Web, API और LLM के एप्लिकेशन सुरक्षा परीक्षण, सुरक्षित कोड समीक्षा और CI/CD पाइपलाइनों में सुरक्षा लागू करने के अभ्यास के लिए एक जानबूझकर असुरक्षित वेब एप्लिकेशन।
⚠️ चेतावनी: यह एप्लिकेशन जानबूझकर असुरक्षित है और इसका उपयोग केवल पृथक वातावरणों में शैक्षिक उद्देश्यों के लिए किया जाना चाहिए।
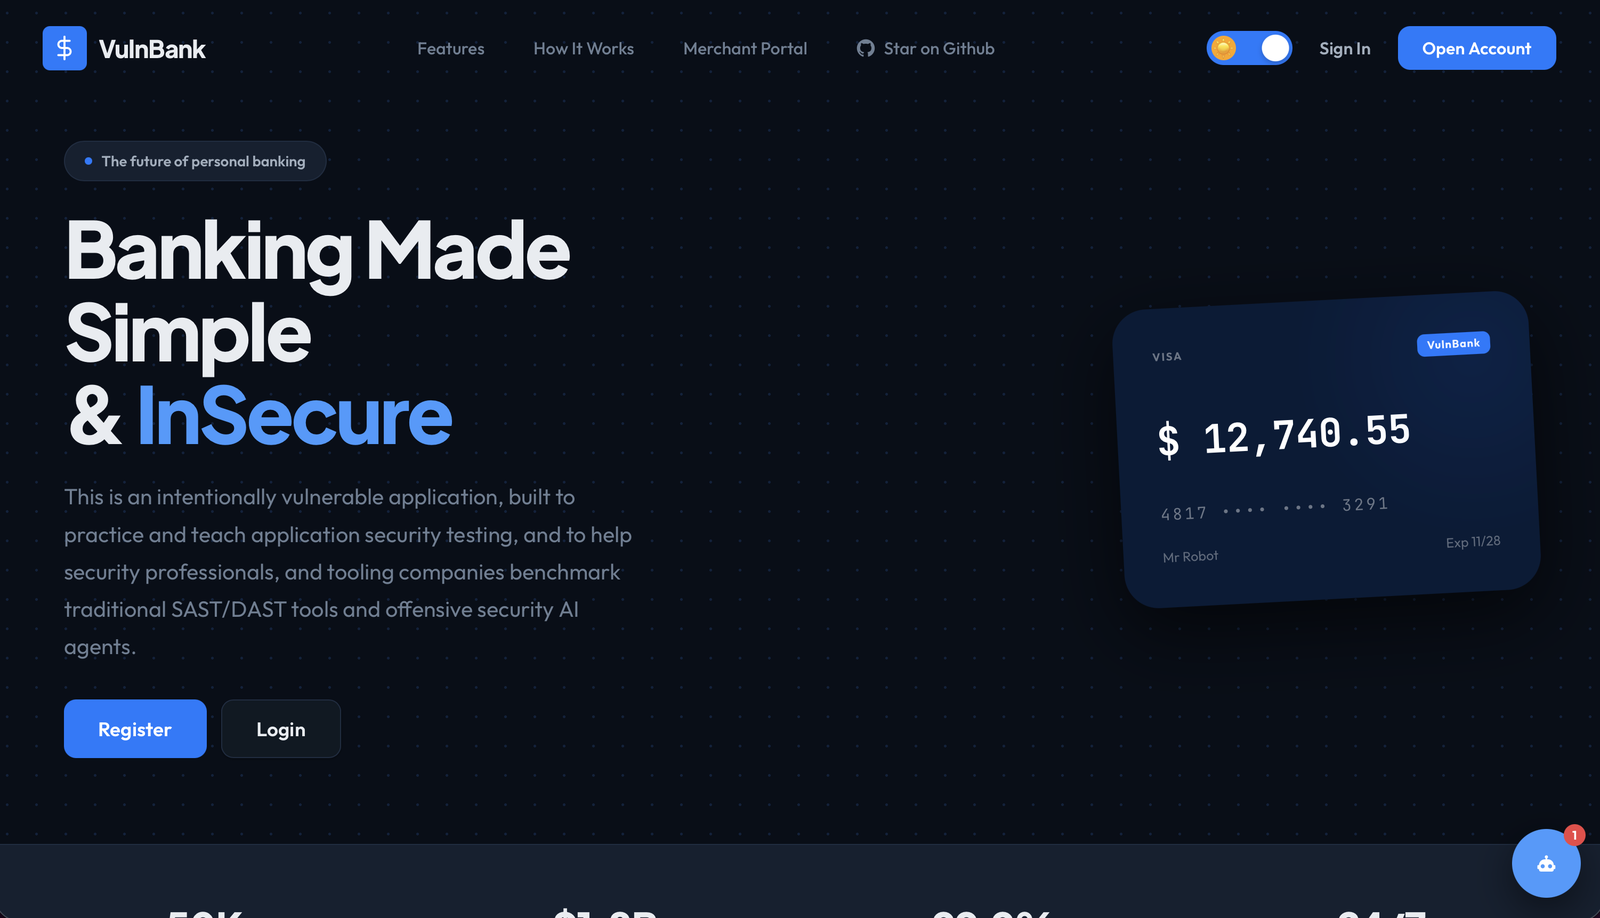
अवलोकन
यह प्रोजेक्ट एक सरल बैंकिंग एप्लिकेशन है जिसमें कई सुरक्षा कमज़ोरियाँ अंतर्निहित हैं। इसे सुरक्षा इंजीनियरों, डेवलपर्स, इंटर्न, QA विश्लेषक और DevSecOps प्रैक्टिशनर्स को इनके बारे में सीखने में मदद करने के लिए डिज़ाइन किया गया है:
- सामान्य वेब एप्लिकेशन और API कमज़ोरियाँ
- AI/LLM कमज़ोरियाँ
- सुरक्षित कोडिंग प्रथाएँ
- सुरक्षा परीक्षण स्वचालन
- DevSecOps कार्यान्वयन
विशेषताएँ और कमज़ोरियाँ
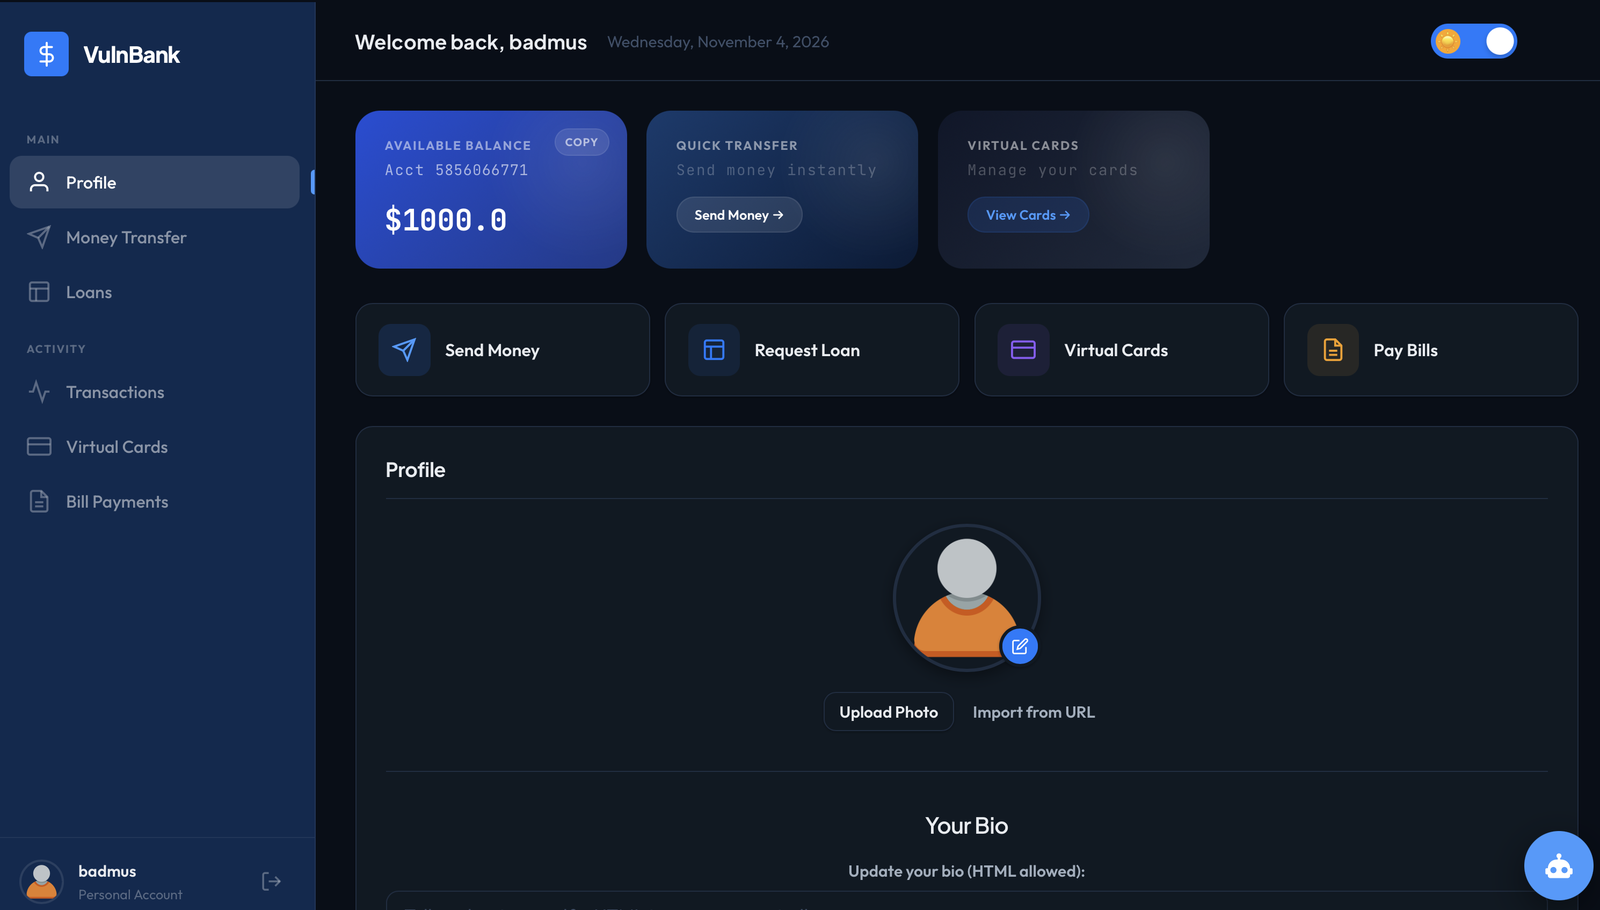
मुख्य बैंकिंग विशेषताएँ
- 🔐 उपयोगकर्ता प्रमाणीकरण और प्राधिकरण
- 💰 खाता शेष प्रबंधन
- 💸 धन हस्तांतरण
- 📝 ऋण अनुरोध
- 👤 प्रोफ़ाइल चित्र अपलोड
- 📊 लेनदेन इतिहास
- 📈 लेनदेन विश्लेषण डैशबोर्ड (GraphQL-आधारित)
- 🔑 पासवर्ड रीसेट सिस्टम (3-अंकीय PIN)
- 💳 बहु-मुद्रा वर्चुअल कार्ड प्रबंधन
- 💱 अंतर्निहित मुद्रा रूपांतरण के साथ मुख्य USD शेष से वर्चुअल कार्ड फंडिंग (
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)
- 🛒 जानबूझकर असुरक्षित ईकॉमर्स/डेमो एकीकरण के लिए सार्वजनिक मर्चेंट भुगतान API
- 📱 बिल भुगतान प्रणाली
- 🤖 AI ग्राहक सहायता एजेंट (DeepSeek API के साथ वास्तविक LLM / मॉक मोड)
लागू की गई कमज़ोरियाँ
-
प्रमाणीकरण और प्राधिकरण
- लॉगिन में SQL इंजेक्शन
- कमज़ोर JWT कार्यान्वयन
- टूटा हुआ ऑब्जेक्ट-स्तरीय प्राधिकरण (BOLA)
- टूटा हुआ ऑब्जेक्ट प्रॉपर्टी-स्तरीय प्राधिकरण (BOPLA)
- मास असाइनमेंट और अत्यधिक डेटा एक्सपोज़र
- कमज़ोर पासवर्ड रीसेट तंत्र (3-अंकीय PIN)
- localStorage में संग्रहीत टोकन
- कोई सर्वर-साइड टोकन अमान्यकरण नहीं
- कोई सत्र समाप्ति नहीं
-
डेटा सुरक्षा
- सूचना प्रकटीकरण
- संवेदनशील डेटा एक्सपोज़र
- प्लेनटेक्स्ट पासवर्ड संग्रहण
- SQL इंजेक्शन बिंदु
- डिबग जानकारी एक्सपोज़र
- विस्तृत त्रुटि संदेश प्रकट
-
लेनदेन कमज़ोरियाँ
- राशि का कोई सत्यापन नहीं
- ऋणात्मक राशि के हस्तांतरण संभव
- कोई लेनदेन सीमा नहीं
- हस्तांतरण और शेष अपडेट में रेस कंडीशन
- लेनदेन इतिहास सूचना प्रकटीकरण
- प्राप्तकर्ता खातों पर कोई सत्यापन नहीं
-
फ़ाइल संचालन
- अप्रतिबंधित फ़ाइल अपलोड
- पाथ ट्रैवर्सल कमज़ोरियाँ
- कोई फ़ाइल प्रकार सत्यापन नहीं
- डायरेक्टरी ट्रैवर्सल
- कोई फ़ाइल आकार सीमा नहीं
- असुरक्षित फ़ाइल नामकरण
- URL-आधारित प्रोफ़ाइल छवि आयात के माध्यम से सर्वर-साइड रिक्वेस्ट फ़ोर्जरी (SSRF)
-
सत्र प्रबंधन
- टोकन कमज़ोरियाँ
- कोई सत्र समाप्ति नहीं
- कमज़ोर गुप्त कुंजियाँ
- URL में टोकन एक्सपोज़र
-
क्लाइंट और सर्वर-साइड खामियाँ
- क्रॉस साइट स्क्रिप्टिंग (XSS)
- क्रॉस साइट रिक्वेस्ट फ़ोर्जरी (CSRF)
- असुरक्षित प्रत्यक्ष ऑब्जेक्ट संदर्भ
- कोई दर सीमा नहीं
-
वर्चुअल कार्ड कमज़ोरियाँ
- कार्ड सीमा अपडेट में मास असाइनमेंट
- कार्ड फंडिंग विनिमय-दर प्रबंधन में मास असाइनमेंट
- पूर्वानुमेय कार्ड संख्या निर्माण
- कार्ड विवरण का प्लेनटेक्स्ट संग्रहण
- कार्ड सीमाओं पर कोई सत्यापन नहीं
- कार्ड संचालन में BOLA
- शेष अपडेट में रेस कंडीशन
- कार्ड विवरण सूचना प्रकटीकरण
- कोई लेनदेन सत्यापन नहीं
- कार्ड गतिविधि निगरानी का अभाव
- कार्ड फंडिंग के दौरान क्लाइंट-नियंत्रित मुद्रा रूपांतरण
-
बिल भुगतान कमज़ोरियाँ
- भुगतान राशियों पर कोई सत्यापन नहीं
- बिलर क्वेरी में SQL इंजेक्शन
- भुगतान इतिहास में सूचना प्रकटीकरण
- पूर्वानुमेय संदर्भ संख्याएँ
- लेनदेन इतिहास एक्सपोज़र
- बिलर खातों पर कोई सत्यापन नहीं
- भुगतान प्रसंस्करण में रेस कंडीशन
- भुगतान इतिहास पहुँच में BOLA
- भुगतान सीमाओं का अभाव
-
मर्चेंट पेमेंट API भेद्यताएँ
- प्लेनटेक्स्ट मर्चेंट पासवर्ड और API कुंजियाँ
- पंजीकरण और लॉगिन प्रतिक्रियाओं में लौटाई गई API कुंजियाँ
- मर्चेंट पेमेंट API द्वारा स्वीकार किए गए रॉ कार्ड नंबर/CVV
- SQL इंजेक्शन-प्रवण मर्चेंट और कार्ड लुकअप
- अनुपस्थित idempotency, रीप्ले सुरक्षा, भुगतान सीमाएँ, और दर सीमित करना
- मर्चेंट पेमेंट लुकअप में ऑब्जेक्ट-स्तरीय प्राधिकरण अंतराल
- विस्तृत भुगतान अस्वीकृति कारण और डिबग डेटा एक्सपोज़र
- पूर्वानुमेय प्राधिकरण कोड जनरेशन
-
AI ग्राहक सहायता भेद्यताएँ
- प्रॉम्प्ट इंजेक्शन (CWE-77)
- AI-आधारित सूचना प्रकटीकरण (CWE-200)
- AI संदर्भ में टूटा प्राधिकरण (CWE-862)
- AI सिस्टम सूचना एक्सपोज़र (CWE-209)
- AI प्रॉम्प्ट के लिए अपर्याप्त इनपुट सत्यापन (CWE-20)
- AI हेरफेर के माध्यम से सीधी डेटाबेस पहुँच
- AI भूमिका ओवरराइड हमले
- संदर्भ इंजेक्शन भेद्यताएँ
- AI-सहायता प्राप्त अनधिकृत डेटा पहुँच
- उजागर AI सिस्टम प्रॉम्प्ट और कॉन्फ़िगरेशन
- GraphQL भेद्यताएँ
- लेनदेन एनालिटिक्स एंडपॉइंट पर सक्षम स्कीमा इंट्रोस्पेक्शन
/graphql द्वारा विरासत में प्राप्त कमजोर JWT-आधारित प्रमाणीकरण- GraphQL रिज़ॉल्वर क्वेरी निर्माण में SQL इंजेक्शन
- अनुपस्थित GraphQL गहराई / जटिलता नियंत्रण
- रॉ GraphQL त्रुटि प्रकटीकरण
- एडमिन-स्कोप्ड क्वेरीज़ के माध्यम से लेनदेन एनालिटिक्स एक्सपोज़र
इंस्टॉलेशन और सेटअप 🚀
पूर्वापेक्षाएँ
- Docker और Docker Compose (कंटेनरीकृत सेटअप के लिए)
- PostgreSQL (यदि स्थानीय रूप से चलाया जा रहा हो)
- Python 3.9 या उच्चतर (स्थानीय सेटअप के लिए)
- Git
विकल्प 1: Docker का उपयोग करना (अनुशंसित)
Docker Compose का उपयोग करना (सबसे आसान)
- रिपॉज़िटरी क्लोन करें:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- एप्लिकेशन प्रारंभ करें:
docker-compose up -d --build
The application will be available at http://localhost:5000
कंटेनर रिकवरी व्यवहार
Docker सेटअप में कुछ परिचालन सुरक्षा उपाय शामिल हैं ताकि ऐप मैन्युअल SSH हस्तक्षेप के बिना रिकवर हो सके:
web और db restart: unless-stopped का उपयोग करते हैं, इसलिए यदि प्रक्रिया बाहर निकलती है तो Docker उन्हें स्वचालित रूप से पुनः आरंभ करता है।db एक हेल्थ चेक प्रदान करता है, और web प्रारंभ होने से पहले Postgres की तैयारी की प्रतीक्षा करता है।web Flask डेवलपमेंट सर्वर को debug=True के साथ चलाता है (जानबूझकर — उन प्रशिक्षण परिदृश्यों को संरक्षित करता है जो Werkzeug डीबगर को लक्षित करते हैं)।web GET /healthz प्रदान करता है ताकि कंटेनर रिपोर्ट कर सके कि ऐप और डेटाबेस वास्तव में उपयोग करने योग्य हैं या नहीं।xss-cleaner जानबूझकर किए गए stored-XSS व्यवहार को संरक्षित करता है, लेकिन 15 मिनट के बाद संग्रहीत username, bio, और transaction-description पेलोड को निष्क्रिय कर देता है। विंडो और स्वीप आवृत्ति को समायोजित करने के लिए XSS_PAYLOAD_TTL_MINUTES और XSS_CLEANUP_INTERVAL_SECONDS सेट करें।
यह जानबूझकर कमजोर ऐप व्यवहार को बरकरार रखते हुए कंटेनर जीवनचक्र को अधिक लचीला बनाता है।
स्थानीय स्मोक टेस्ट
आप वास्तविक कंटेनर शुरू किए बिना स्थानीय रनटाइम वायरिंग को मान्य कर सकते हैं:
python3 -m unittest discover -s tests -v
यह /healthz endpoint के व्यवहार की जाँच करता है और सत्यापित करता है कि start.sh डेटाबेस की प्रतीक्षा करता है और फिर Flask ऐप लॉन्च करता है।
यदि आपके वर्तमान Python वातावरण में Flask ऐप की निर्भरताएँ स्थापित नहीं हैं, तो /healthz रूट परीक्षण छोड़ दिया जाता है और स्टार्टअप-स्क्रिप्ट स्मोक परीक्षण अभी भी चलता है।
केवल Docker का उपयोग करना
- रिपॉज़िटरी को क्लोन करें:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- Docker इमेज बनाएँ:
docker build -t vuln-bank .
- कंटेनर चलाएँ:
docker run -p 5000:5000 vuln-bank
विकल्प 2: स्थानीय इंस्टॉलेशन
पूर्वापेक्षाएँ
- Python 3.9 या उच्चतर
- PostgreSQL इंस्टॉल और चालू
- pip (Python पैकेज मैनेजर)
- Git
चरण
- रिपॉज़िटरी क्लोन करें:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank



