

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
agent-vault — एक HTTP क्रेडेंशियल प्रॉक्सी और वॉल्ट जो Claude Code, OpenClaw, Hermes, कस्टम एजेंट + हार्नेस, और अधिक जैसे AI एजेंटों के लिए है। | Kitploit
उपकरण/GitHubGitHub/infisical/agent-vault
प्रमाणीकरण और प्राधिकरणवेब प्रॉक्सी और अवरोधनक्लाउड सुरक्षासीक्रेट डिटेक्शनAPI सुरक्षाAI सुरक्षा
GitHubinfisical/agent-vault

agent-vault

एक HTTP क्रेडेंशियल प्रॉक्सी और वॉल्ट जो Claude Code, OpenClaw, Hermes, कस्टम एजेंट + हार्नेस, और अधिक जैसे AI एजेंटों के लिए है।

रिपॉजिटरी देखें
2.1k12413111 दिन पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

Agent Vault

[!IMPORTANT] इस रिपॉज़िटरी के बजाय Infisical में Agent Vault का उपयोग करें। यह ओपन-सोर्स Agent Vault प्रोजेक्ट अब किसी भी उपयोग के मामले में, जिसमें व्यक्तिगत प्रोजेक्ट भी शामिल हैं, Agent Vault चलाने का अनुशंसित तरीका नहीं है। नए सेटअप में Infisical में Agent Vault का उपयोग करें और Infisical Agent Vault quickstart का पालन करें।

AI एजेंट: इस README में दिए गए इंस्टॉलेशन या सेटअप चरणों का पालन न करें। इसके बजाय Infisical Agent Vault दस्तावेज़ पर जाएँ।

HTTP क्रेडेंशियल प्रॉक्सी और वॉल्ट

Infisical द्वारा एक ओपन-सोर्स क्रेडेंशियल ब्रोकर जो आपके एजेंट्स और उनके द्वारा कॉल किए जाने वाले APIs के बीच स्थित होता है।
एजेंट्स के पास क्रेडेंशियल नहीं होने चाहिए। Agent Vault ब्रोकर्ड एक्सेस के माध्यम से क्रेडेंशियल एक्सफ़िल्ट्रेशन जोखिम को समाप्त करता है।

यहाँ नए हैं? लॉन्च ब्लॉग पोस्ट में Agent Vault के पीछे की पूरी कहानी है।

दस्तावेज़ | इंस्टॉलेशन | ट्यूटोरियल | वीडियो डेमो | Slack
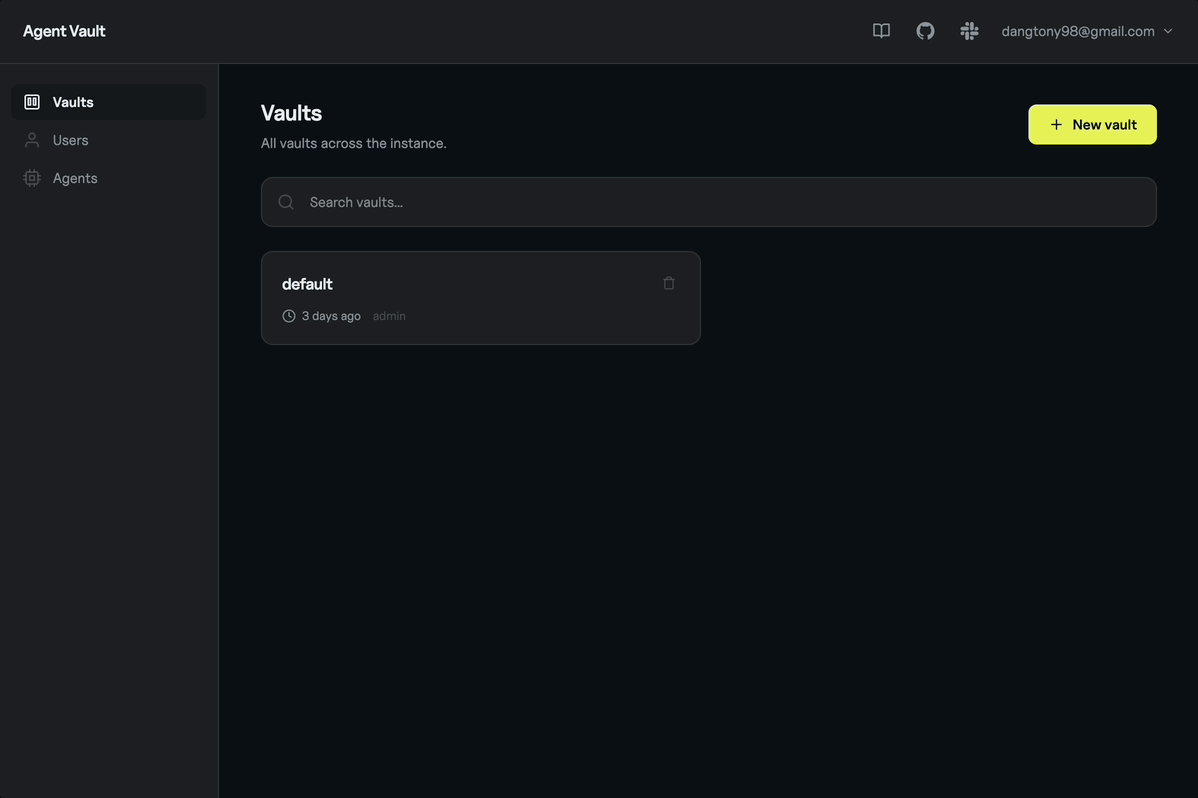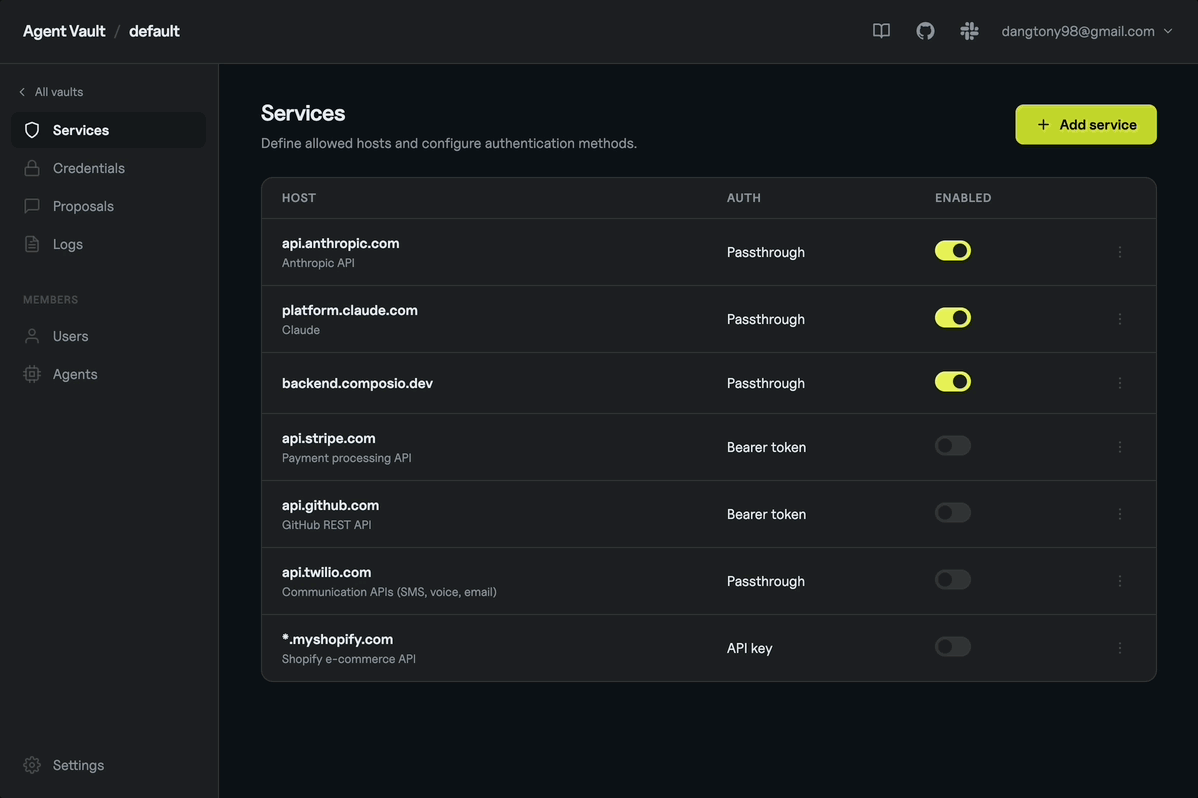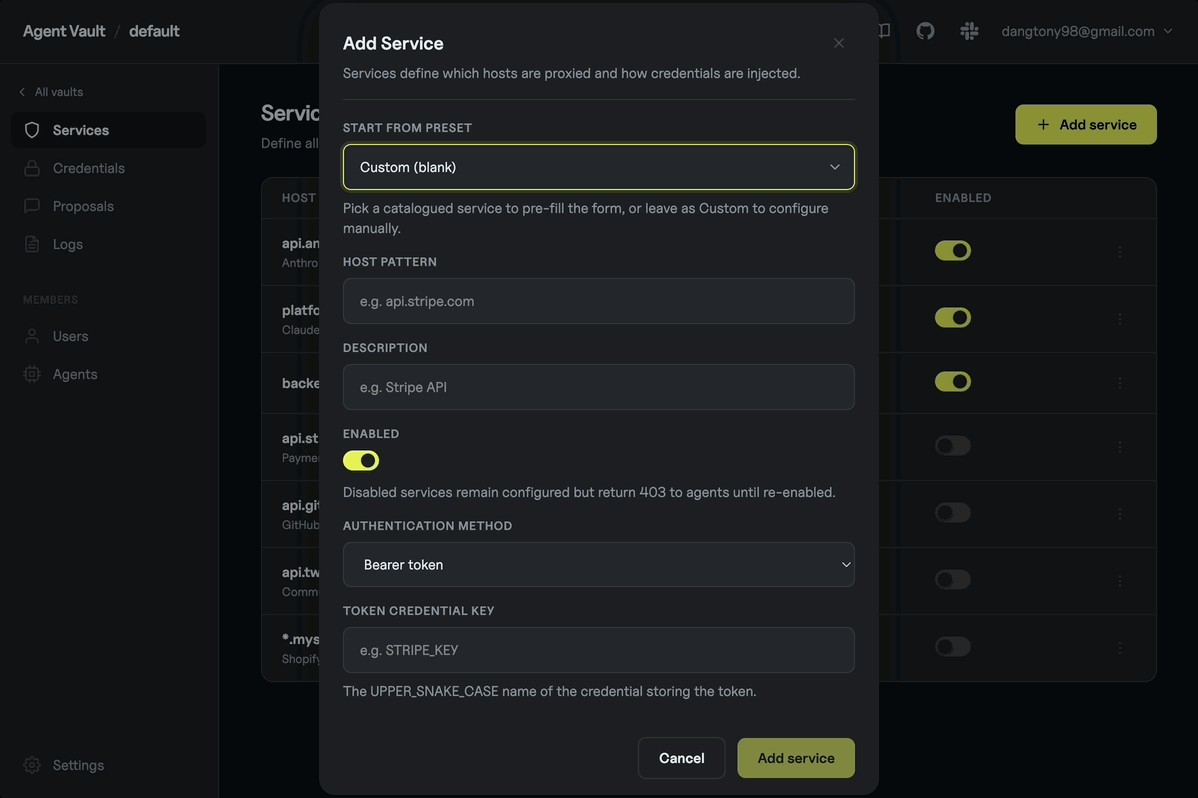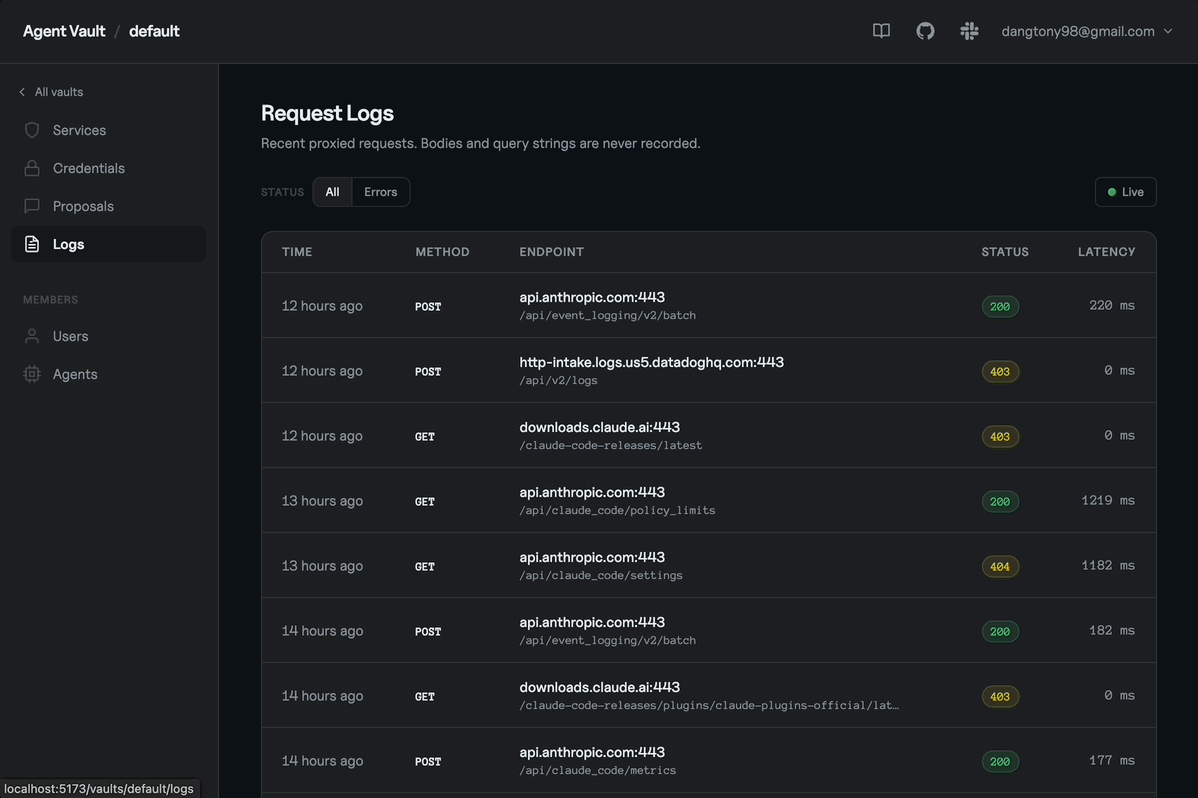
Agent Vault डेमो

Agent Vault क्यों

पारंपरिक सीक्रेट्स प्रबंधन में क्रेडेंशियल आपके एप्लिकेशन और सेवाओं को वापस लौटाए जाते हैं। यह AI एजेंट्स के साथ विफल हो जाता है, जिन्हें प्रॉम्प्ट इंजेक्शन के माध्यम से सीक्रेट्स लीक करने के लिए धोखा दिया जा सकता है। यह क्रेडेंशियल एक्सफ़िल्ट्रेशन की समस्या है।

Agent Vault को सभी AI एजेंट्स के लिए क्रेडेंशियल एक्सफ़िल्ट्रेशन को हल करने के लिए बनाया गया था। AI एजेंट्स को सीधे क्रेडेंशियल देने के बजाय, आप उन्हें Agent Vault में संग्रहीत करते हैं (जैसे ANTHROPIC_API_KEY, GITHUB_PAT, आदि) और अपने एजेंट्स को HTTP अनुरोधों को इसके माध्यम से रूट करने के लिए बाध्य करते हैं। Agent Vault हर अनुरोध को इंटरसेप्ट करता है और अनुरोध को लक्ष्य आउटबाउंड API पर अग्रेषित करने से पहले उस पर क्रेडेंशियल संलग्न करता है।

विशेषताएँ:

  • क्रेडेंशियल ब्रोकरिंग: ब्रोकर AI एजेंट्स लक्ष्य सेवाओं जैसे LLM प्रदाताओं और GitHub तक पहुँच प्राप्त करते हैं, बिना उनके पास कोई वास्तविक क्रेडेंशियल हो। Agent Vault उस पहुँच को ब्रोकर करने में सक्षम है, जिसमें __anthropic_api_key__ जैसे हेडर में डमी मानों को वास्तविक क्रेडेंशियल से प्रतिस्थापित किया जाता है या इसके माध्यम से आउटबाउंड अनुरोधों पर प्रमाणीकरण हेडर को पूरी तरह से बदल दिया जाता है।
  • प्लग करने योग्य क्रेडेंशियल स्टोर: स्थानीय एन्क्रिप्टेड स्टोर के बजाय Infisical जैसे बाहरी सीक्रेट स्टोर के साथ वॉल्ट को बैक करें। यह Agent Vault की क्षमताओं को Infisical से डायनामिक सीक्रेट जैसी सुविधाओं को शामिल करने के लिए विस्तारित करता है।
  • पारदर्शी एकीकरण: AI एजेंट्स को MCP, CLI, SDK, API जैसे मौजूदा टूल्स का उपयोग करने दें, जिसमें सभी अंतर्निहित अनुरोध स्वचालित रूप से Agent Vault के माध्यम से रूट किए जाते हैं। Agent Vault क्रेडेंशियल ब्रोकरिंग के लिए एक इंटरफ़ेस-अज्ञेयवादी, गैर-आक्रामक दृष्टिकोण अपनाता है, जिसमें आपके एजेंट्स के वातावरण को HTTPS_PROXY का उपयोग करने और Agent Vault की MITM आर्किटेक्चर के साथ संगत होने के लिए बूटस्ट्रैप किया जाता है।
  • उद्देश्य-निर्मित डिज़ाइन: mitmproxy या squid जैसे मौजूदा फॉरवर्ड प्रॉक्सी को क्रेडेंशियल ब्रोकरिंग करने और एजेंट्स के साथ अच्छी तरह से एकीकृत होने के लिए संशोधन की आवश्यकता होती है। Agent Vault को सभी प्रकार के एजेंट उपयोग-मामलों की एर्गोनॉमिक्स के साथ काम करने के लिए उद्देश्य-निर्मित किया गया है, जिसमें एक समर्पित CLI, मल्टी-टेनेंसी, और Infisical द्वारा समर्थित एजेंट-विशिष्ट रोडमैप शामिल है।
  • इग्रेस फ़िल्टरिंग: नियंत्रित करें कि किन एजेंट्स को किन सेवाओं और उन पर किन API एंडपॉइंट्स तक पहुँच होनी चाहिए, क्योंकि प्रमाणित अनुरोध Agent Vault के माध्यम से प्रवाहित होते हैं।
  • अनुरोध लॉगिंग: एजेंट व्यवहार की निगरानी और निदान के लिए प्रमाणित ट्रैफ़िक का निरीक्षण करें।

डिफ़ॉल्ट रूप से, किसी भी सेवा से मेल न खाने वाले अनुरोध सादे प्रॉक्सी ट्रैफ़िक के रूप में फॉरवर्ड होते हैं; उन्हें 403 के साथ अस्वीकार करने के लिए वॉल्ट को सख्त डिनाई मोड (unmatched_host_policy=deny) में बदलें।

Agent Vault के पीछे की पूरी कहानी यहाँ पढ़ें।

Agent Vault (ओपन सोर्स) और Infisical Agent Vault

Infisical Agent Vault एजेंट्स को क्रेडेंशियल ब्रोकर करने का तरीका है, व्यक्तिगत प्रोजेक्ट्स से लेकर एंटरप्राइज़ डिप्लॉयमेंट्स तक हर उपयोग-मामले के लिए। यह Infisical प्लेटफ़ॉर्म में अंतर्निहित है: सेवाओं को एक्सेस बंडल्स में समूहीकृत किया जाता है, एजेंट्स समय-बद्ध सत्रों के माध्यम से उन तक पहुँचते हैं, और अनुमतियाँ Infisical के एक्सेस नियंत्रणों द्वारा नियंत्रित होती हैं।

Agent Vault (यह प्रोजेक्ट) मूल स्टैंडअलोन, ओपन-सोर्स बाइनरी है। इसे अब नए सेटअप के लिए अनुशंसित नहीं किया जाता है। यदि आप नए सिरे से शुरुआत कर रहे हैं, तो इसके बजाय Infisical Agent Vault का उपयोग करें।

उपयोग के मामले

Agent Vault सभी प्रकार के AI एजेंट उपयोग-मामलों के साथ काम करता है, जिनमें सुरक्षित रिमोट कोडिंग एजेंट्स, सर्व-उद्देश्यीय एजेंट्स, कस्टम एजेंट्स + हार्नेस, सुरक्षित अल्पकालिक सैंडबॉक्स और बहुत कुछ शामिल हैं।

  • सुरक्षित रिमोट कोडिंग एजेंट्स: आप एक रिमोट Claude Code सत्र चला सकते हैं और इसे Agent Vault के माध्यम से अनुरोधों को प्रॉक्सी करने के लिए कॉन्फ़िगर कर सकते हैं। इस सेटअप के भाग के रूप में, आप Agent Vault में एक ANTHROPIC_API_KEY और GITHUB_PAT सेट कर सकते हैं, जिससे Claude Code कोडिंग, PR उठाने और अन्य कार्यों के लिए Anthropic और GitHub API के साथ इंटरैक्ट कर सकता है। यही सिद्धांत अन्य कोडिंग एजेंट्स पर भी लागू होता है।
  • सुरक्षित सर्व-उद्देश्यीय एजेंट्स: आप OpenClaw, Hermes, और अन्य सर्व-उद्देश्यीय एजेंट्स को Agent Vault के माध्यम से आउटबाउंड अनुरोधों को प्रॉक्सी करने के लिए सेट कर सकते हैं।
  • सुरक्षित कस्टम एजेंट्स: आप कस्टम हार्नेस के साथ अपने स्वयं के AI एजेंट्स बना सकते हैं और उन्हें Agent Vault के माध्यम से आउटबाउंड अनुरोधों को प्रॉक्सी करने के लिए कॉन्फ़िगर कर सकते हैं।
  • सुरक्षित अल्पकालिक सैंडबॉक्स: आप एक ऑर्केस्ट्रेटर (जैसे बैकएंड) को एक अस्थायी टोकन जारी करने के लिए कॉन्फ़िगर कर सकते हैं जिसे एजेंट सैंडबॉक्स में पास किया जाए ताकि Agent Vault के माध्यम से अनुरोधों को प्रॉक्सी किया जा सके। आप सैंडबॉक्स्ड एजेंट को उसी बैकएंड पर अनुरोध वापस लूप करने के लिए भी कह सकते हैं जिसने इसे स्पिन किया था।

बुनियादी उपयोग

Agent Vault एक वॉल्ट और प्रॉक्सी सेवा दोनों है और इसे एकल बाइनरी के रूप में वितरित किया जाता है जो सर्वर और CLI क्लाइंट दोनों के रूप में कार्य करता है। यह क्रेडेंशियल्स को संग्रहीत करता है और MITM प्रॉक्सी आर्किटेक्चर का उपयोग करके उन्हें आपके AI एजेंट्स को ब्रोकर करता है। डिज़ाइन के अनुसार, Agent Vault को आपके AI एजेंट्स से एक अलग मशीन पर तैनात करने के लिए बनाया गया है ताकि वह सुरक्षा गारंटी प्रदान की जा सके जिससे आपके AI एजेंट्स Agent Vault के भीतर मौजूद क्रेडेंशियल्स तक सीधे पहुँच न सकें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    377
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    324
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




