
 #1

 qybaihe/bla
Hardens binaries, Electron ASAR, JS, WASM, Python, and model files against AI reverse-engineering agents using decoy metadata, budget exhaustion, and…
 graph-com/cka-agent
शोध कार्यान्वयन एक LLM जेलब्रेक एजेंट का जो हानिरहित प्रॉम्प्ट बुनाई और अनुकूली ट्री सर्च का उपयोग करके वाणिज्यिक मॉडल गार्डरेल्स को बायपास करता है।
 d3vhex/sentora
एक ओपन-सोर्स, सेल्फ-होस्टेड AI-संचालित SIEM, EDR और SOAR प्लेटफ़ॉर्म, जो आधुनिक सुरक्षा संचालन के लिए डिज़ाइन किया गया है।
 dragonjar/burpia
बर्प सूट एक्सटेंशन जो कृत्रिम बुद्धिमत्ता के माध्यम से निष्क्रिय भेद्यता का पता लगाने को शामिल करता है।
 laplace1002/tamarinagent
प्राकृतिक-भाषा या C/C++ प्रोटोकॉल विवरणों को समीक्षायोग्य Protocol IR में परिवर्तित करने वाला Human-in-the-loop UI, जो फिर औपचारिक सुरक्षा सत्यापन के…
 openclaw/openclaw
वह AI जो वास्तव में काम करता है। कोई भी OS। कोई भी प्लेटफ़ॉर्म। लॉबस्टर तरीका। 🦞
 broskigx/oihk-pentesting
स्वायत्त बहु-एजेंट AI पेनेट्रेशन-टेस्टिंग इंजन: एक शासित टूल सैंडबॉक्स, एक अपरिवर्तनीय साक्ष्य-और-सत्यापन गेट, और एक पुनरुत्पादनीय सुरक्षा-एजेंट…
 telefonica/omlasp
मशीन लर्निंग एल्गोरिदम की विरोधी हमलों और पूर्वाग्रहों के विरुद्ध ऑडिट करने का ढांचा, जो साइबर सुरक्षा पेशेवरों के लिए एमएल सुरक्षा ज्ञान को जोड़ने…
 joshuaprovoste/deserializer
एजेंटिक LLM-संचालित रिलेशनशिप मैपिंग के साथ AST-आधारित स्टैटिक कोड एनालाइज़र, जो AI, LLM, रोबोटिक्स, डेटा साइंस, मशीन लर्निंग और किसी भी प्रकार के…
 fknmega/aether
AI-संचालित OSINT और सुरक्षा अनुसंधान एजेंट जो सार्वजनिक डेटा से एक लाइव नॉलेज ग्राफ़ बनाता है, साथ में अधिकृत जाँचों के लिए बंडल किए गए रेकॉन टूल्स…
 accuknox/agentz
शून्य-विश्वास एजेंटिक AI प्लेटफ़ॉर्म। SaaS और OnPrem (एयरगैप्ड) परिनियोजन का समर्थन करता है।
 emrekybs/signalops
सभी-स्रोत खुफिया संलयन डैशबोर्ड — WiFi, सेलुलर, CCTV, ADS-B, कक्षीय और SDR फीड्स को एक ही सामरिक मानचित्र में एकीकृत किया गया। केवल सुरक्षा अनुसंधान…
 kevinchunye/prompt_injection
टूल-उपयोग करने वाले LLM एजेंट पाइपलाइनों में प्रॉम्प्ट इंजेक्शन सुरक्षा कहाँ सक्रिय होती है, इसका मापन करने वाला बेंचमार्क हार्नेस, जो एक्सपोज़्ड,…
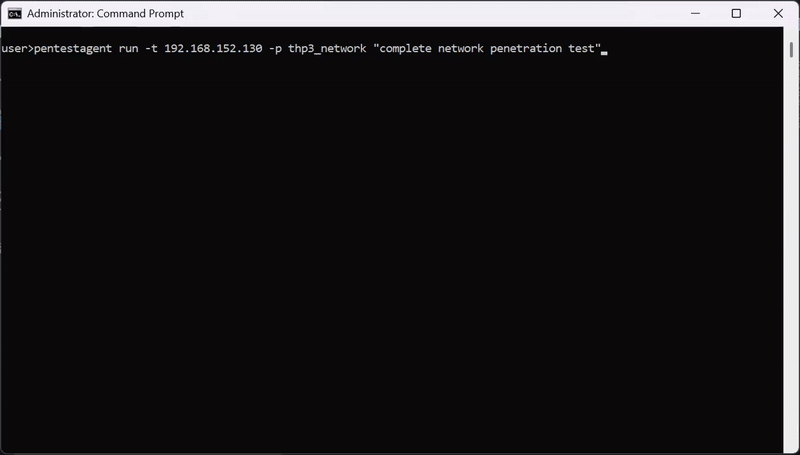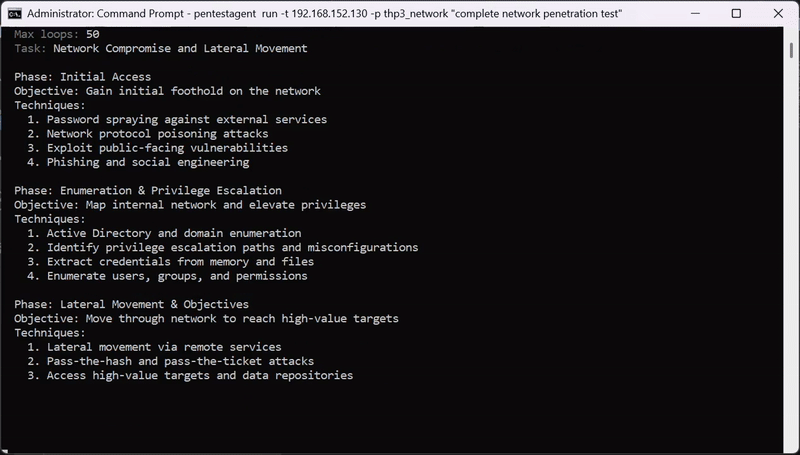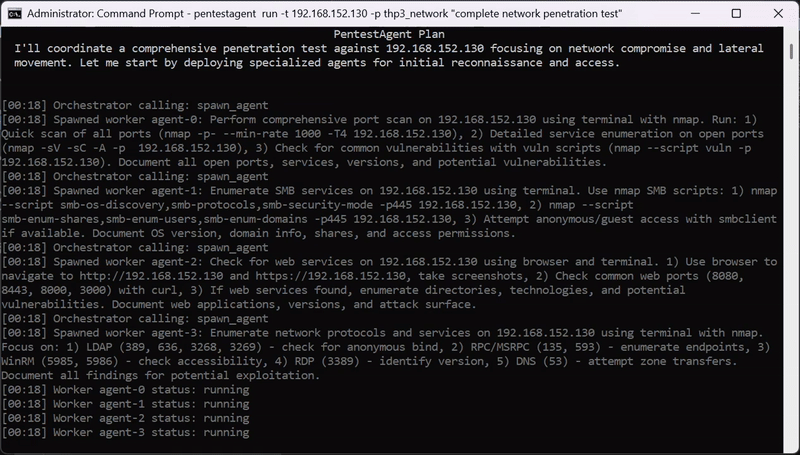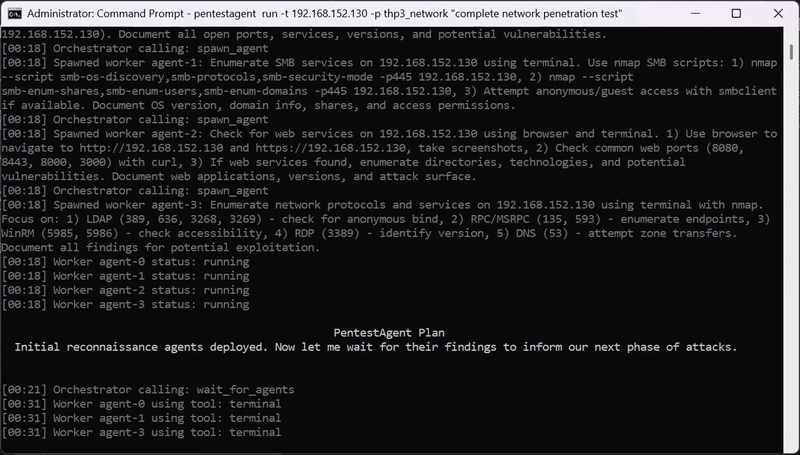 gh05tcrew/pentestagent
ब्लैक-बॉक्स सुरक्षा परीक्षण के लिए AI एजेंट फ्रेमवर्क, जिसमें स्वायत्त मल्टी-एजेंट ऑर्केस्ट्रेशन, अंतर्निहित पेंटेस्टिंग टूल्स, और बग बाउंटी, रेड-टीम…
 zhuyansen/awesome-ai-reverse-engineering
Open-source AI reverse engineering tools for coding agents: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills and REA. 122 repos, each read and…
 infisical/agent-vault
एक HTTP क्रेडेंशियल प्रॉक्सी और वॉल्ट जो Claude Code, OpenClaw, Hermes, कस्टम एजेंट + हार्नेस, और अधिक जैसे AI एजेंटों के लिए है।
 top-celestial-company-ltd/dros-vep-lite
VEP प्रोटोकॉल (RFC-010) का खुला संदर्भ कार्यान्वयन: समझौता होने के बाद AI एजेंट रनटाइम कंटेनमेंट का मूल्यांकन करने वाला एक नियतात्मक सैंडबॉक्स और…









