Barzakh
Ring -4 à Ring 0 : plateforme de recherche firmware offensif-défensif. Nous créons les bootkits, puis nous les interceptons. Boucle fermée. Zéro…
Brèves mises à jour éditoriales des outils de cybersécurité publiés.

Ring -4 à Ring 0 : plateforme de recherche firmware offensif-défensif. Nous créons les bootkits, puis nous les interceptons. Boucle fermée. Zéro…

Outil d'investigation d'identité OSINT. Pivotez depuis un e-mail, un nom d'utilisateur, un téléphone ou un portefeuille sur 46 sources vers un profil…

Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…

Auditeur de durcissement d'hôte Windows en lecture seule en PowerShell avec analyse IA optionnelle

Système d'exploitation Linux pour appareils embarqués avec système de fichiers inscriptible, gestion de paquets et cadre de construction. Permet la…

Auditeur d'hygiène Active Directory et Microsoft Entra ID en lecture seule, en PowerShell pur. Collecte unique, analyse hors ligne : constats…

Plateforme de détection et de remédiation des vulnérabilités assistée par IA, comprenant un agent de point de terminaison en Go, un tableau de bord…

Playwright que les anti-bots ne peuvent pas voir, donc pas de captchas : même API, Firefox headless furtif anti-détection, empreinte indétectable,…

Agent autonome de pentest IA autonome avec une boucle planifier→agir→juger, des compétences génériques, un garde-fou pour les actions destructrices…

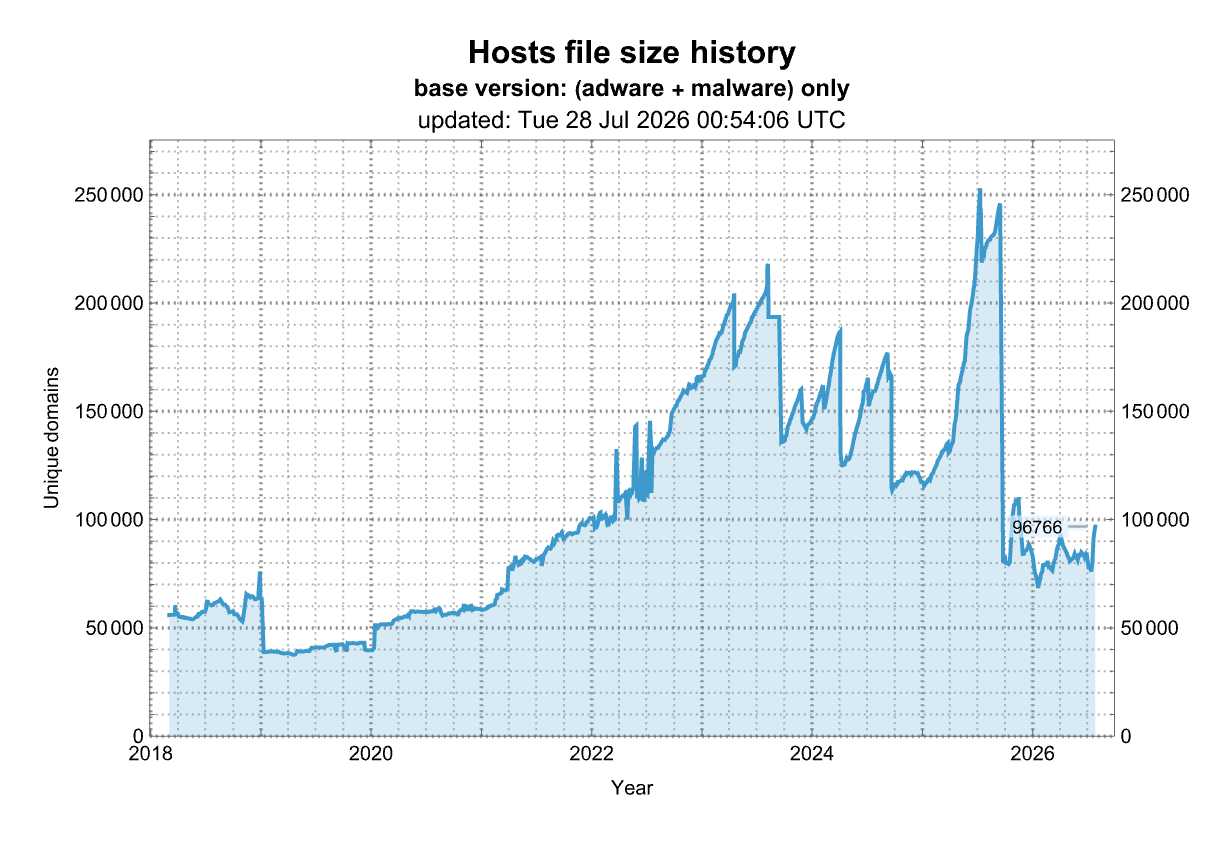
🔒 Consolidation et extension des fichiers hosts à partir de plusieurs sources soigneusement sélectionnées. Choix optionnel d'extensions pour la…

Extraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.

Renseignement de sécurité local pour le tri des CVE — 31 outils, 25 sources, scores de risque et un serveur MCP pour agents IA, le tout en Rust…