

dynast-bench
 j3ssie/dynast-bench
Un benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.
vulnerability-scannersweb-vulnerability-scannersapi-security-testing+4
3
j3ssie/dynast-benchUn benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.
 proviesec/xss-payload-list
Collection organisée de payloads de cross-site scripting, de polyglottes et de règles de test d'injection pour les tests d'intrusion d'applications…
 shenril/sitadel
Scanner de sécurité d'applications web
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 fgeek/pyfiscan
Scanneur gratuit de vulnérabilités et de versions d'applications web
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 mycode83/godirb
Outil de brute-force de répertoires rapide et facile à utiliser, écrit en Go.
 m14r41/scan4secrets
Trouvez des identifiants et des secrets grâce à plus de 170 règles couvrant le code source, les URL Web et les CI/CD, vérifiez-les auprès des API des…
 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
 talha1112/fyp
Outil d'évaluation des vulnérabilités basé sur desktop pour les équipes de sécurité — scannez les applications web et les réseaux, détectez les CVE,…
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 dragonjar/burpia
Extension de Burp Suite qui intègre la détection passive de vulnérabilités par intelligence artificielle.
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…
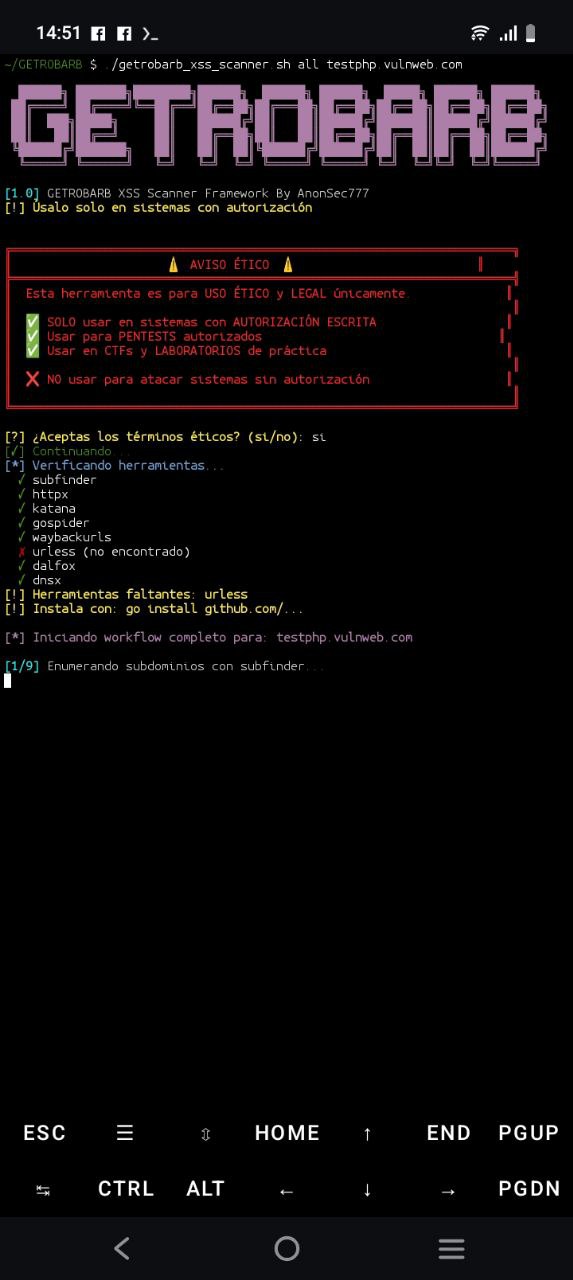 hackingteamoficial/getrobarb
Cadre automatisé de reconnaissance et de détection XSS intégrant subfinder, httpx, katana, gospider, waybackurls et dalfox en un pipeline à 9 étapes…
 bugcrowd/hunt
Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…