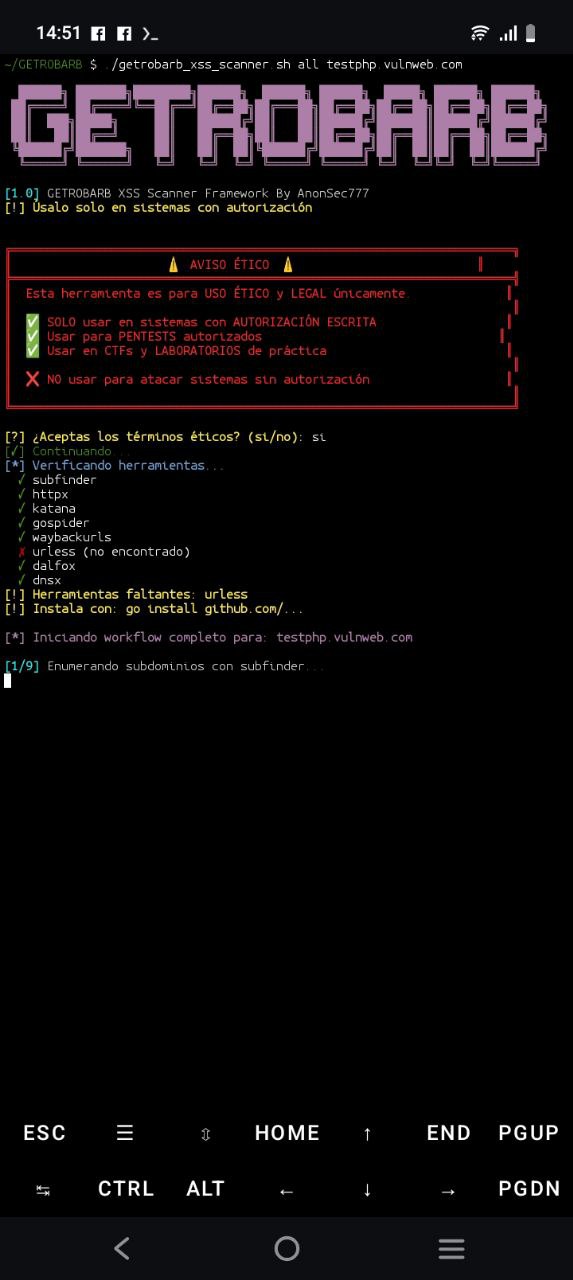
Cadre automatisé de reconnaissance et de détection XSS intégrant subfinder, httpx, katana, gospider, waybackurls et dalfox en un pipeline à 9 étapes pour l'audit de sécurité web et la chasse aux bogues.
Framework automatisé de reconnaissance et de détection de vulnérabilités XSS écrit en Bash, conçu pour des audits de sécurité web autorisés.
Développé par AnonSec777 pour l'équipe Hacking Team.
GETROBARB XSS Scanner intègre des utilitaires de l'écosystème du bug bounty et du pentesting pour automatiser tout le flux de découverte d'endpoints vulnérables au Cross-Site Scripting, depuis une seule interface.
Destiné à : pentesters, chercheurs en sécurité et bug bounty hunters.
Le tout via un pipeline structuré de 9 étapes + génération de payloads.
| Outil | Fonction |
|---|---|
subfinder | Énumération de sous-domaines |
httpx (PD) | Vérification des hôtes actifs |
katana | Crawling d'applications web |
gospider | Collecte avancée d'URLs |
waybackurls | URLs historiques de Wayback Machine |
urless | Nettoyage/normalisation des paramètres (fallback sed) |
paramspider | Découverte de paramètres cachés (optionnel) |
arjun | Fuzzing de paramètres (optionnel) |
dalfox | Scanner avancé de XSS |
dnsx | Résolution DNS |
Toutes au sein du même script getrobarb_xss_scanner.sh (sans code dupliqué) :
do_payloads génère payloads_xss.txt avec 68 vecteurs XSS
(<script>, event handlers onerror/onload, SVG, URI javascript:, polyglots, template-injection
{{1*1}}/${1*1}, data-URI/base64 et variantes encodées HTML/hex/null-byte pour contourner les WAF).
dalfox utilise --payload-file payloads_xss.txt --amount 5.dalfox avec --delay 100ms, --timeout 10s et en-tête
User-Agent d'un vrai Chrome (--header).do_params intègre paramspider et arjun s'ils sont installés.go/bin pour utiliser le httpx de ProjectDiscovery
(évite le client Python de /usr/bin/httpx, qui n'accepte pas -list/-silent/-mc).httpx accepte désormais 500/404/503 (avant seulement 200/301/302/403).scan_output/ et résultats dans findings/.gen_report.sh génère un joli rapport signé par Hacking Team.0) install (ou demandée automatiquement au lancement de all) qui télécharge et installe seule les outils manquants (go install / git clone / pip) sans que l'utilisateur ait à faire quoi que ce soit manuellement. Si le réseau en bloque certains, elle le signale et utilise un fallback.GETROBARB/
├── getrobarb_xss_scanner.sh # script principal
├── gen_report.sh # genera reporte PDF del escaneo
├── README.md
├── scan_output/ # ── resultados de recon/escaneo (superficie) ──
│ ├── subs.txt # subdominios
│ ├── alive.txt # hosts vivos
│ ├── katana.txt # URLs de crawling
│ ├── gospider.txt # URLs adicionales
│ ├── wayback.txt # URLs históricas
│ ├── all_urls.txt # todas las URLs
│ ├── params.txt # URLs con parámetros
│ ├── clean_params.txt # parámetros normalizados
│ └── payloads_xss.txt # wordlist de payloads XSS (68 vectores)
└── findings/ # ── hallazgos de vulnerabilidades ──
└── xss_findings.txt # posibles XSS detectados por dalfox
Le scan complet s'exécute en 9 étapes + génération de payloads :
| # | Étape | Outil | Sortie |
|---|---|---|---|
| 1️⃣ | Énumération des sous-domaines | subfinder | scan_output/subs.txt |
| 2️⃣ | Vérification des hôtes actifs | httpx | scan_output/alive.txt |
| 3️⃣ | Crawling des applications | katana | scan_output/katana.txt |
| 4️⃣ | Spidering supplémentaire | gospider | scan_output/gospider.txt |
| 5️⃣ | URLs historiques (Wayback) | waybackurls | scan_output/wayback.txt |
| 6️⃣ | Fusion des URLs | sort -u | scan_output/all_urls.txt |
| 7️⃣ | Extraction des paramètres | grep '=' + paramspider/arjun | scan_output/params.txt |
| 8️⃣ | Nettoyage des paramètres | urless (fallback sed) | scan_output/clean_params.txt |
| 9️⃣ | Scan XSS | dalfox (68 payloads) | findings/xss_findings.txt |
# Workflow completo (recon + XSS)
bash getrobarb_xss_scanner.sh all ejemplo.com

# Solo un módulo
bash getrobarb_xss_scanner.sh subfinder ejemplo.com

# Generar solo la wordlist de payloads
bash getrobarb_xss_scanner.sh payloads

# Escanear XSS desde una lista de parámetros
bash getrobarb_xss_scanner.sh dalfox scan_output/clean_params.txt

# Generar reporte PDF del último escaneo
REP_TARGET=ejemplo.com bash gen_report.sh
L'utilisateur n'a besoin de rien installer manuellement. Lors de l'exécution du scan, si des outils manquent, le script le demande et les télécharge seul :
# El script pregunta "¿instalar herramientas faltantes?" → responde si
bash getrobarb_xss_scanner.sh all ejemplo.com

# O instala todo explícitamente antes:
bash getrobarb_xss_scanner.sh install
La fonction install_tools essaie go install (via GOPROXY), puis git clone et
pip comme solution de repli. Si le réseau bloque un outil (par ex. github filtré),
elle le signale et le script continue d'utiliser des solutions de repli internes lorsque cela est possible.
scan_output/ et findings/L'outil inclut une vérification éthique préalable. Utilisez-le uniquement sur :
| Rouge | Lien |
|---|---|
| Telegram | https://t.me/HackingTeamGrupoOfficial |
| X | @HackingTeam77 |
| Bluesky | https://bsky.app/profile/hackingteam.bsky.social |
| Discord | https://discord.gg/V4nPFbQX |
| YouTube | https://www.youtube.com/@HackingTeamOfficial |
| TikTok | https://www.tiktok.com/@hacking.kdea |
#hackingteam #cybersécurité #infosec #pentesting #bugbounty #xss #exploit #web #kalilinux #redteam #osint #cve #github #sqlmap #waybackurls #burpsuite #linux #windows #phishing #malware #sandbox #apt #zeroday #ssrf #sqli #cors #python #ai #ia
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.