

feroxbuster
 epi052/feroxbuster
Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
reconnaissanceweb-vulnerability-scannersdynamic-code-analysis+8
8.0k
epi052/feroxbusterUn outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
 talha1112/fyp
Outil d'évaluation des vulnérabilités basé sur desktop pour les équipes de sécurité — scannez les applications web et les réseaux, détectez les CVE,…
 assetnote/kiterunner
Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
 mycode83/godirb
Outil de brute-force de répertoires rapide et facile à utiliser, écrit en Go.
 chaitin/xray
Un outil complet d'évaluation de sécurité développé en interne par 长亭, supportant le scan des problèmes de sécurité web courants et des poc…
 enablesecurity/wafw00f
Outil automatisé de reconnaissance de pare-feu applicatifs web qui identifie et détecte plus de 200 produits WAF en analysant les réponses HTTP à des…
 j3ssie/dynast-bench
Un benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap dans une seule CLI · 25 modules · session SQLite · TUI · REST API · pipx install
 maurosoria/dirsearch
Scanner de chemins web
 halilkirazkaya/burpfox
Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.
 arachni/arachni
Framework de scanneur de sécurité d'applications Web
 capture0x/xss-loader
Générateur de Payload Xss ~ Scanner Xss ~ Dork Finder Xss
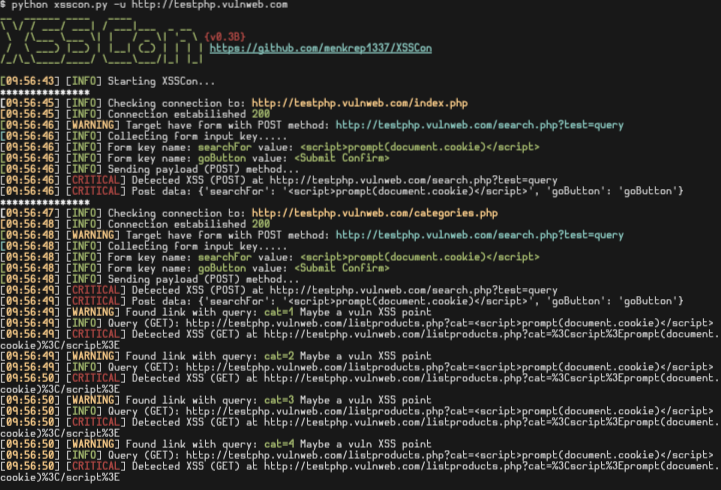 menkrep1337/xsscon
XSSCon : Outil simple de scanner XSS
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 anouarbensaad/vulnx
vulnx 🕷️ un Bot intelligent, Shell peut réaliser une injection automatique, et aider les chercheurs à détecter les vulnérabilités de sécurité des…
 wallarm/gotestwaf
Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.
 jaeles-project/jaeles-signatures
Signature par défaut pour Jaeles Scanner
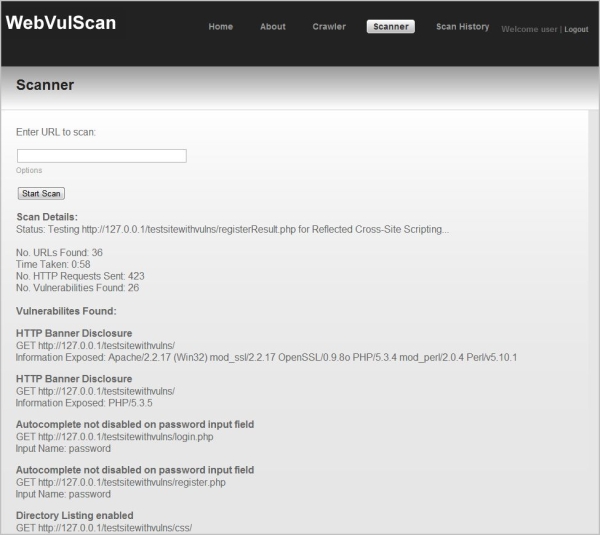 dermotblair/webvulscan
Scanner de vulnérabilités d'applications web.