

Hscan
 jas502n/hscan
Hscan-Win-Gui
reconnaissancevulnerability-scannersweb-vulnerability-scanners+5
16il y a 8 ans
jas502n/hscanHscan-Win-Gui
 johnlodan/wp2shell-rce
Outil de sécurité WordPress pour détecter l'exposition aux CVE-2026-63030 et CVE-2026-60137 via la chaîne RCE de pré-authentification WP2Shell.
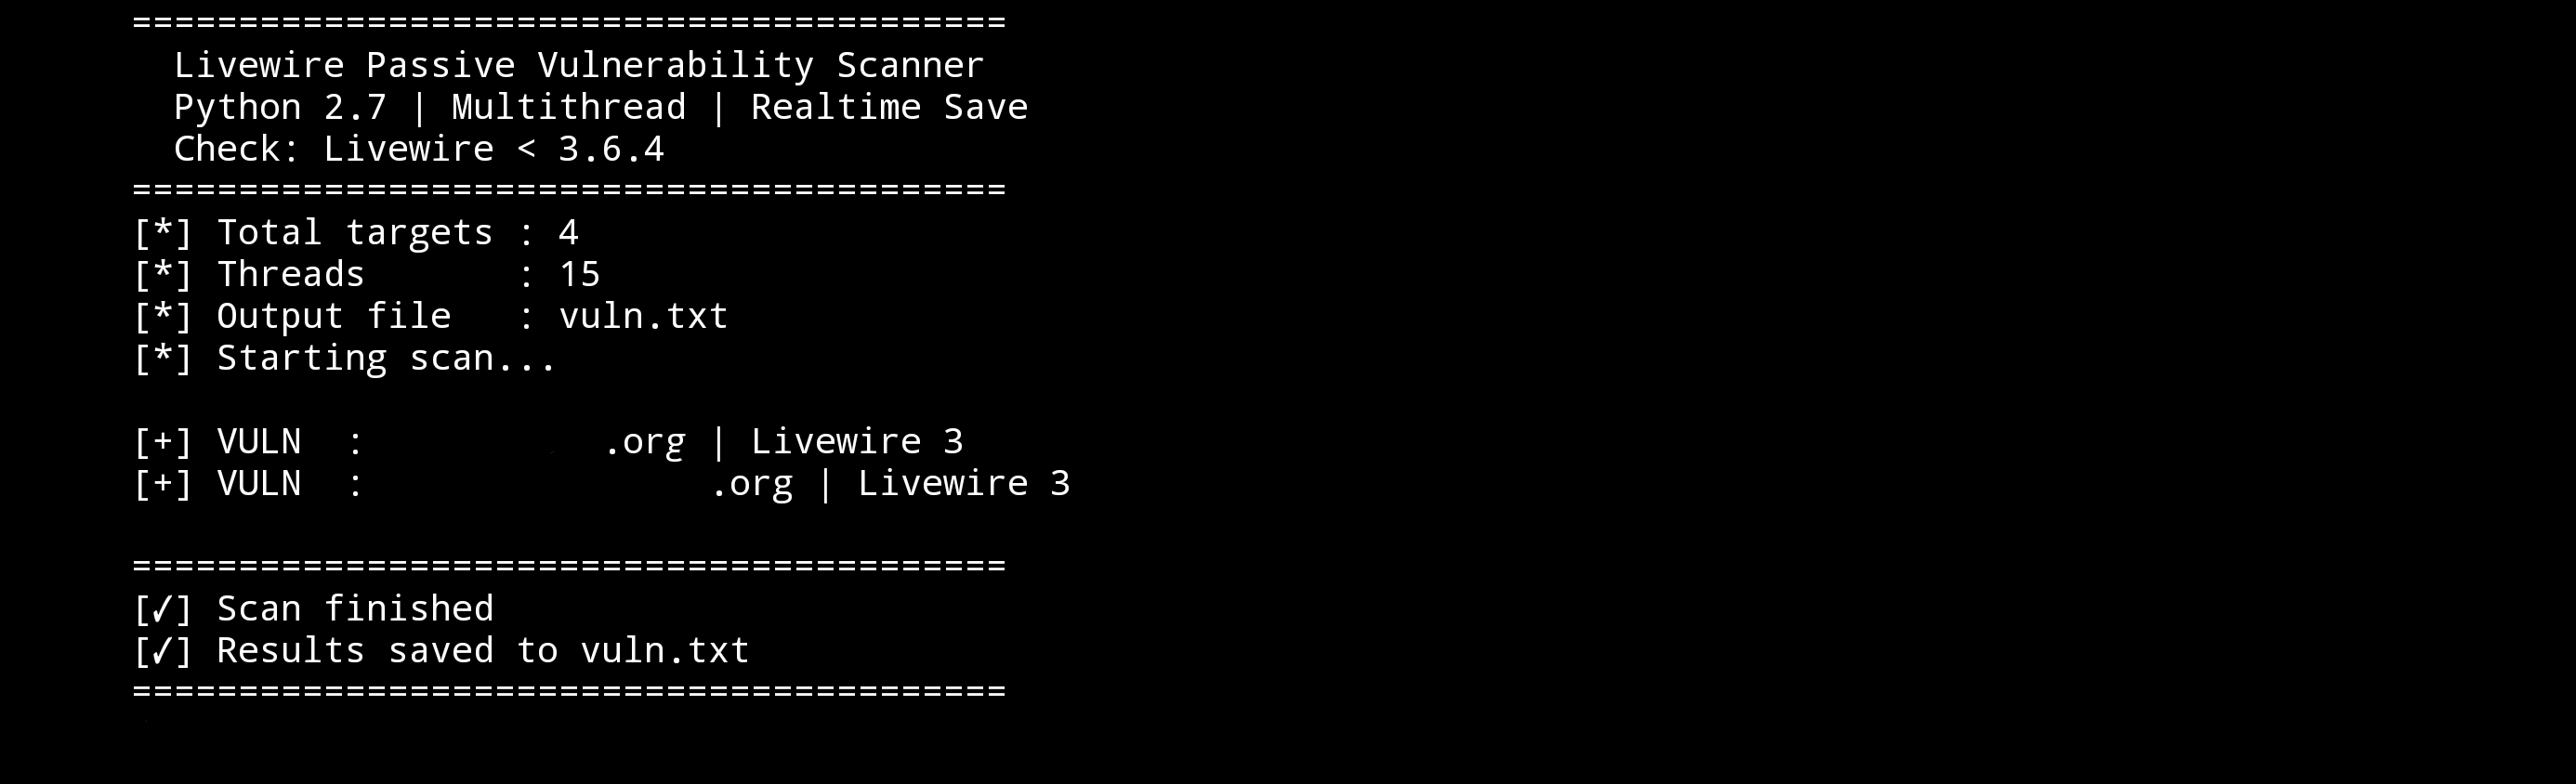 jenderal92/livewire-vuln-scanner
Scanner simple pour détecter les installations Livewire vulnérables.
 muthaiyanmani/react2shell-checker
Un scanner de vulnérabilités de sécurité pour détecter la vulnérabilité React2Shell (CVE-2025-55182) dans les applications Next.js et React.
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
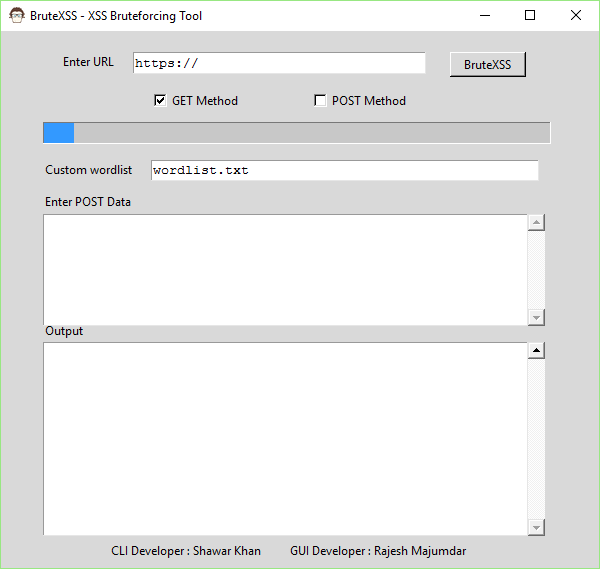 rajeshmajumdar/brutexss
BruteXSS est un outil écrit en Python pour trouver simplement des vulnérabilités XSS dans les applications web. Cet outil a été initialement…
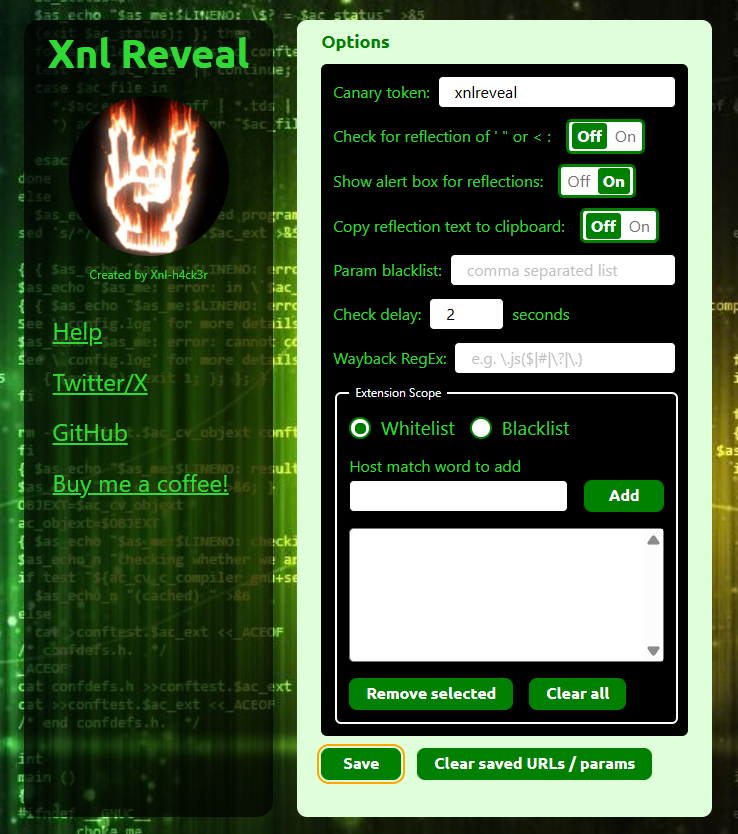 xnl-h4ck3r/xnlreveal
Une extension de navigateur Chrome/Firefox pour afficher des alertes pour les paramètres de requête réfléchis, afficher les liens d'archive Wayback…
 stefanoj3/dirstalk
Alternative moderne à dirbuster/dirb
 fcavallarin/burp-dom-scanner
Extension de Burp Suite pour analyser et explorer les applications monopages.
 cappricio-securities/crlfi-scanner
CRLFISCANNER est un outil CLI léger et puissant conçu pour les chasseurs de bug bounty et les testeurs d'intrusion afin de détecter automatiquement…
 jenderal92/clickjacking-exploit-detector
Le Clickjacking Exploit Detector utilise des techniques de scan de pages web pour identifier les vulnérabilités potentielles et fournir une analyse…
 cappricio-securities/openredirect
Cet outil est utilisé par plusieurs chercheurs en sécurité pour trouver les failles de redirection ouverte.
 kal1gh0st/mylog4shell
Script Python 3 simple pour détecter la vulnérabilité de la bibliothèque Java Log4j (CVE-2021-44228) pour une liste d'URLs avec multithreading
 moisestapia/http-react2shell
Détection du vecteur d'exploitation des React Server Actions – CVE-2025-55182 / CVE-2025-66478
 yaupunal/cve-2025-55182-scanner
Scanner CVE-2025-55182 avec 2 méthodes différentes
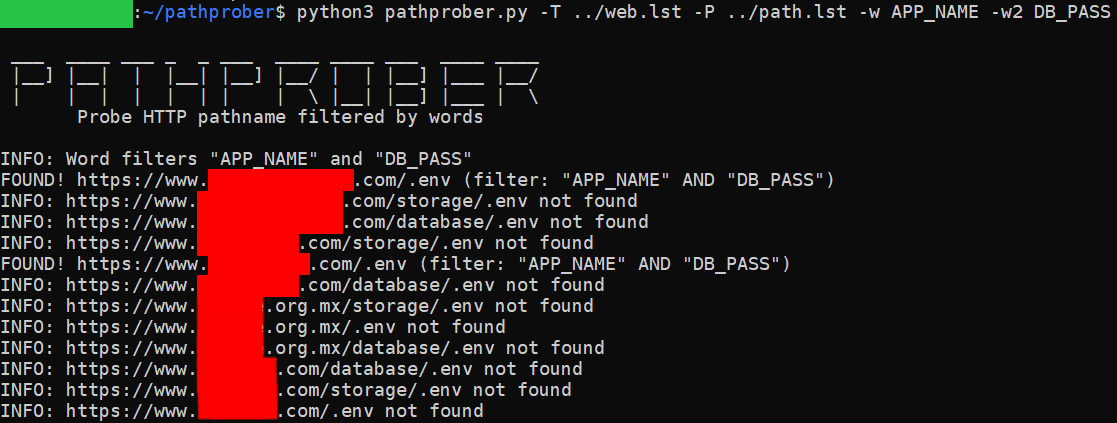 xchopath/pathprober
Sonder et découvrir des chemins HTTP en utilisant une méthodologie de force brute et filtrés par un mot spécifique ou 2 mots à la fois
 aquasecurity/trivy-module-wordpress
Module d'exemple Trivy pour WordPress
 nu11secur1ty/sql-global-injector
Analyseur de vulnérabilités par injection SQL et crawler web basé sur Python, utilisant des requêtes dork. Prend en charge le proxy et le scan…