

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
repeat-strike — Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse l'historique du proxy pour trouver des problèmes similaires à grande échelle. | Kitploit
Outils/GitHubGitHub/hackvertor/repeat-strike
Scanners de Vulnérabilités WebAnalyse des VulnérabilitésProxies Web et InterceptionExploitation d'Applications WebTests de Sécurité des APICollecte d'InformationsSécurité WebTests d'IntrusionSécurité de l'IA
GitHubhackvertor/repeat-strike

repeat-strike

42441il y a 1 anVérifié par Kitploit

Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse l'historique du proxy pour trouver des problèmes similaires à grande échelle.
Voir le dépôt
Partager

Logo Repeater Strike

Repeater Strike

Repeater Strike est un outil propulsé par l'IA qui aide à découvrir les vulnérabilités IDOR et autres en analysant vos requêtes Repeater. Il génère automatiquement des expressions régulières ciblées en fonction des requêtes et des réponses que vous testez. Une fois une vulnérabilité détectée, ces regex sont appliquées à votre historique de proxy pour identifier rapidement des problèmes similaires dans l'ensemble de votre trafic, vous aidant à étendre vos découvertes et à gagner du temps.
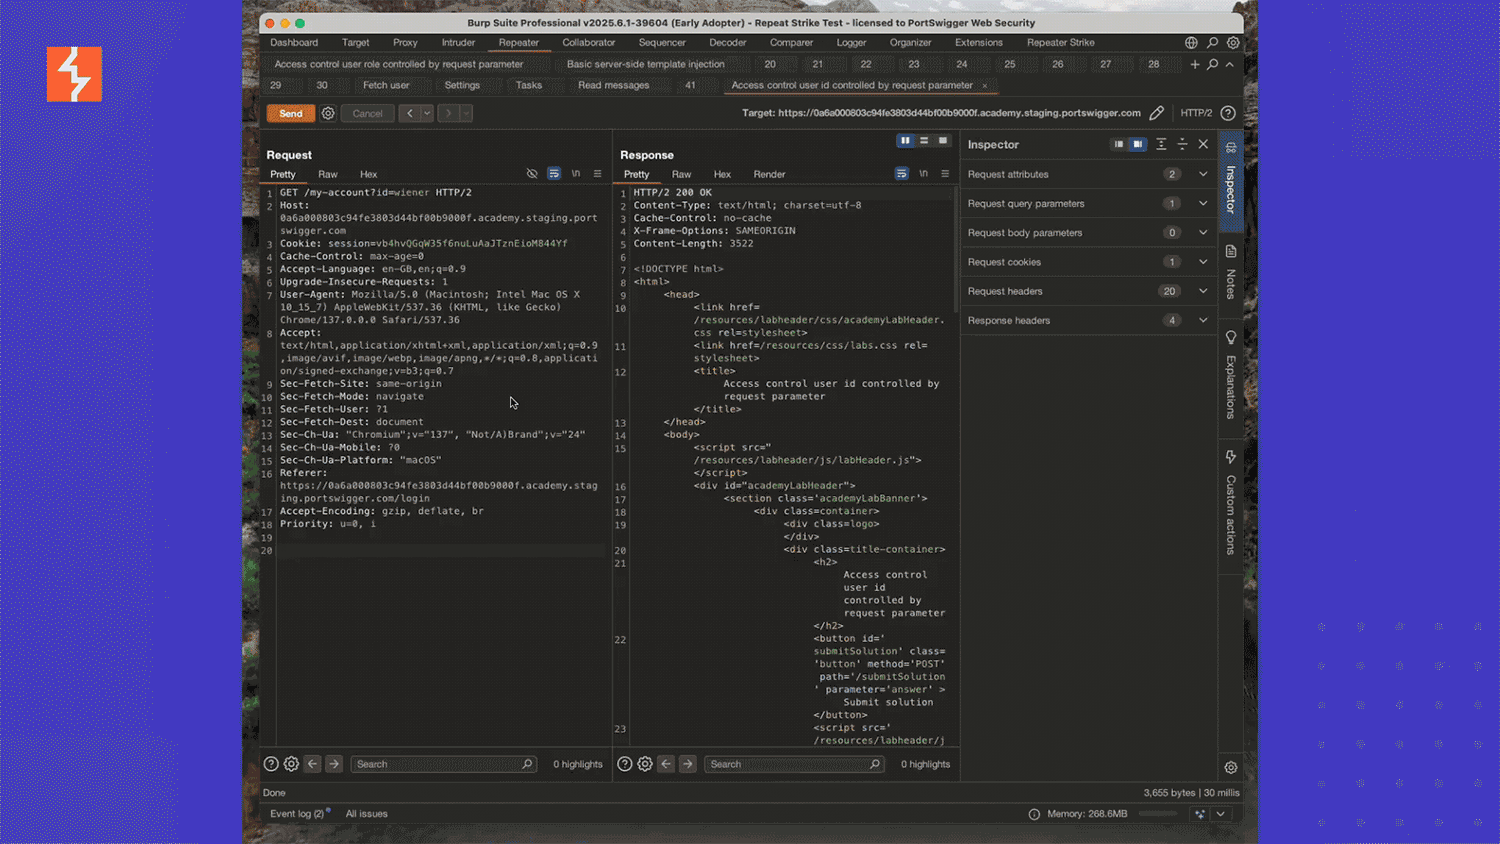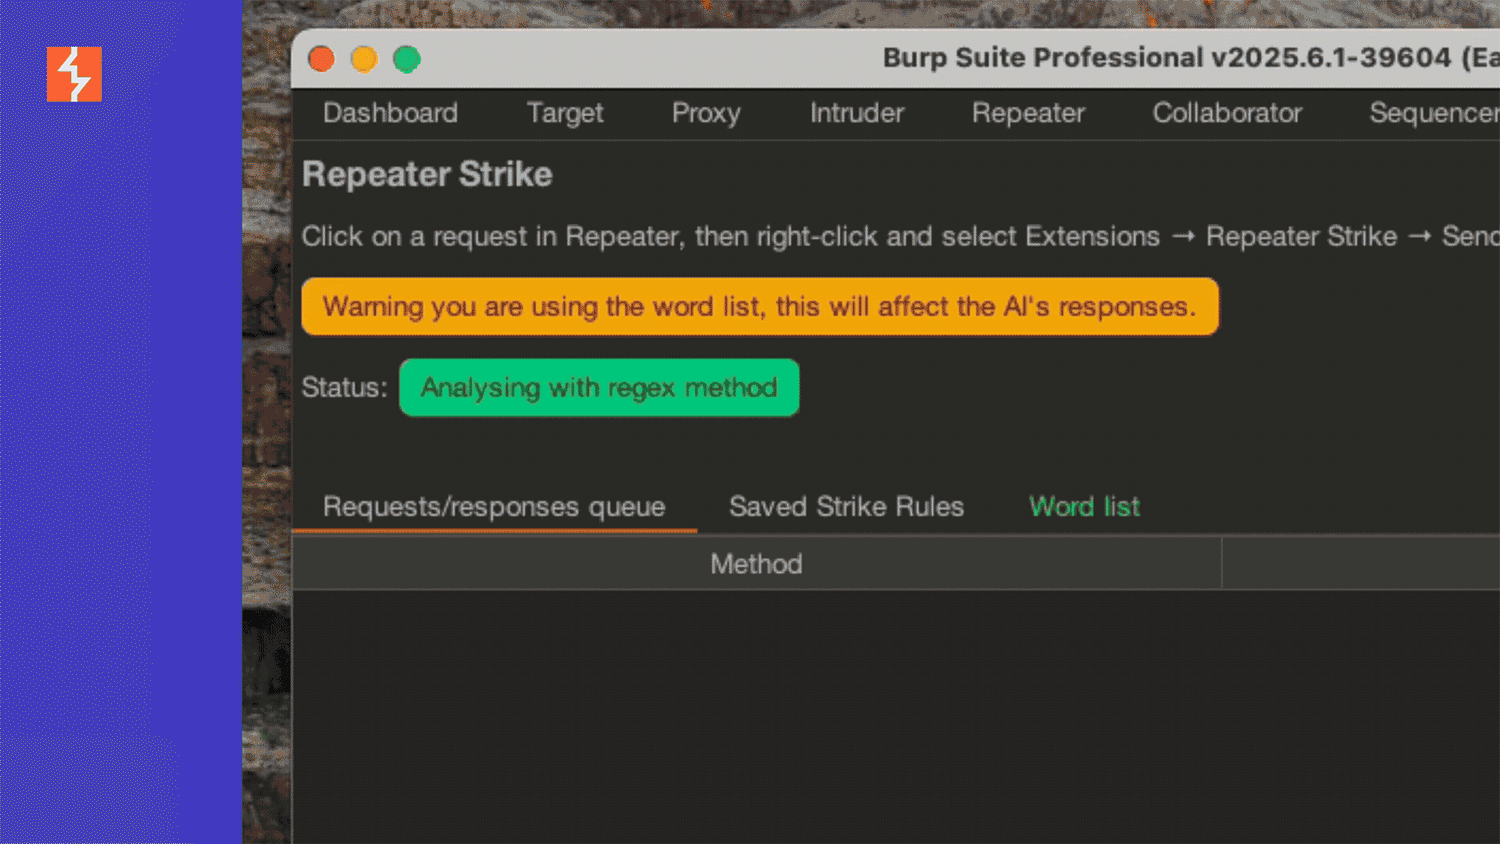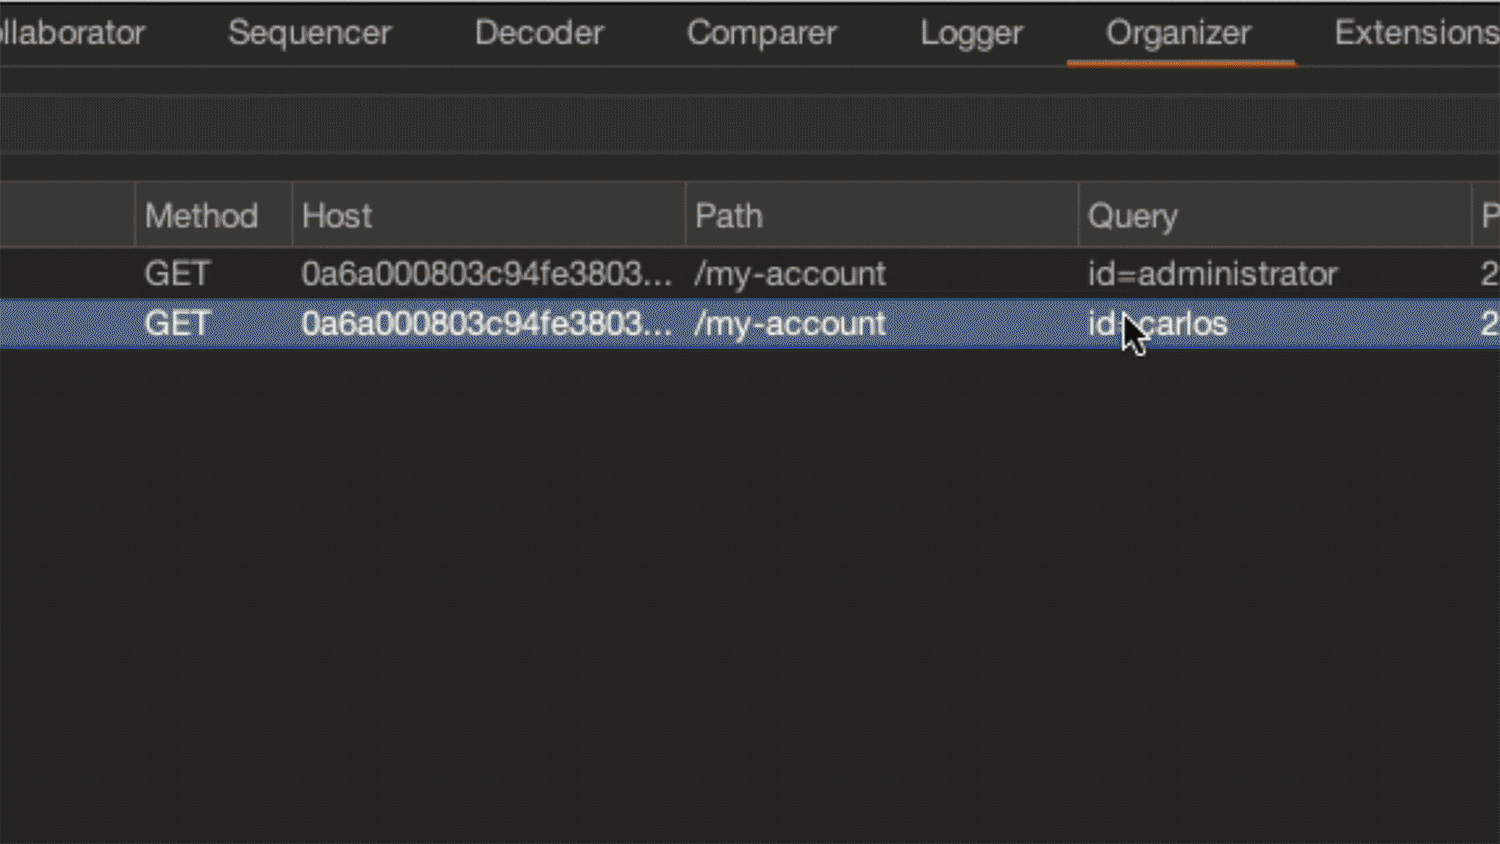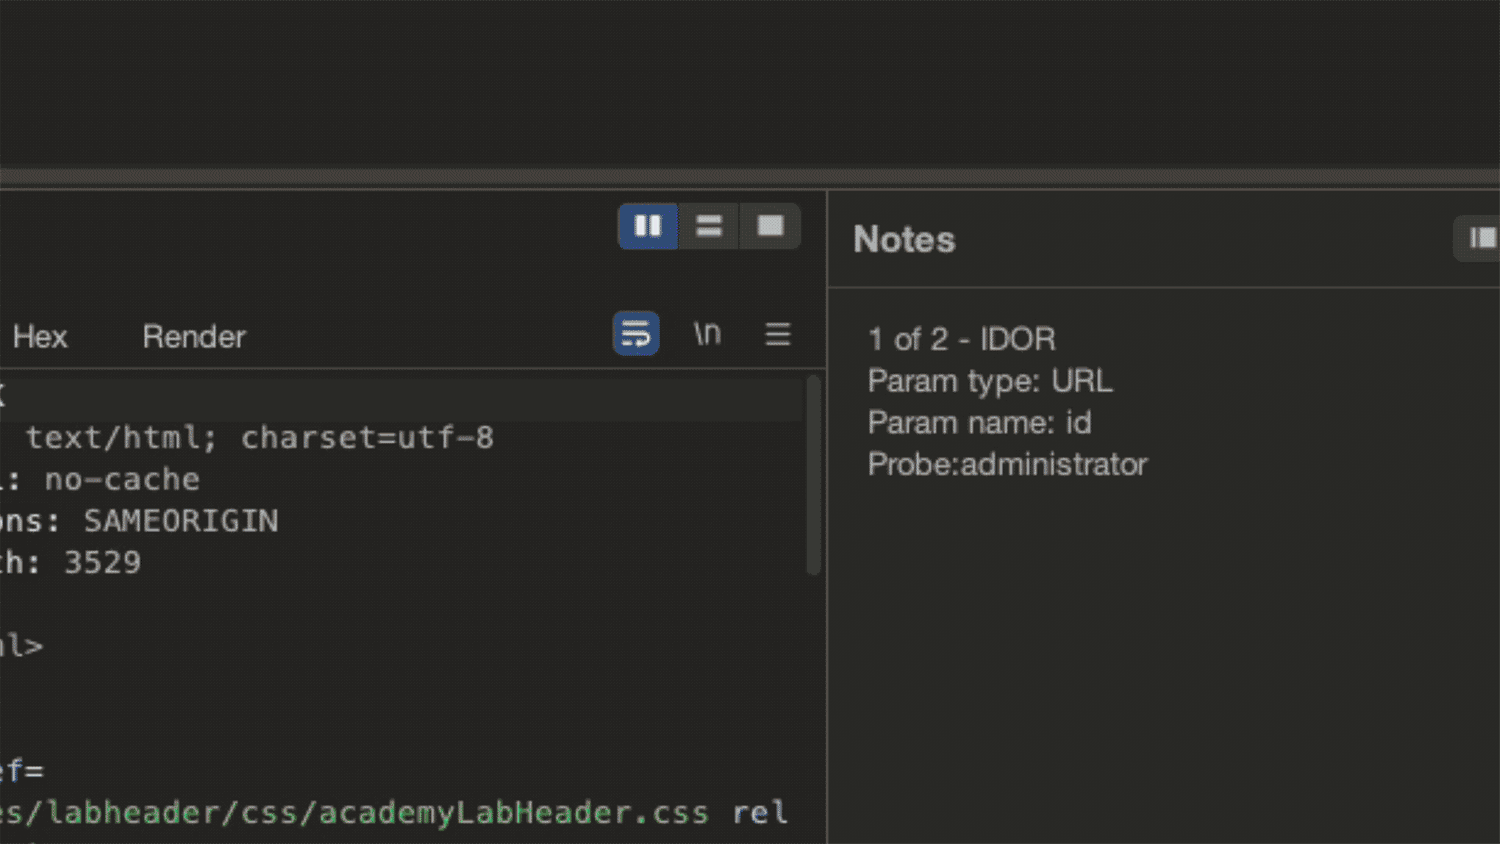
Démo Repeater Strike

Instructions d'installation

Dans Burp Suite Professional, allez dans Extensions->BApp store et recherchez Repeater Strike. Cliquez sur le bouton d'installation, puis naviguez vers l'onglet installed, sélectionnez Repeater Strike et cochez la case "Use AI" dans l'onglet Extension.
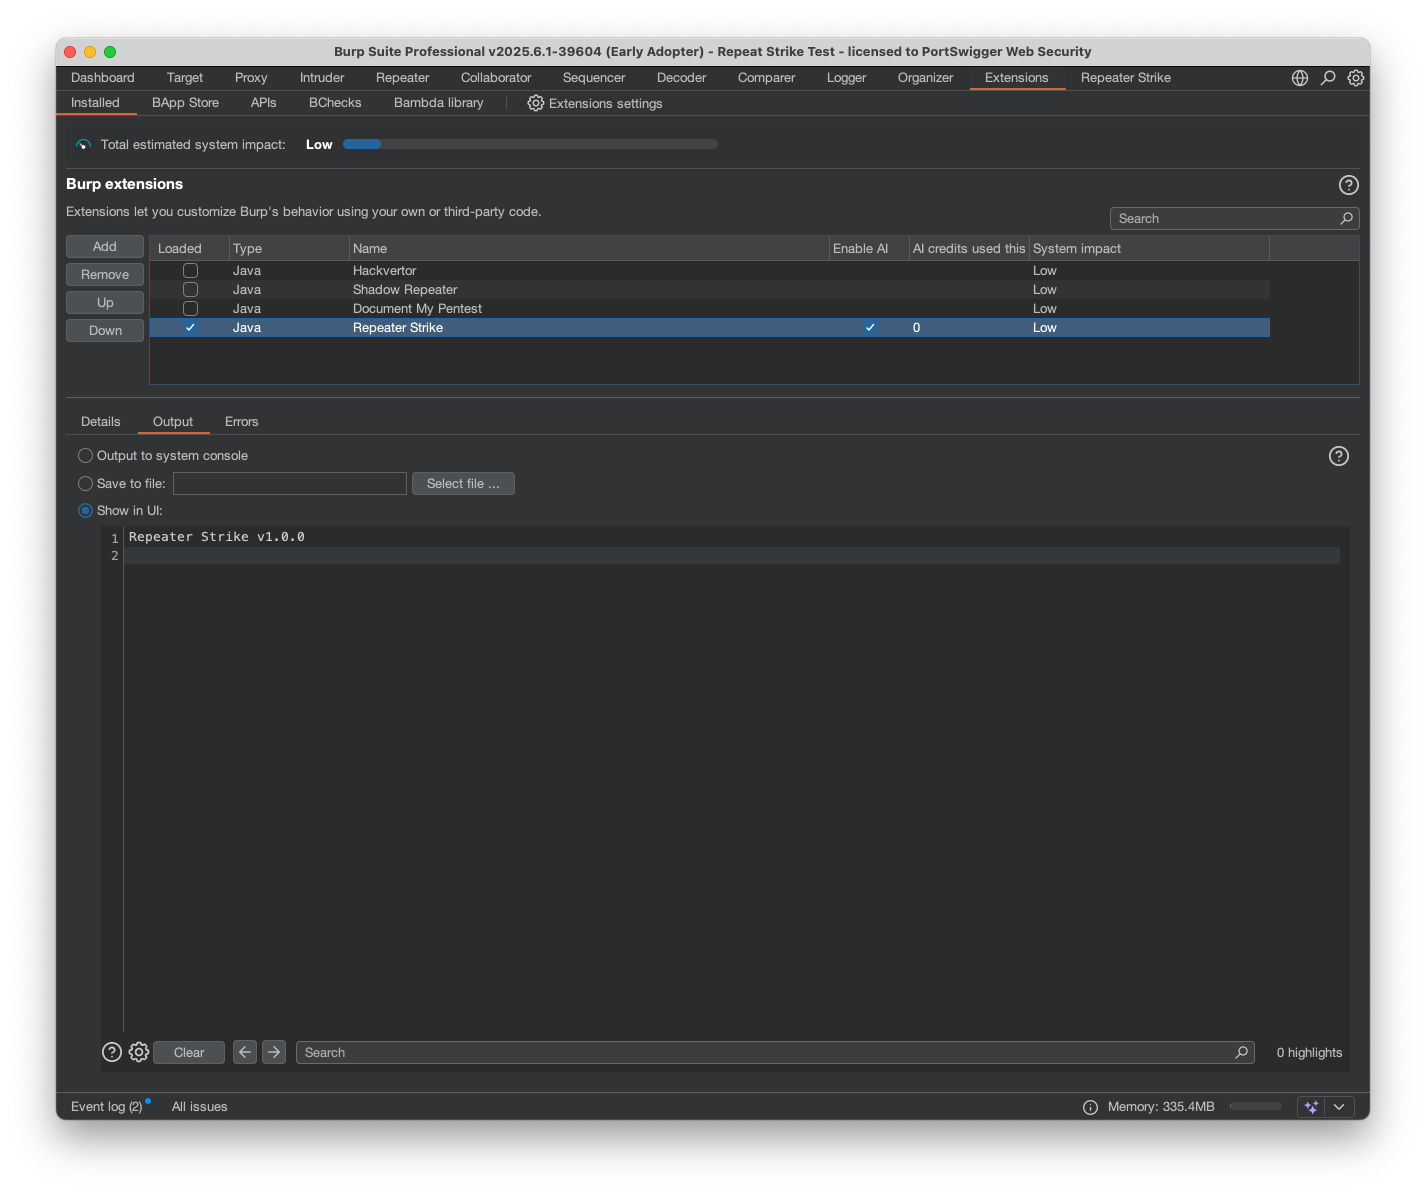
Écran d'installation

Comment l'utiliser

Dans Repeater, identifiez la cible que vous souhaitez tester. Vous pouvez utiliser ce Academy Lab comme cas de test : Academy Lab

  1. Ouvrez le lab Academy dans le navigateur de Burp et connectez-vous à l'aide des identifiants fournis.
  2. Notez la clé API et envoyez la requête à Repeater via le proxy.
  3. Dans Repeater, effectuez une requête vers l'hôte, puis faites un clic droit → Extensions → Repeater Strike → Send to Repeater Strike.
  4. Dans l'onglet Repeater Strike, ouvrez le sous-onglet Word list et cliquez sur Populate with default word list.
  5. Basculez vers le sous-onglet Requests/Responses queue et cliquez sur Generate Strike Rule.
  6. Choisissez Using AI Regex ; si cela réussit, enregistrez la Strike Rule, et elle analysera l'historique du proxy.

Modifiez les Strike Rules enregistrées dans l'onglet "Saved Strike Rules" et analysez l'historique du proxy à tout moment à l'aide du bouton "Run Strike rule on proxy history".

Paramètres

Configurez Repeater Strike dans l'onglet Extension → Extensions settings → Repeater Strike. Ici, vous pouvez définir les limites d'analyse des données du proxy, les plafonds de requêtes/réponses/images, et activer les Strike Rules automatiques ainsi que l'analyse de l'historique du proxy lors de l'envoi de requêtes Repeater.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





