

Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
burp-dom-scanner — Extension de Burp Suite pour analyser et explorer les applications monopages. | Kitploit

Outils/GitHubGitHub/fcavallarin/burp-dom-scanner
Scanners de Vulnérabilités WebAnalyse Dynamique (Sandboxing)Sécurité WebCrawler
GitHubfcavallarin/burp-dom-scanner

burp-dom-scanner

Extension de Burp Suite pour analyser et explorer les applications monopages.

Voir le dépôt
1061641il y a 3 ansVérifié par Kitploit
Partager

Burp DOM Scanner

C'est une extension de Burp Suite permettant le crawling récursif et l'analyse des applications monopages (Single Page Applications).
Il exécute un navigateur Chromium pour analyser la page web à la recherche de XSS basé sur le DOM.
Il peut également collecter toutes les requêtes (XHR, fetch, websockets, etc.) émises lors du crawling, permettant ainsi de les transférer vers le Proxy, Repeater et Intruder de Burp.

Il nécessite node et DOMDig.

Téléchargement

La dernière version peut être téléchargée ici

Installation

  1. Installez node
  2. Installez DOMDig
  3. Téléchargez et chargez l'extension
  4. Définissez le chemin de l'exécutable node et le chemin de domdig.js dans l'interface de l'extension.

Moteur d'analyse

Burp DOM Scanner utilise DOMDig comme moteur de crawling et d'analyse.

DOMDig

DOMDig est un scanner de XSS DOM qui s'exécute à l'intérieur du navigateur Chromium et peut analyser récursivement les applications monopages (SPA). Contrairement à d'autres scanners, DOMDig peut crawler n'importe quelle application web (y compris Gmail) en suivant les modifications du DOM et les requêtes XHR/fetch/websocket, et peut simuler une interaction utilisateur réelle en déclenchant des événements. Pendant ce processus, des charges utiles XSS sont placées dans les champs de saisie et leur exécution est suivie afin de trouver les points d'injection et les modifications d'URL associées.

Utilisation et détails

Les détails sur l'utilisation, les vérifications effectuées et les vulnérabilités rapportées se trouvent sur la page de DOMDig
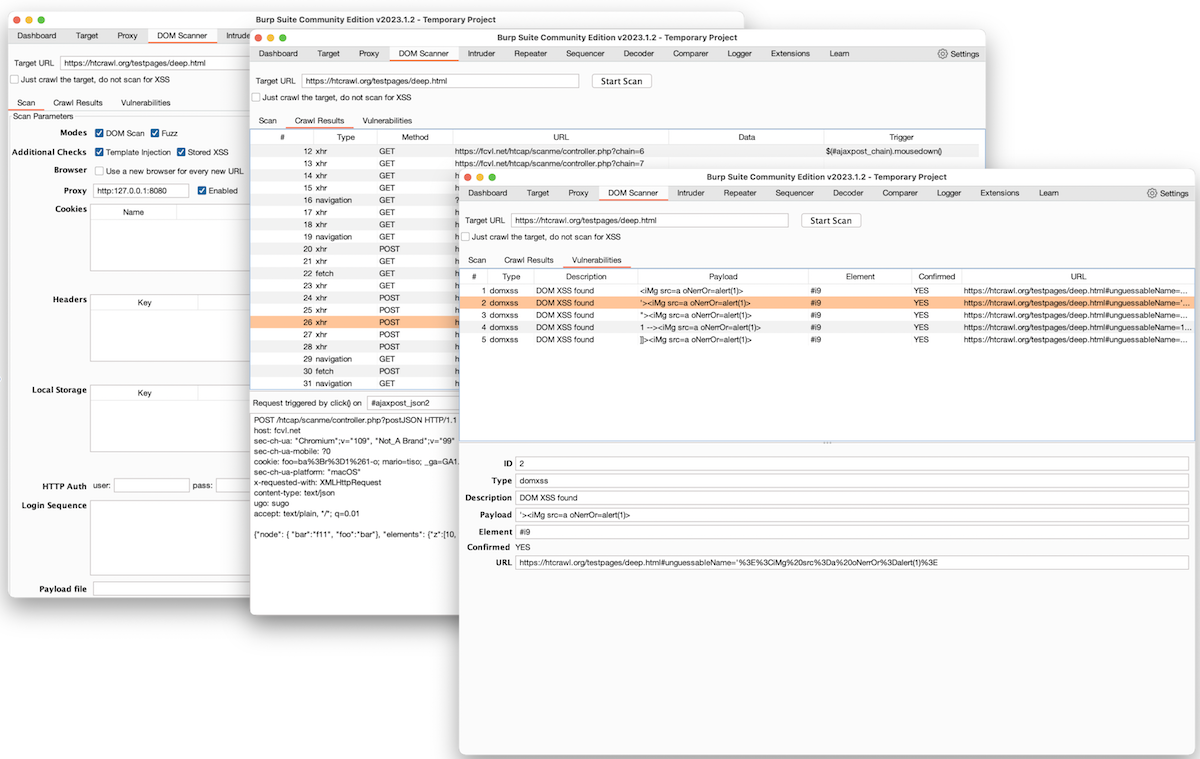

Quelques captures d'écran

Captures d'écran de Burp DOM Scanner

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





