

begal-c2
 xsanflip/begal-c2
Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre…
phishing-toolsdata-exfiltrationpost-exploitation+6
8
xsanflip/begal-c2Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre…
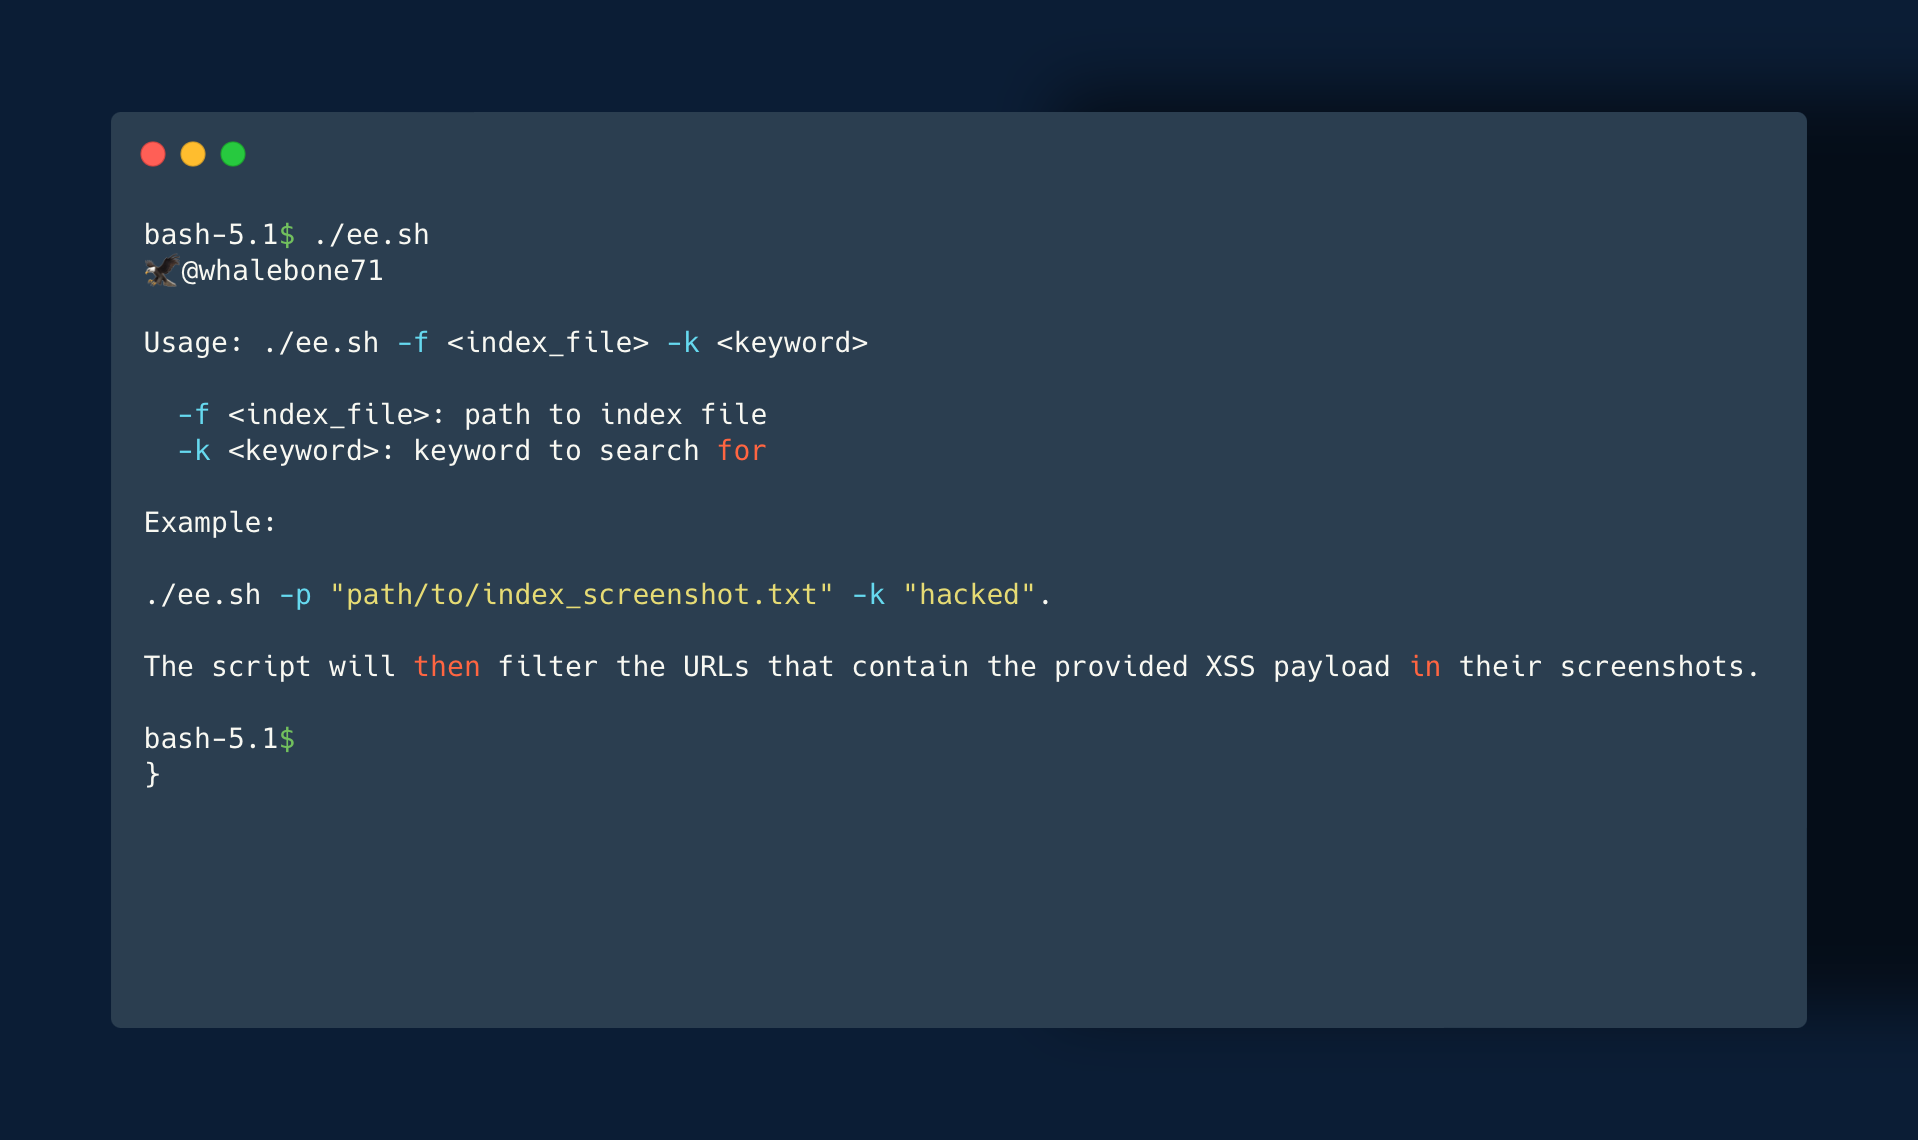 whalebone7/eagleeye
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…
 scs-labs/hafnium-microsoft-exchange-0day
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 helgesverre/livewire-honeypot
Honeypot à haute interaction imitant une application Laravel/Livewire vulnérable. Capture les exploits RCE et les webshells ciblant CVE-2024-47823,…
 deadends/legion
Legion est une infrastructure d'authentification Zero-Knowledge conçue pour la confidentialité.
 websecuritylabs/react2shell-library
Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 kush-coder/autopilot-pentest-ai
Build officiel et version vérifiée | Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs…
 owasp/browser-security-project
Projet communautaire fournissant des conseils et des ressources pour améliorer la sécurité des navigateurs, notamment des bonnes pratiques et des…
 qassam-315/cve-2026-23918-elite-auditor
Script de reconnaissance élite pour auditer la pile HTTP/2 d'Apache contre les corruptions mémoire (CVE-2026-23918). Fonctionnalités : forçage de…
 syfi/panaceasoft-0day-exploit
PanaceaSoft [tous les produits] exploit 0day
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 cartosys/domestic-system
Utilisation de @charmbracelet pour créer un navigateur Ethereum avec style
 iqzer0/vulnknox
Un wrapper basé sur Go pour l'API KNOXSS afin d'automatiser les tests de vulnérabilité XSS.
 clark-prog/blackout-public
Blackout — Le dépôt officiel public FAFO de Blackout.
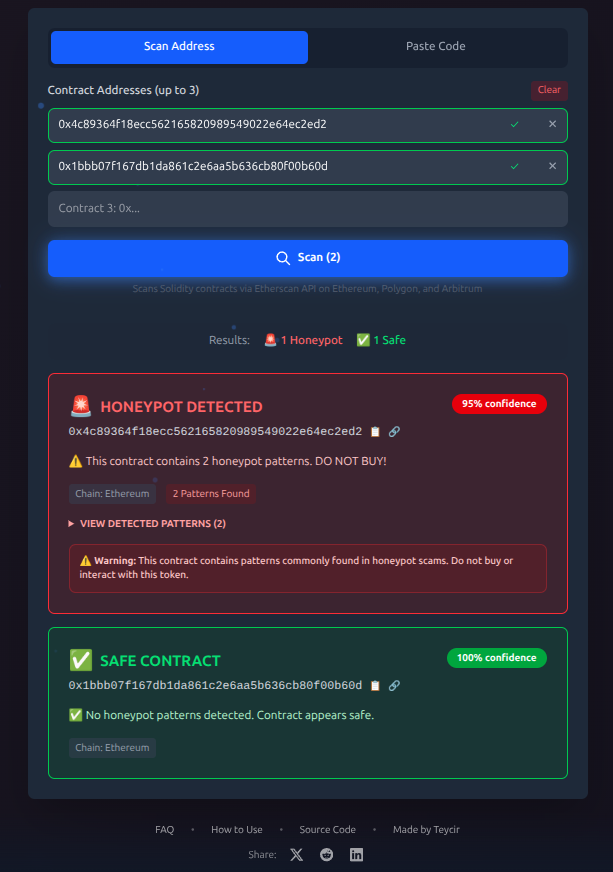 teycir/honeypotscan
Scanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
 jollyjumbuckk/linksysleaks
Script Python3 pour rechercher les appareils Linksys smart wifi vulnérables à CVE-2014-8244