
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
2428 résultats
AppSecDC2019 preview

AppSecDC2019

GitHubowasp/appsecdc2019

Dépôt officiel de la conférence AppSecDC 2019, hébergeant les supports de présentation, les ressources et le contenu sélectionné de l'événement OWASP…
web-securityeducationcurated-resources
6il y a 3 ans
apache- preview

apache-

GitHubianxtianxt/apache-

Backdoor de persistance Apache
privilege-escalationpersistence-mechanismspost-exploitation+3
9il y a 6 ans
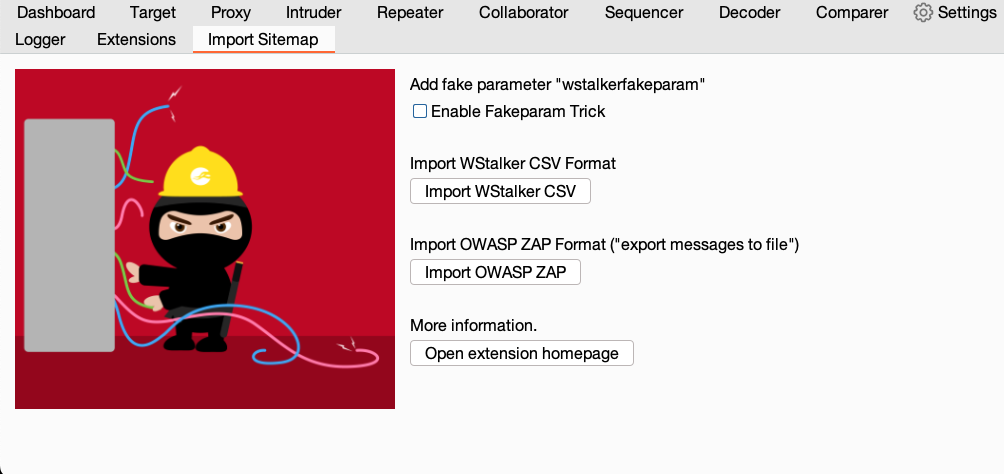
BurpImportSitemap preview

BurpImportSitemap

GitHubnccgroup/burpimportsitemap

Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
web-proxies-interceptioninformation-gatheringweb-security+2
6il y a 3 ans
camjacking-templates preview

camjacking-templates

GitHubcappricio-securities/camjacking-templates

camjacking templates
defensive-toolsweb-securitysocial-engineering+3
2il y a 6 mois
Manipulating-Web-Agents preview

Manipulating-Web-Agents

GitHubsej2020/manipulating-web-agents

Démonstration de recherche sur les attaques par injection indirecte de prompts pour contrôler des agents web autonomes basés sur des LLM, avec des…

exploitationweb-securitypapers-research+3
6il y a 1 an
Instagram-Notes-Audio-Leakage-via-URL-Extraction-Fixed preview

Instagram-Notes-Audio-Leakage-via-URL-Extraction-Fixed

GitHubi12gocaj/instagram-notes-audio-leakage-via-url-extraction-fixed

Rapport technique d'une vulnérabilité déjà corrigée dans Instagram Notes qui exposait l'audio original des vidéos via des URL directes.

vulnerability-analysisinformation-gatheringweb-security+2
8il y a 1 an
wpjuicer preview

wpjuicer

GitHubtaurusomar/wpjuicer

Outil WP Juicer pour un balayage rapide des informations confidentielles sur les points de terminaison WordPress.
reconnaissancevulnerability-scannersinformation-gathering+1
10il y a 2 ans
OAuth-Request-Crafter preview

OAuth-Request-Crafter

GitHubajinabraham/oauth-request-crafter

OAuth Request Crafter
authentication-authorizationweb-proxies-interceptionapi-security-testing+2
8il y a 12 ans
EagleEye preview

EagleEye

GitHubwhalebone7/eagleeye

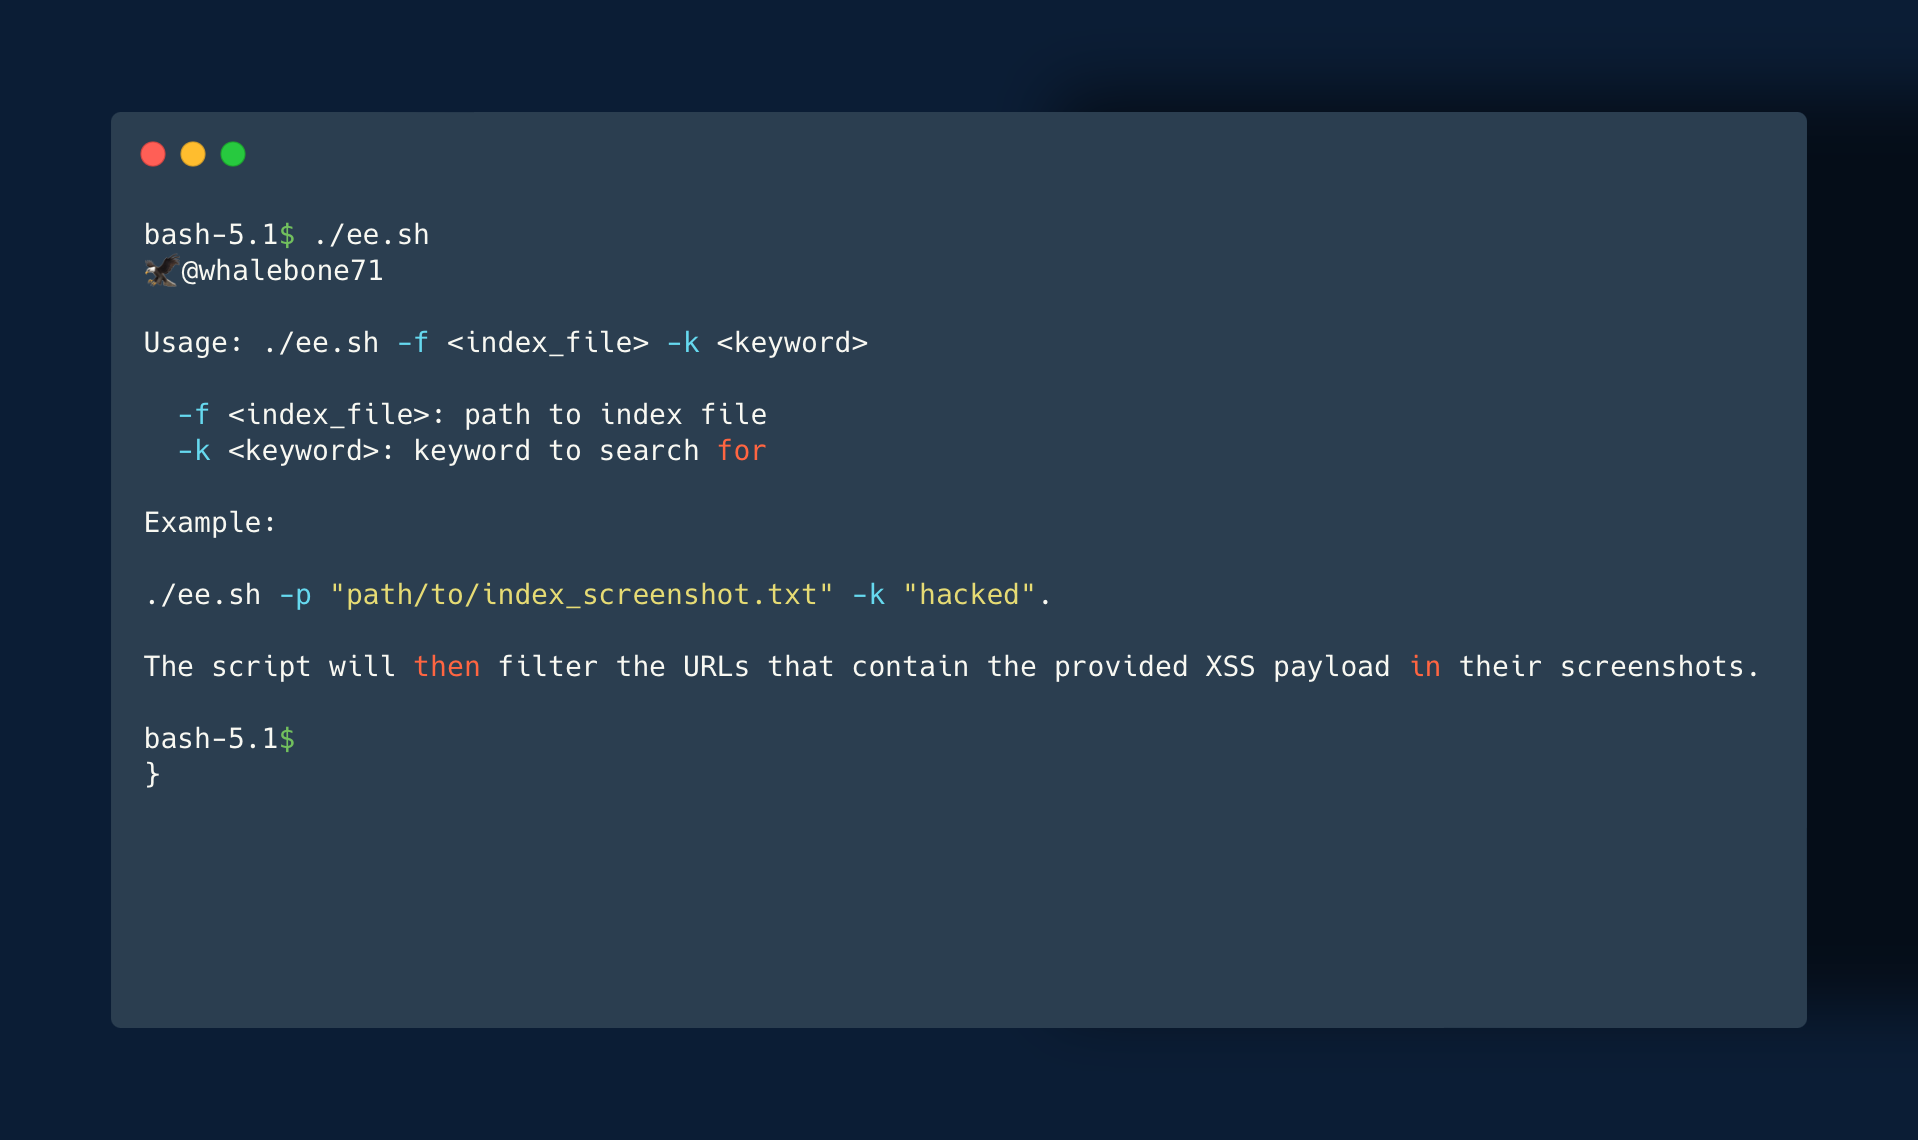
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…
reconnaissancevulnerability-scannersweb-application-exploitation+3
7il y a 3 ans
legion preview

legion

GitHubdeadends/legion

Legion est une infrastructure d'authentification Zero-Knowledge conçue pour la confidentialité.

web-securitycryptographyprivacy+3
10il y a 9 mois
HAFNIUM-Microsoft-Exchange-0day preview

HAFNIUM-Microsoft-Exchange-0day

GitHubscs-labs/hafnium-microsoft-exchange-0day

CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065

vulnerability-analysisexploitationweb-security+3
5il y a 5 ans
React2Shell-Library preview

React2Shell-Library

GitHubwebsecuritylabs/react2shell-library

Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

vulnerability-scannersvulnerability-analysisexploitation+6
7il y a 9 mois
stop-bots preview

stop-bots

GitHubivankovic/stop-bots

Automate stopping bad bots from accessing your server
defensive-toolsconfiguration-auditinginformation-gathering+6
3il y a 7 jours
bom-view preview

bom-view

GitHubhristiy4n/bom-view

Application web statique pour visualiser les SBOMs et effectuer des analyses de vulnérabilités à la demande avec osv.dev. Facilement déployable sur…
static-analysisvulnerability-scannersweb-security+3
3il y a 26 jours
CVE-2026-23918-Elite-Auditor preview

CVE-2026-23918-Elite-Auditor

GitHubqassam-315/cve-2026-23918-elite-auditor

Script de reconnaissance élite pour auditer la pile HTTP/2 d'Apache contre les corruptions mémoire (CVE-2026-23918). Fonctionnalités : forçage de…

reconnaissancevulnerability-scannersinformation-gathering+3
6il y a 5 mois
PanaceaSoft-0day-Exploit preview

PanaceaSoft-0day-Exploit

GitHubsyfi/panaceasoft-0day-exploit

PanaceaSoft [tous les produits] exploit 0day
vulnerability-analysisexploitationweb-application-exploitation+2
6il y a 6 ans
Nethive-Project preview

Nethive-Project

GitHubchrisandoryan/nethive-project

Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
vulnerability-scannersweb-securitymachine-learning+2
5il y a 3 ans
wp2shell-scan preview

wp2shell-scan

GitHubinstawp/wp2shell-scan

Détecter et nettoyer la compromission WordPress wp2shell (CVE-2026-63030) — exécutable par lots, lecture seule par défaut

defensive-toolsvulnerability-scannersscripting-automation+5
6il y a 2 mois
Précédent1…939495…100Suivant