

PGP-Tools
 am-i-being-pwned/pgp-tools
Extension de navigateur open source pour le chiffrement, déchiffrement et signature PGP. Moteur Rust/WASM avec déverrouillage WebAuthn PRF,…
password-crackingencryption-decryption-toolsweb-security+3
8
am-i-being-pwned/pgp-toolsExtension de navigateur open source pour le chiffrement, déchiffrement et signature PGP. Moteur Rust/WASM avec déverrouillage WebAuthn PRF,…
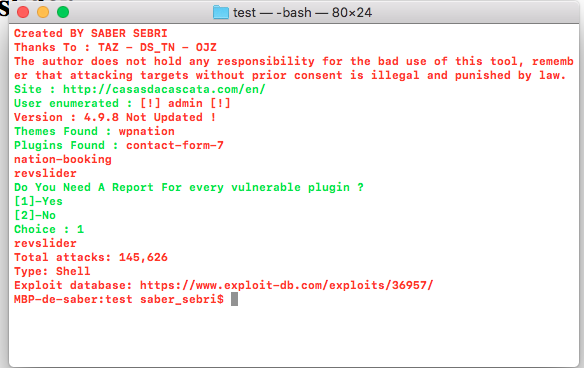 sabersebri/wpscvn
wpscvn est un outil pour les testeurs de pénétration, les propriétaires de sites web, afin de tester si leurs sites web ont des plugins ou thèmes…
 alectrocute/honeyprompt
Cadre de leurre axé sur les LLM : "Le honeypot qui répond !™"
 mufeedvh/log4jail
Un proxy inverse pare-feu pour prévenir les attaques Log4J (Log4Shell, alias CVE-2021-44228).
 m19o/graphqlgrapper
Extension Burp Suite pour extraire et collecter les endpoints d'API GraphQL à partir de l'historique des requêtes HTTP pour les tests de sécurité et…
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
 paultendo/confusable-vision
Le premier jeu de données de confusables police par police au monde : quels caractères Unicode se ressemblent, mesuré à partir des contours de 322…
 nccgroup/http-mcp-bridge
Pont proxy HTTP pour les tests de sécurité de serveurs MCP distants, permettant aux outils HTTP standard d'envoyer des messages JSON-RPC et de gérer…
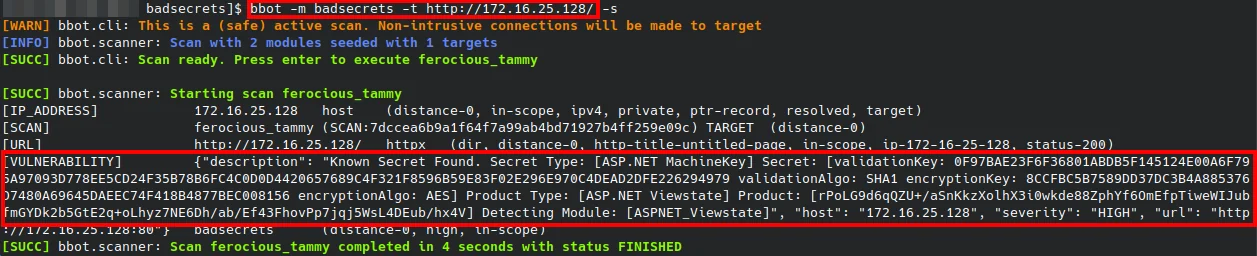 irsdl/crapsecrets
Une bibliothèque pour détecter les secrets connus dans de nombreux frameworks web
 aarocy/recon-scan
Recon-Scan : reconnaissance passive open source avec analyse de sécurité basée sur l'IA. Zéro intervention, axé développeur et respectueux de la vie…
 ianxtianxt/sleuthql
SleuthQL est un outil développé avec Python3, conçu pour crawler en masse les adresses de sites pouvant présenter des failles SQL. Il peut également…
 hoodoer/colonelclustered
Un plugin Burp Java qui effectue un clustering de texte sur les réponses afin d'identifier les valeurs aberrantes/groupes en fonction du contenu réel…
 trailofbits/not-slithering-anywhere
La version Python de notre application vulnérable Not Go-ing Anywhere
 boxed-dev/vibe-coding-security
Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…
 theqmaks/resolver
Cette extension intègre des services populaires de résolution de CAPTCHA dans BurpSuite afin de traiter différents types de CAPTCHAs sans…
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 modzero/burp-responseclusterer
Plugin Burp qui regroupe les réponses pour afficher un aperçu des réponses reçues
 sn1r/mass-assigner
Outil automatisé pour détecter les vulnérabilités de « mass assignment » en extrayant des paramètres d’une requête HTTP et en les appliquant à une…