
 am-i-being-pwned/pgp-tools
Extension de navigateur open source pour le chiffrement, déchiffrement et signature PGP. Moteur Rust/WASM avec déverrouillage WebAuthn PRF, protection par mot de passe Argon2id et mémoire remise à zéro.

Extension de navigateur open source pour le chiffrement et le déchiffrement PGP et AGE.
Développée avec Rust/WebAssembly. Les clés privées ne touchent jamais le tas JS sauf si c'est nécessaire.




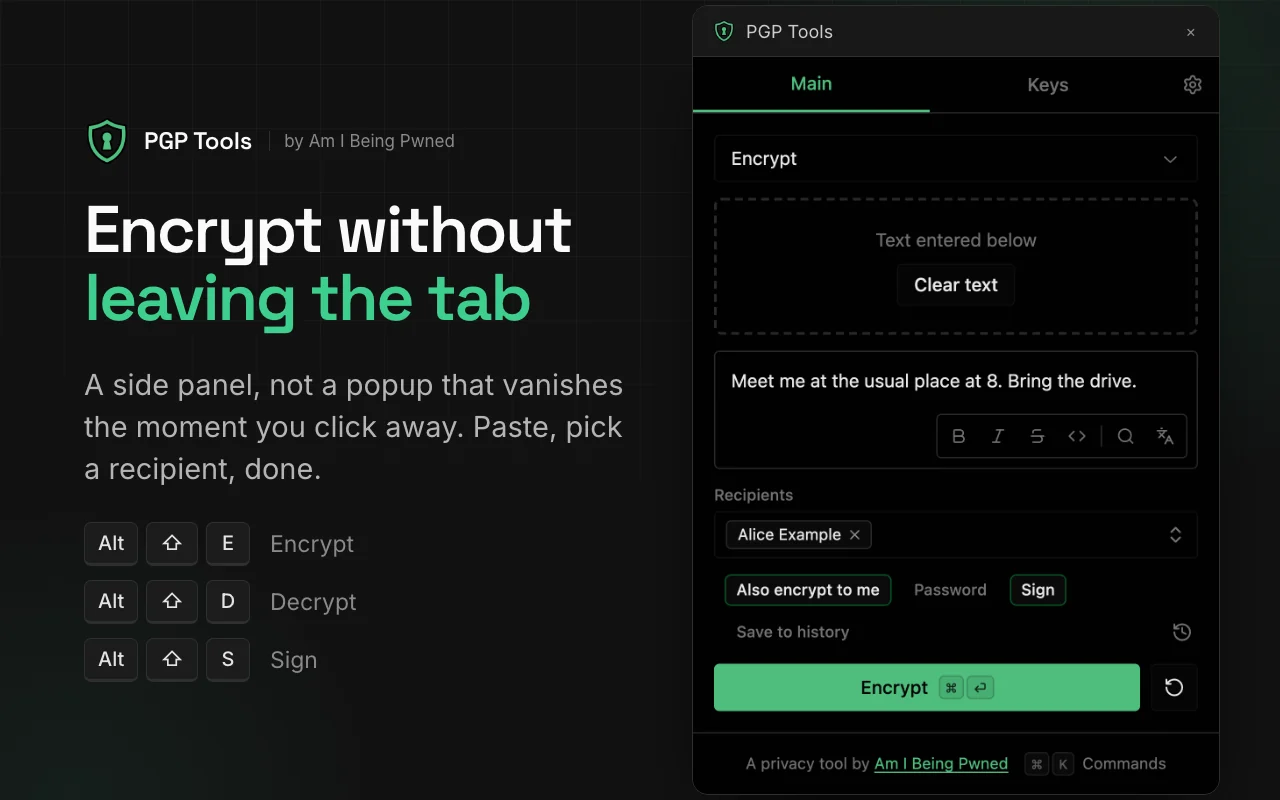
Open source et transparent. La plupart des extensions de navigateur PGP sont à code fermé. Vous ne devriez pas confier vos secrets à une boîte noire.
La cryptographie s'exécute en WASM, pas en JavaScript. Toutes les opérations PGP s'exécutent dans un bac à sable WebAssembly Rust/Sequoia-PGP. JS ne détient qu'un handle entier opaque vers votre clé - les octets réels résident dans la mémoire linéaire WASM et sont remis à zéro lors du drop. Les clés privées transitent brièvement par JS lors de la génération et de l'importation avant d'être chiffrées et stockées.
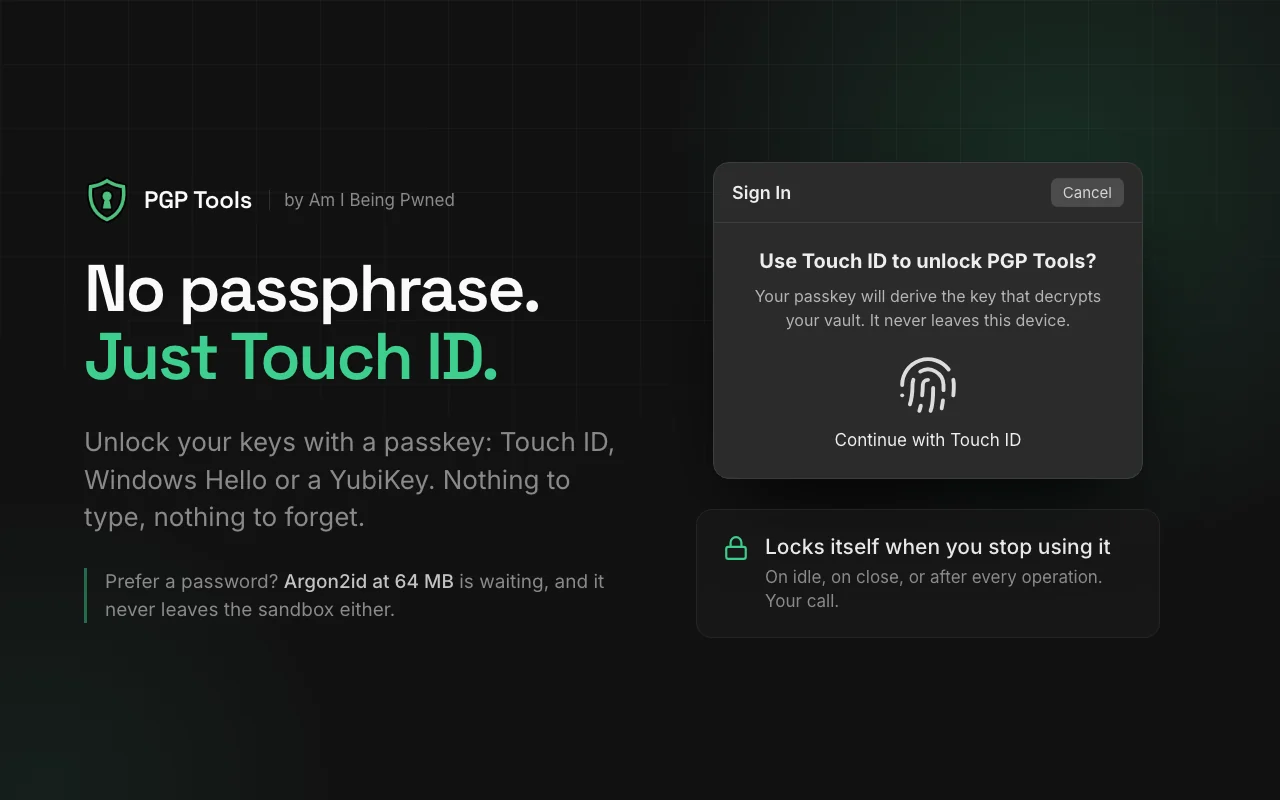
Déverrouillage par passkey. Protégez les clés avec WebAuthn PRF - déverrouillez avec Touch ID, Face ID, Windows Hello ou une YubiKey au lieu d'un mot de passe. La sortie PRF est combinée à un secret stocké via HKDF-SHA256, et l'intégralité du flux de déverrouillage s'exécute en WASM.
Argon2id pour les mots de passe. 64 Mo de mémoire, 3 itérations - résistant au brute-force GPU. La KDF, le déchiffrement et le stockage des clés se font tous en WASM. Les octets du mot de passe sont remis à zéro des deux côtés immédiatement après usage.
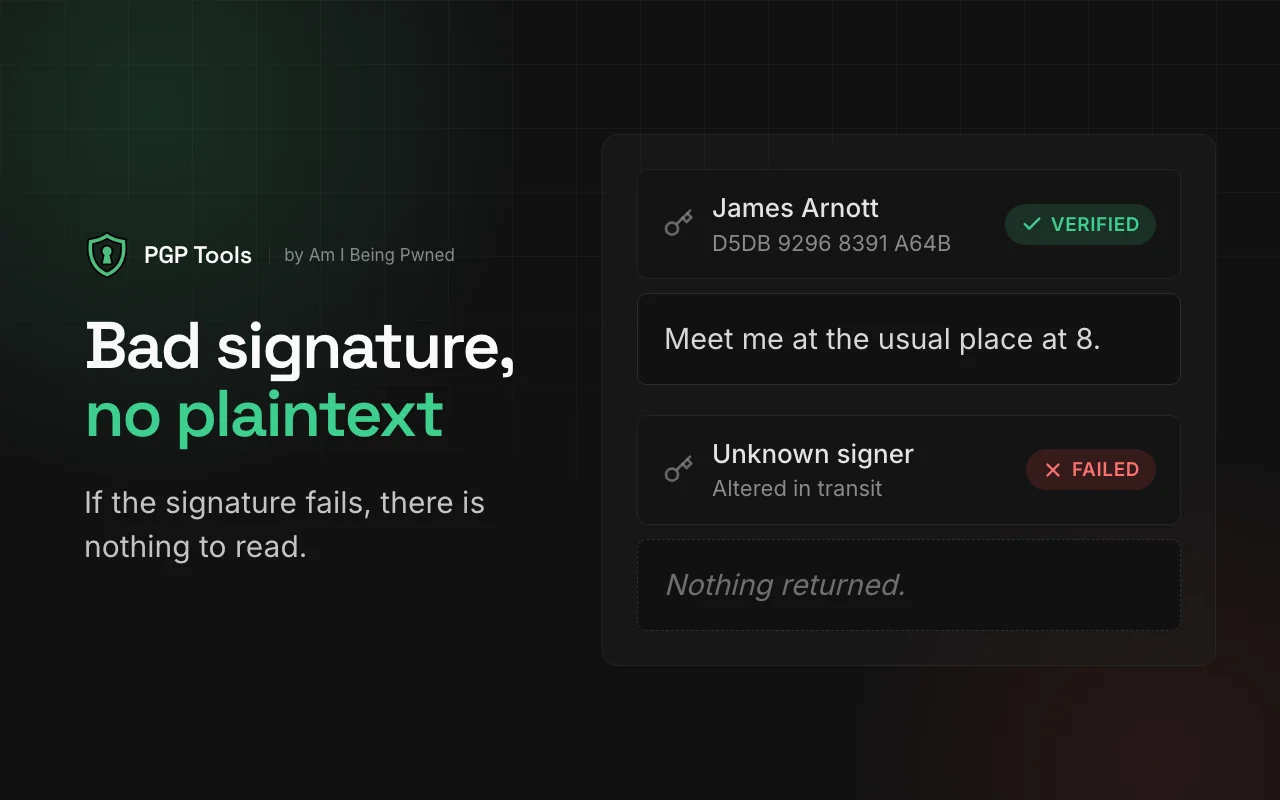
Déchiffrement + vérification atomiques. Le texte en clair et le résultat de la signature sont renvoyés ensemble dans une seule réponse compactée. Signature invalide = aucun texte en clair renvoyé. Aucune fenêtre TOCTOU.
Remise à zéro partout. Crate zeroize sur toutes les clés et intermédiaires stockés (Rust). Uint8Array.fill(0) sur les mots de passe, les sorties PRF et les clés dérivées (JS). La mémoire WASM n'est pas GC'd, donc la remise à zéro est déterministe.
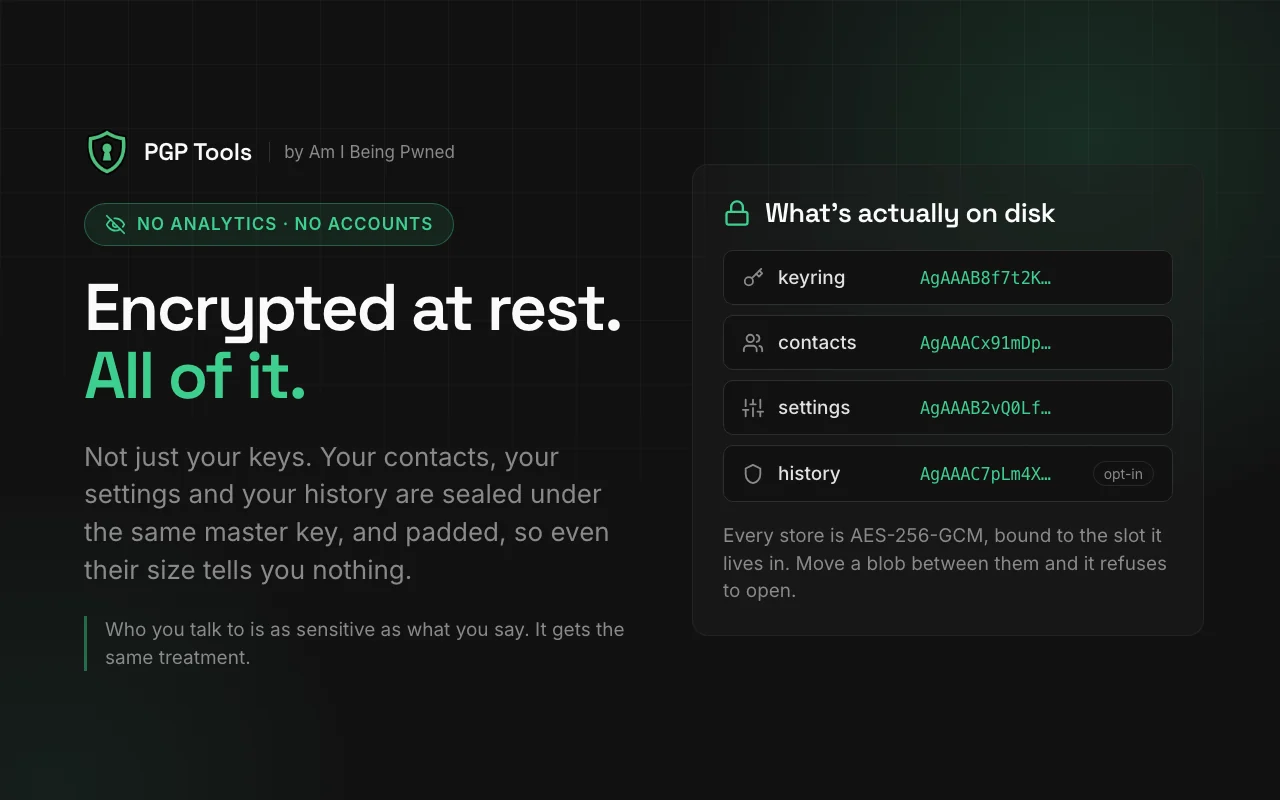
AAD par clé. Chaque clé privée est chiffrée avec AES-256-GCM en utilisant des Additional Authenticated Data liées à son empreinte. L'échange de blobs entre les emplacements de clés échoue.
 |
 |
 |
 |
.crx) pour les Verified CRX Uploads du Web Store (optionnel ; désactivé par défaut)ssh-ed25519 ou ssh-rsa et chiffrez/déchiffrez des fichiers age (binaires ou armored), recoupés avec la CLI Go age. Import uniquement (l'application ne génère jamais de clés SSH) ; chiffrement/déchiffrement uniquement (age ne prend pas en charge la signature). Les clés natives age1… ne sont pas prises en charge, et les clés ECDSA, DSA et FIDO sk-* sont rejetées





