
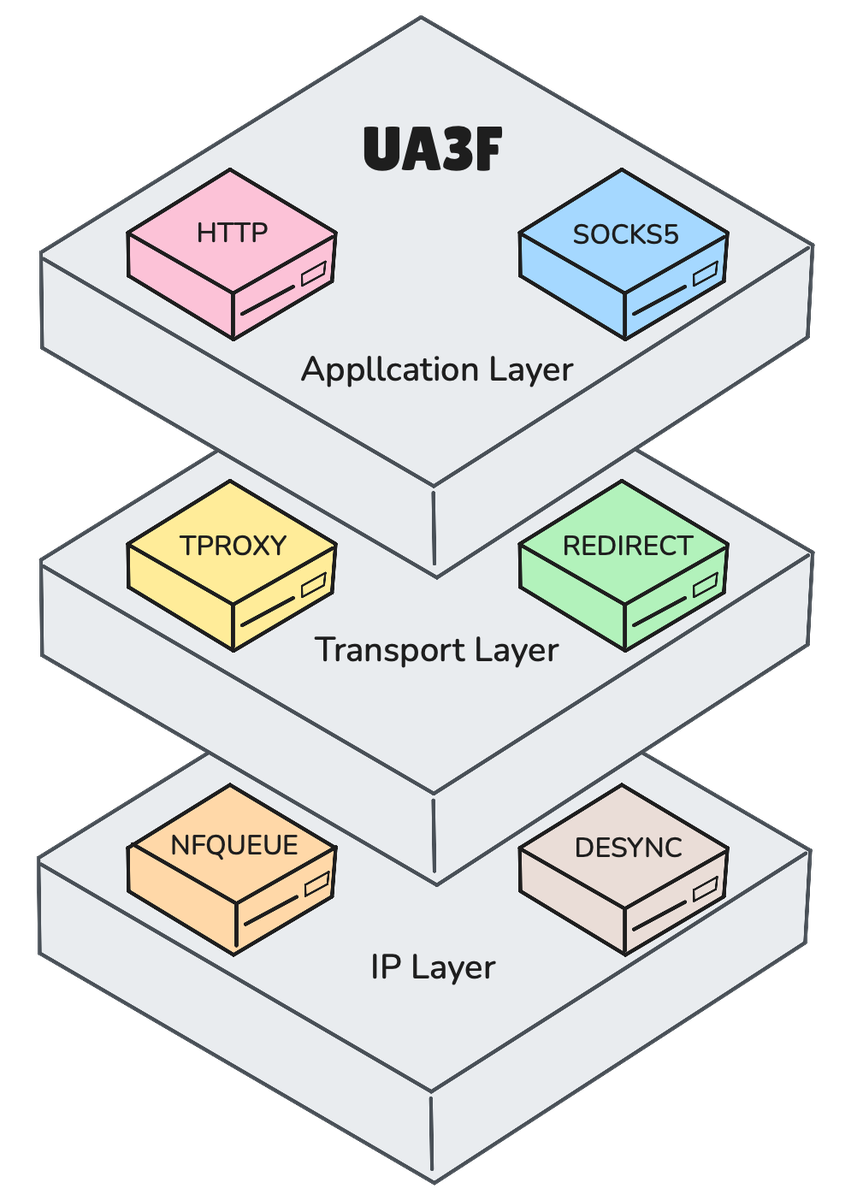
UA3F
 sunbk201/ua3f
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…
packet-sniffing-analysisnetwork-mappingweb-proxies-interception+5
701
sunbk201/ua3fProxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…
 ambitsecurity/jshound
Trouvez chaque requête API effectuée par une application web, à partir du JavaScript qu'elle livre : méthode, URL, corps, en-têtes et opérations…
 apsdehal/awesome-ctf
Une liste organisée de frameworks, bibliothèques, ressources et logiciels pour le CTF
 owasp/asvs
Standard de vérification de sécurité des applications
 assetnote/kiterunner
Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
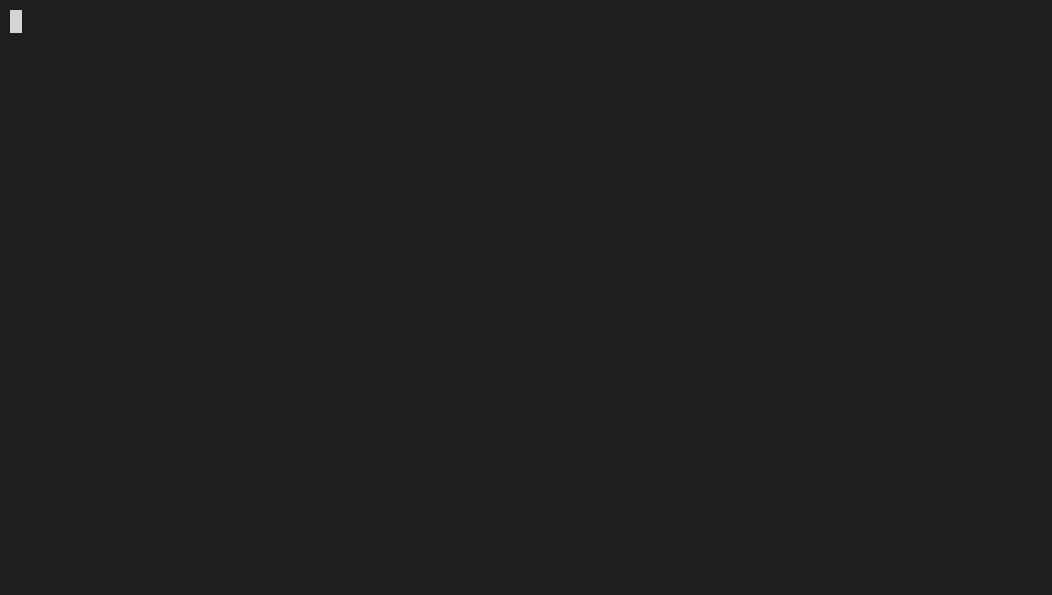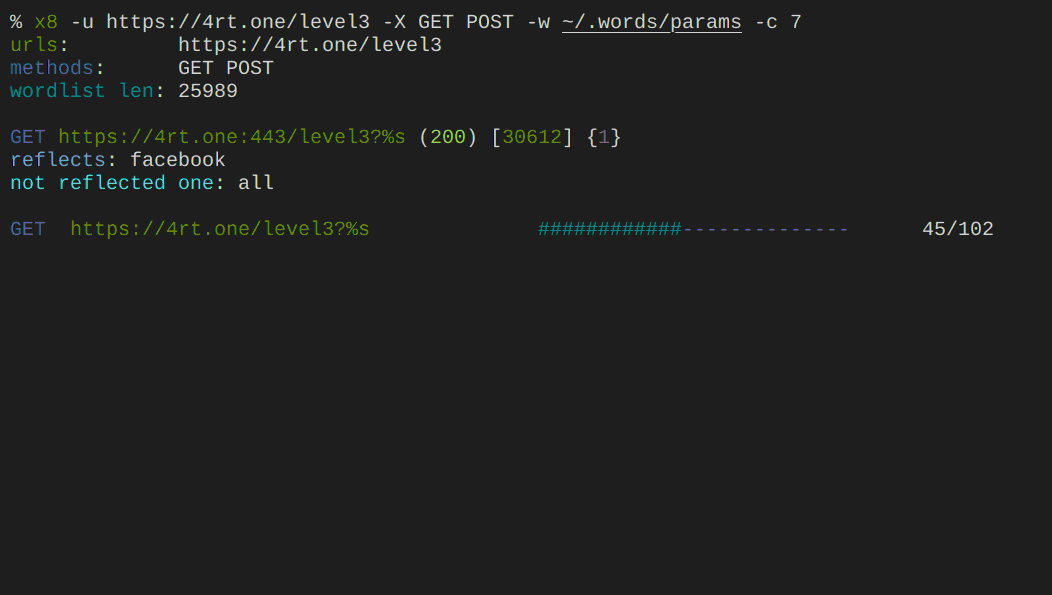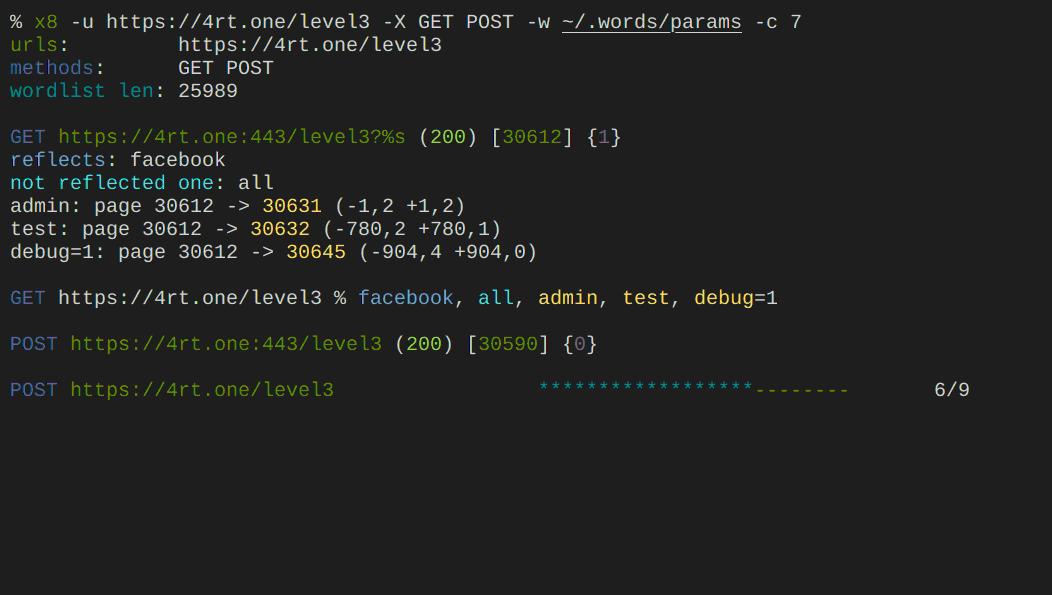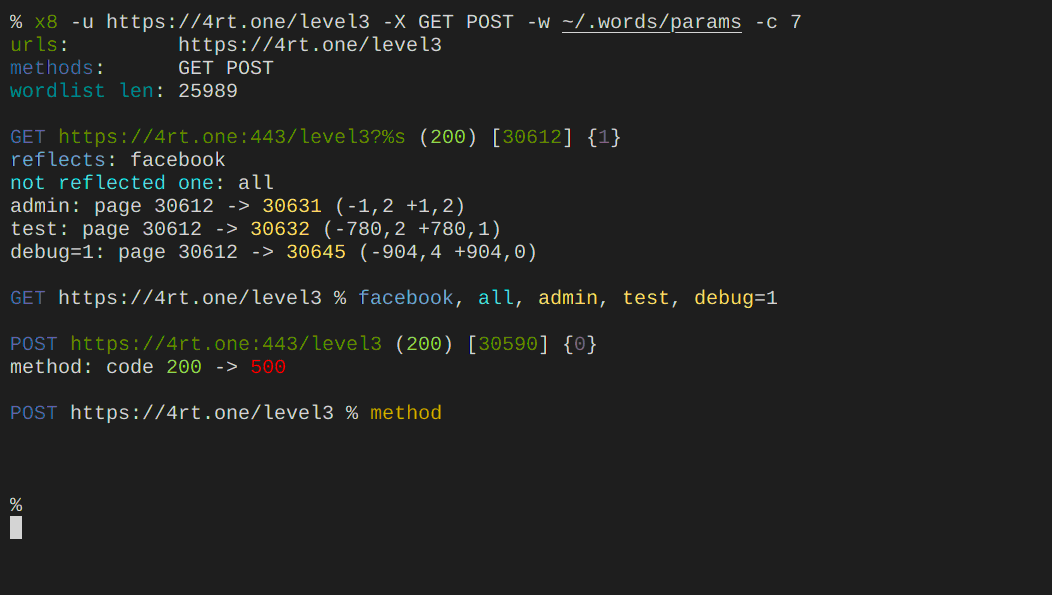 sh1yo/x8
Suite de découverte de paramètres cachés
 s0md3v/diggy
Extraire les endpoints des fichiers APK.
 xkiian/awswaf
AWS WAF Solver, rétro-ingénierie complète implémentée à 100 % en Python et Golang.
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
 lokinpendawa/aethel_core
Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un…
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 edoardottt/cariddi
Prenez une liste de domaines, explorez les URLs et scannez les endpoints, secrets, clés API, extensions de fichiers, tokens et plus encore
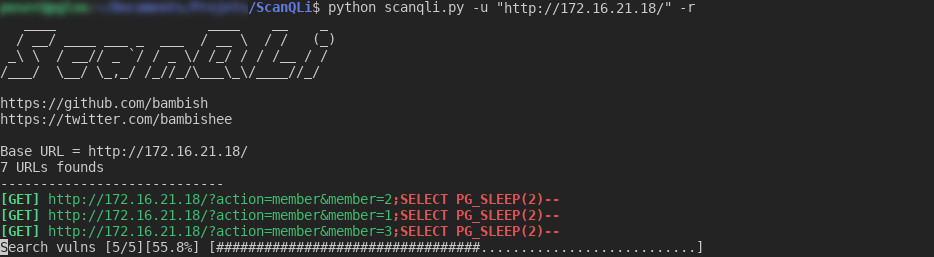 bambish/scanqli
Scanner SQLi pour détecter les vulnérabilités SQL
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 ph33rr/cirrusgo
Un outil rapide pour scanner SAAS,PAAS App écrit en Go.
 mycode83/godirb
Outil de brute-force de répertoires rapide et facile à utiliser, écrit en Go.
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M
 josh0xa/darkdump
Interface de renseignement open source pour le scraping du web profond