jwt-reauth
Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…

Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…

Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…

Proxy transparent qui déchiffre le trafic SSL et affiche les messages IRC.

Contournement automatisé du SSL pinning pour toute version de Flutter et Shorebird — l'analyse statique PyGhidra découvre automatiquement BoringSSL…

Hermes Proxy - Analyseur de trafic HTTP

Automatiser les tâches courantes du protocole de débogage Chrome pour aider à déboguer les applications web depuis la ligne de commande et surveiller…

Un framework collaboratif d'exploitation web.

A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…

Protégez vos parents contre le phishing

bbs est un routeur pour proxys SOCKS et HTTP. Il expose un service SOCKS5 (ou HTTP CONNECT) et transmet les requêtes entrantes à des proxys ou à des…

IPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.

Proxy MITM en ligne de commande qui convertit SOCKS4/SOCKS5 en proxy HTTP/HTTPS/HTTP2/HTTP3 avec redirection transparente TCP/UDP, usurpation…

Burp Commander écrit en Go

Ratched est un proxy TLS transparent de type Man-in-the-Middle conçu pour les tests d'intrusion.

Script de configuration du redirecteur C2 HTTP(S) pour Empire

Le crawler agentique le plus rapide au monde. Reconquis. Réinventé. Prêt au combat.

La suite collaborative de pentest pour applications web.

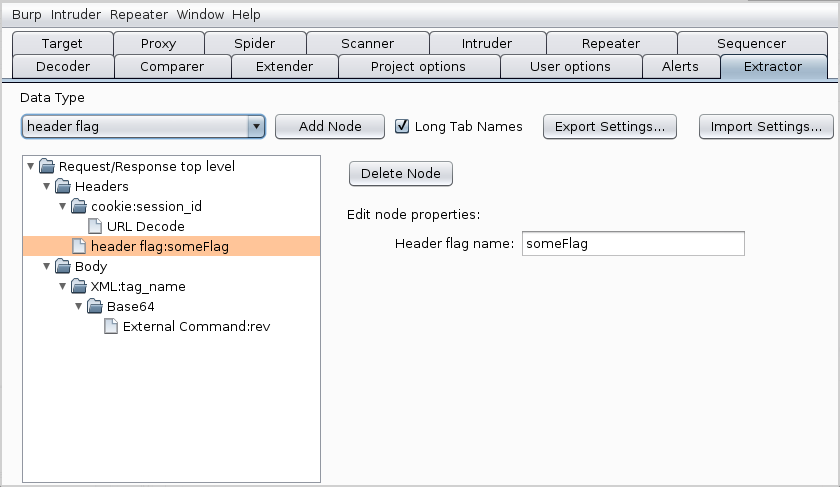
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor