

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
jwt-reauth — Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp Suite pour une gestion automatisée des sessions. | Kitploit
Outils/GitHubGitHub/nccgroup/jwt-reauth
Frameworks de Tests d'IntrusionProxies Web et InterceptionSécurité WebTests d'IntrusionAuthentificationSécurité des API
GitHubnccgroup/jwt-reauth

jwt-reauth

Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp Suite pour une gestion automatisée des sessions.

Voir le dépôt
1061539il y a 3 ansVérifié par Kitploit
Partager

JWT Re-auth

Plugin Burp permettant de mettre en cache des jetons d'authentification provenant d'une URL « auth », puis de les ajouter comme en-têtes à toutes les requêtes correspondant à un certain scope.

Fonctionnalités

Le plugin accepte des paramètres via les menus contextuels accessibles depuis différents menus. Cela inclut l'utilisation d'une requête capturée entière pour obtenir de nouveaux jetons d'authentification.

Capture d'écran montrant un menu contextuel déroulant dans Burp Suite, avec le texte « Send to JWT re-auth (set auth token) »

Tous les paramètres du plugin peuvent être contrôlés depuis le panneau d'interface principal :
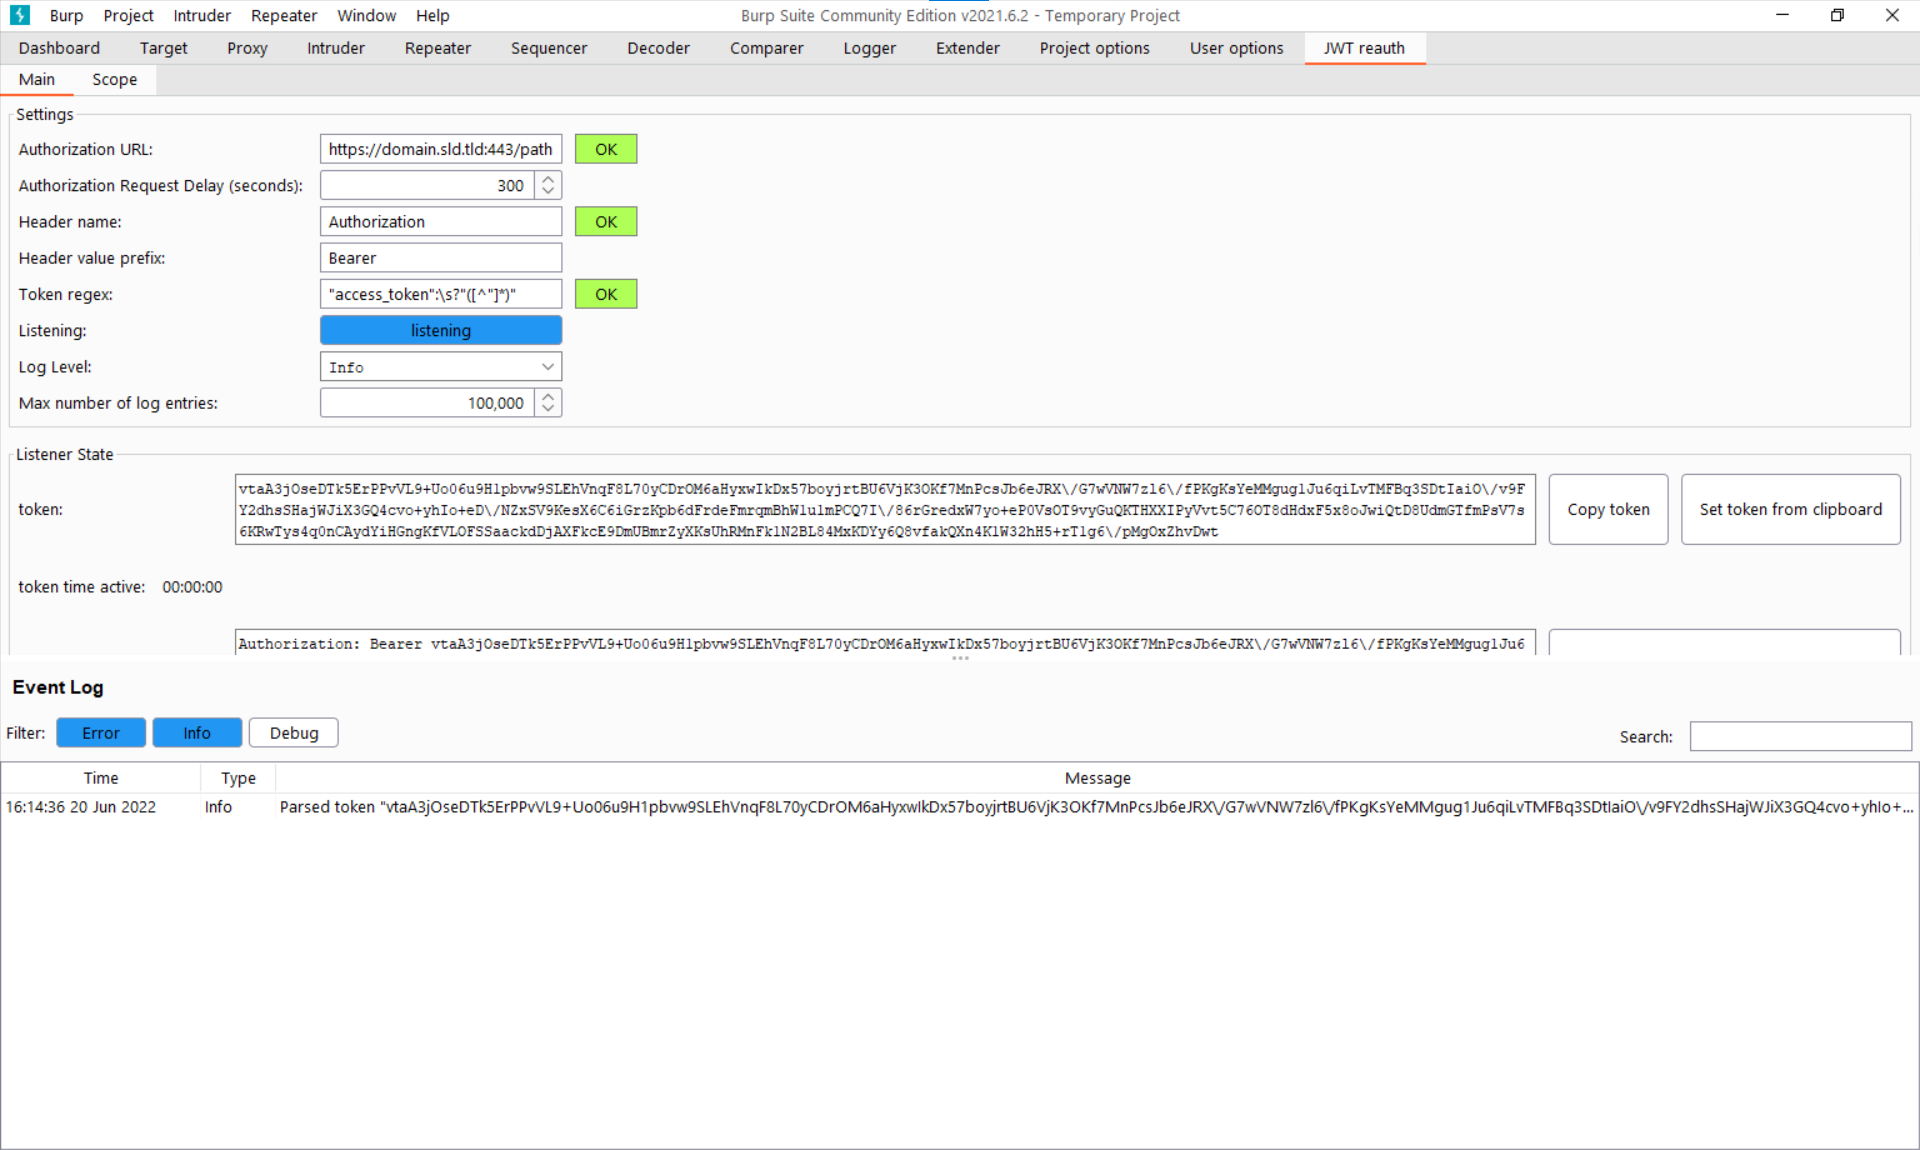
Capture d'écran montrant l'interface principale, avec plusieurs rangées de paramètres, un nom à côté d'une zone de texte décrivant chaque paramètre. Ensuite, trois rangées affichent l'état de l'écouteur et les jetons les plus récemment analysés, avec un bouton pour copier le jeton. Dans le tiers inférieur de l'écran, un journal montre les événements du plugin, ainsi que des boutons pour les filtrer et une zone de recherche.

Il existe un panneau d'interface séparé pour afficher le scope :
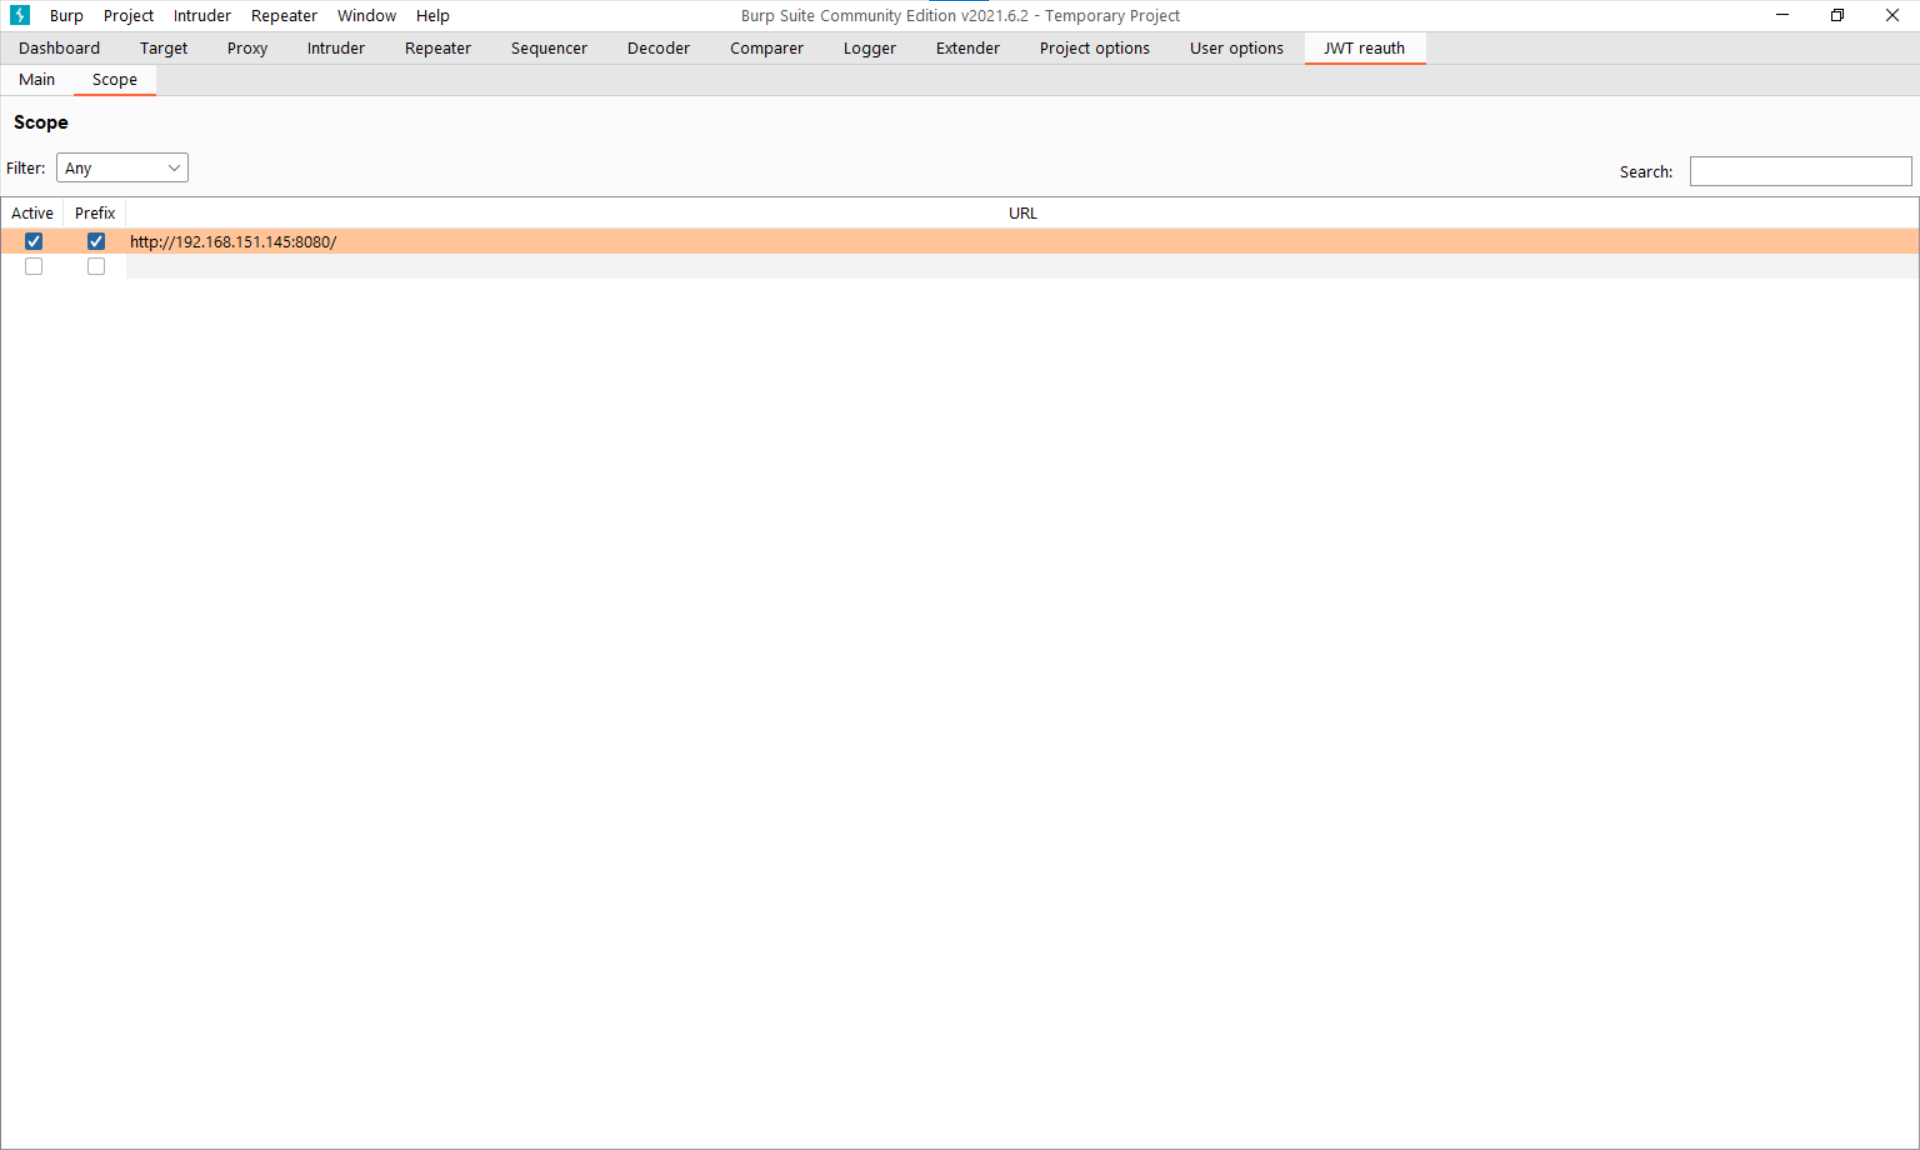
Capture d'écran montrant un panneau presque vide avec un menu déroulant pour filtrer les éléments du scope, une zone de recherche, et en dessous, une ligne affichant une URL dans le scope et une ligne vide.

Enfin, on peut voir le plugin ajouter un jeton d'authentification mis en cache comme en-tête.
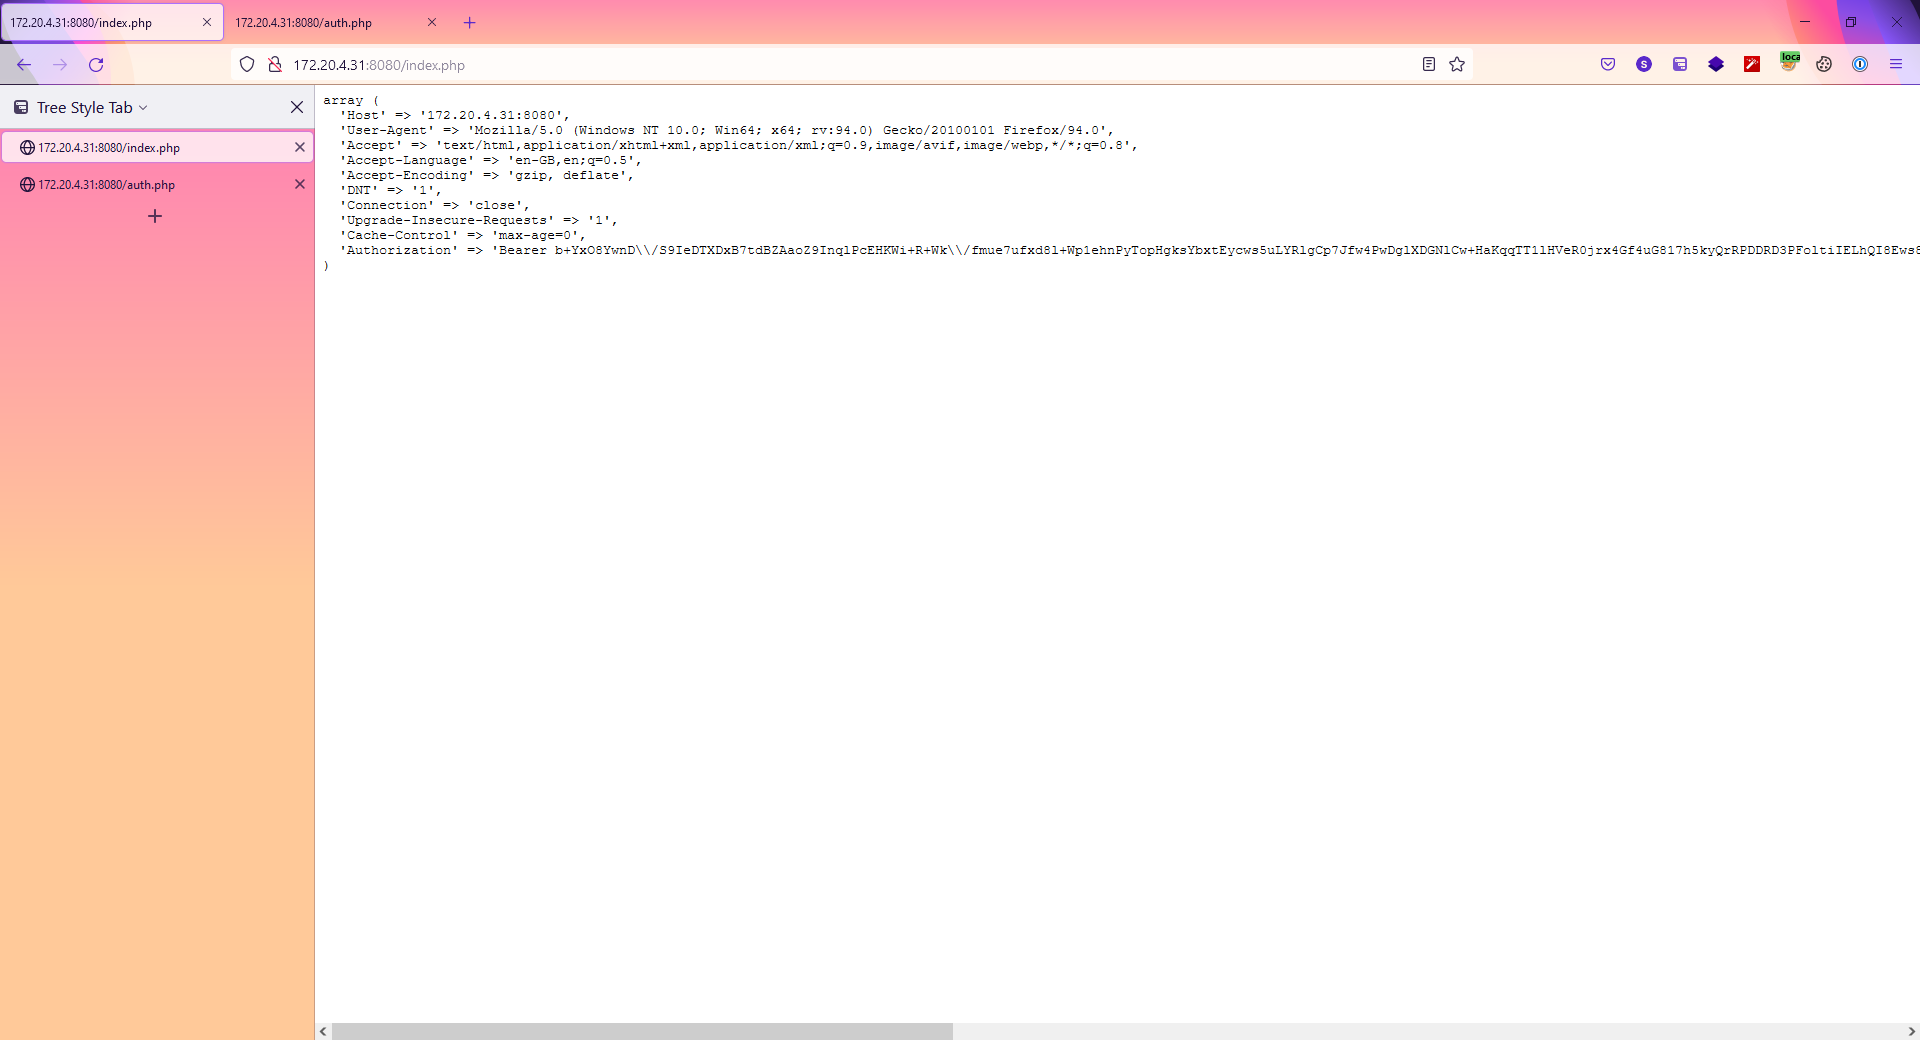
Capture d'écran montrant Firefox ouvert avec une page web listant les en-têtes envoyés au site ; on peut voir un en-tête appelé Authorization, qui contient le jeton d'authentification mis en cache.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






