

RedCaddy
 xiaolichan/redcaddy
C2 redirector basé sur caddy
web-proxies-interceptionnetwork-securitycommand-and-control+3
211
xiaolichan/redcaddyC2 redirector basé sur caddy
 bishopfox/ca-clone
Scripts pour cloner des certificats CA afin de les utiliser dans des attaques contre des clients HTTPS.
 alejandro-llanes/http_bridge
Pont proxy SOCKS5- vers-HTTP qui tunnelise des flux TCP arbitraires (SSH, SMTP, TLS) à travers des requêtes HTTP standard, permettant l'obfuscation…
 nu11secur1ty/burpsuite-grand-master-tools
Boîte à outils modulaire pour pentesters qui convertit les requêtes HTTP capturées par Burp Suite en URL navigables et automatise les actions de…
 confused-binary/waf-fu
Interface utilisateur terminal pour parcourir et rejouer les journaux AWS WAF v2 depuis CloudWatch, S3 et l'API d'échantillonnage, avec filtrage…
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
 mthbernardes/houseproxy
Protégez vos parents contre le phishing
 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
 stolenusername/cowitness
CoWitness est un outil puissant de test d'applications web qui améliore la précision et l'efficacité de vos efforts de test. Il vous permet de…
 nccgroup/jwt-reauth
Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…
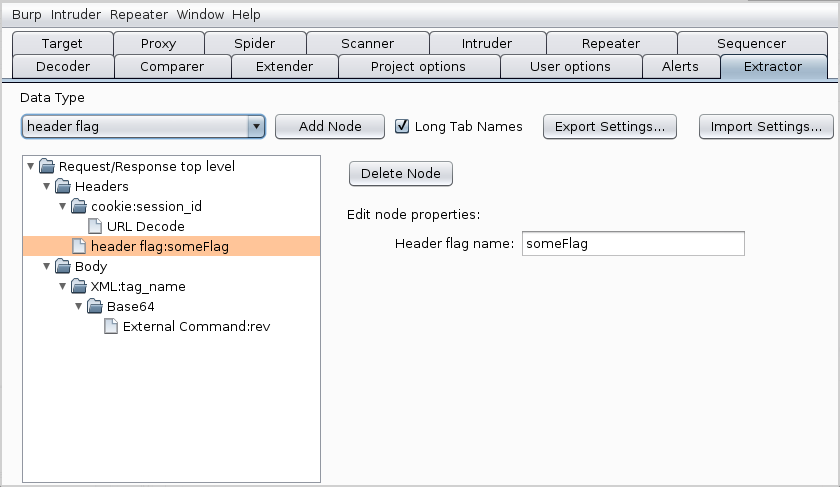 nccgroup/extractor
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor
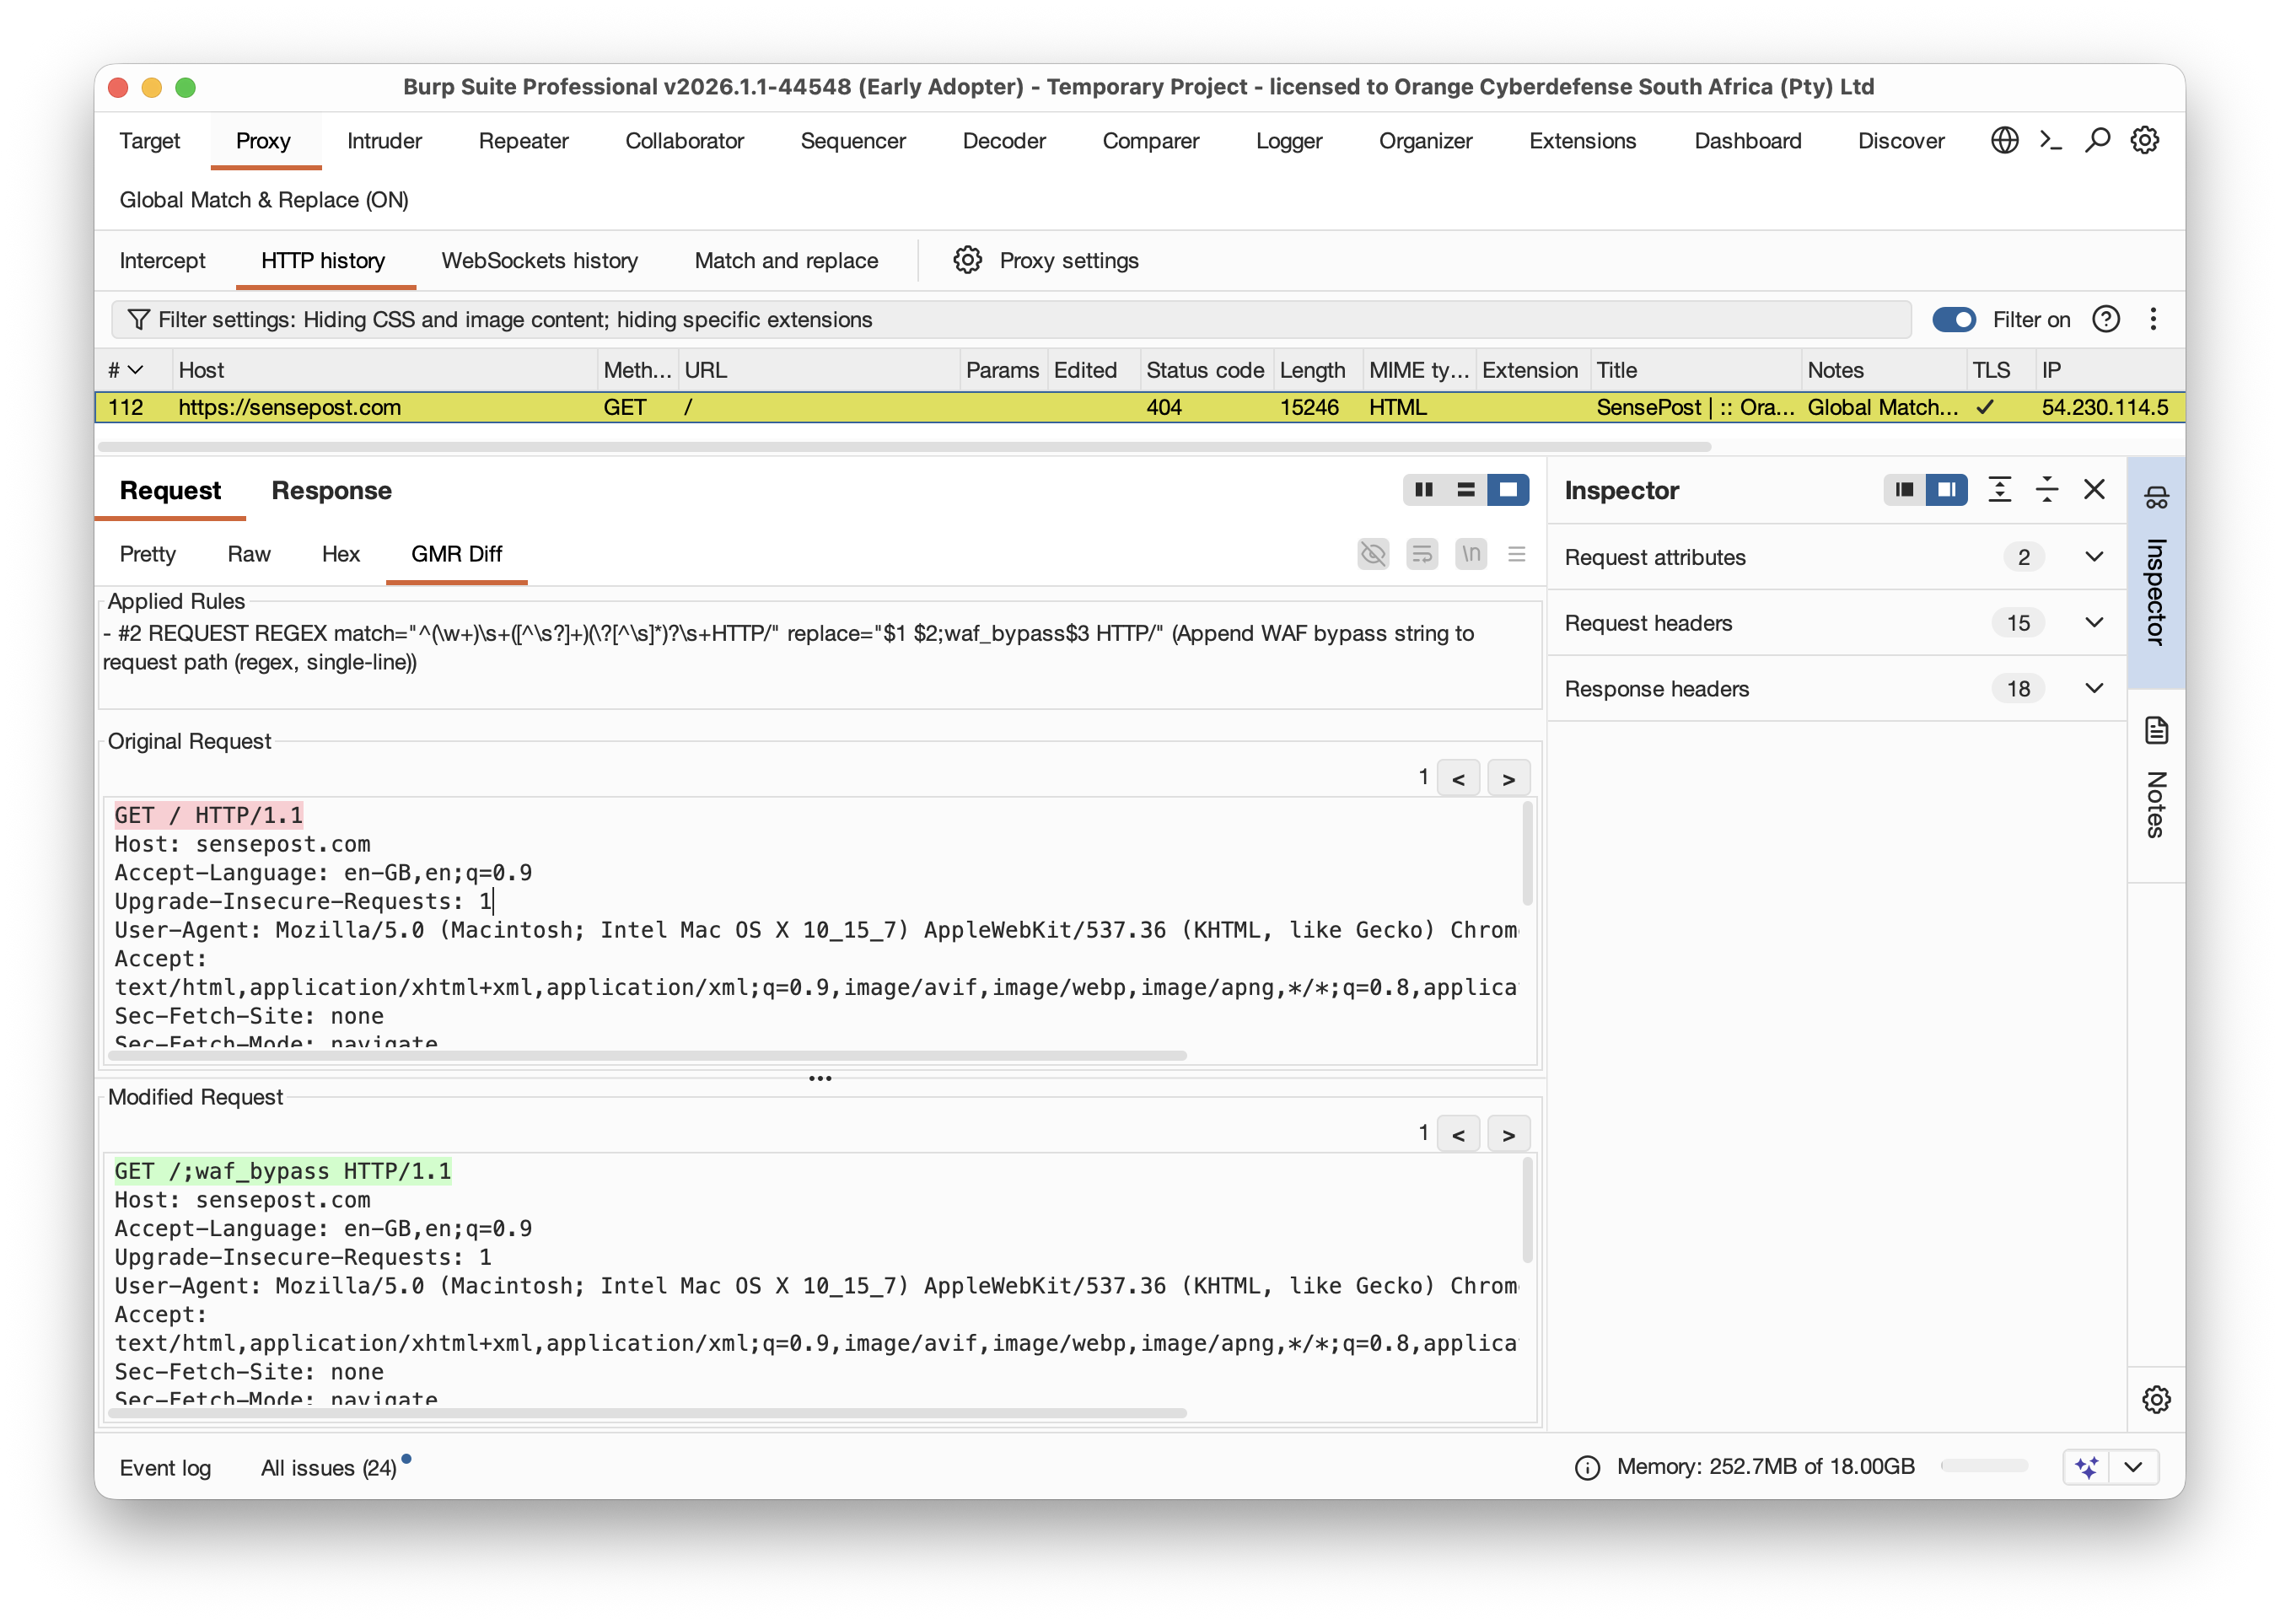 singe/burp_global_match_replace
Règles Match & Replace pour le Burp de Portswigger qui s'appliquent globalement à tous les utilitaires.
 nccgroup/http-mcp-bridge
Pont proxy HTTP pour les tests de sécurité de serveurs MCP distants, permettant aux outils HTTP standard d'envoyer des messages JSON-RPC et de gérer…
 dereeqw/web-mitm-lab
Outil de simulation d'interception de trafic web pour la recherche en cybersécurité et l'apprentissage défensif dans des environnements de…
 gabriel-sztejnworcel/pipe-intercept
Intercepter les communications Windows Named Pipes à l'aide de Burp ou d'outils de proxy HTTP similaires
 taherio/redi
Script automatisé pour configurer des redirecteurs CobaltStrike (proxy inverse nginx, letsencrypt)