repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…

Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…

Scanner automatisé de vulnérabilités IDOR basé sur Bash qui détecte les références directes non sécurisées à des objets en énumérant des paramètres…

Shell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…

Ressource éducative sur les techniques d'attaque Cross-site Scripting (XSS), couvrant les vecteurs non persistants, persistants et basés sur le DOM…

RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…

Outil de pentest WordPress

CRLFMap est un outil pour trouver des vulnérabilités de fractionnement HTTP

Encodeur/décodeur Thrift convivial pour humains

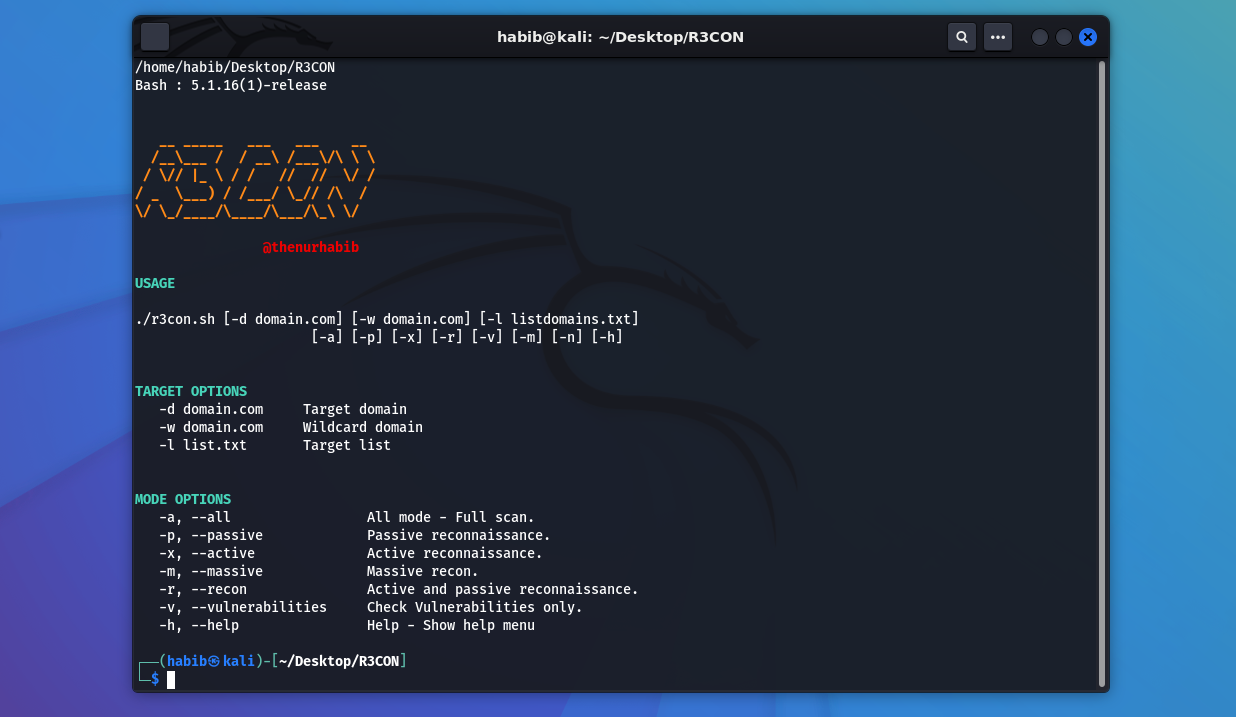
Outil multifonctionnel de reconnaissance Web et de scan de vulnérabilités

Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.

Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP,…

Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…

LimeSurvey RCE authentifié

Ce dépôt est destiné à l'atelier Testing ASP.NET ViewState with YSoNet (YSoSerial.NET).

ISR-sqlget C'est un outil d'injection SQL aveugle développé en Perl.

Application Web intentionnellement rendue vulnérable aux conditions de concurrence pour pratiquer les conditions de concurrence

Un outil simple pour interagir avec les shells web et les vulnérabilités d'injection de commandes

Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.