Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
AIDOR — Scanner automatisé de vulnérabilités IDOR basé sur Bash qui détecte les références directes non sécurisées à des objets en énumérant des paramètres numériques et en analysant les codes d'état HTTP pour les tests d'intrusion autorisés. | Kitploit
Outils/GitHubGitHub/abdulahadthecyber-pixel/aidor
ReconnaissanceScanners de VulnérabilitésExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubabdulahadthecyber-pixel/aidor

AIDOR

Scanner automatisé de vulnérabilités IDOR basé sur Bash qui détecte les références directes non sécurisées à des objets en énumérant des paramètres numériques et en analysant les codes d'état HTTP pour les tests d'intrusion autorisés.

Partager
Voir le dépôt
36736il y a 10 moisVérifié par Kitploit

AIDOR 👁️ - Détecteur Automatisé de Référence Directe d'Objet Non Sécurisée

License Platform Language Security

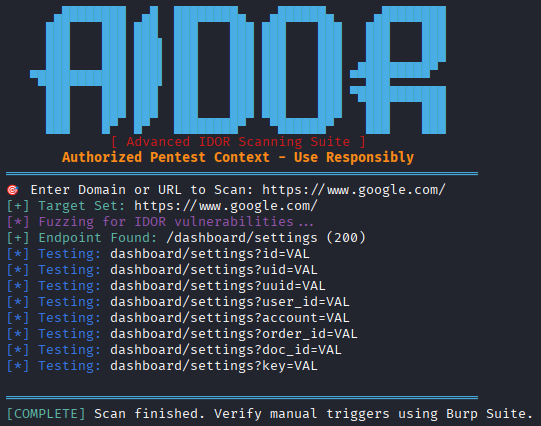
AIDOR Screenshot

AIDOR (Détecteur Automatisé d'IDOR) est un utilitaire Bash professionnel destiné aux testeurs d'intrusion autorisés pour identifier les vulnérabilités de Référence Directe d'Objet Non Sécurisée (IDOR) dans les applications web. Détecte les identifiants numériques, les motifs de paramètres et effectue des tests d'énumération automatisés.

🔍 Qu'est-ce que l'IDOR ?

Référence Directe d'Objet Non Sécurisée (IDOR) se produit lorsqu'une application expose des références internes d'objets (comme user_id=123) sans validation appropriée du contrôle d'accès, permettant aux attaquants de manipuler les paramètres et d'accéder à des données non autorisées.

🚀 Fonctionnalités

FonctionnalitéDescription
🔍 Détection de paramètresIdentifie plus de 10 paramètres courants vulnérables à l'IDOR
🎯 Énumération numériqueTeste automatiquement ID+1, ID-1, 0, 1, 1000
📊 Analyse des statuts HTTPDétecte 200 (SUCCÈS), 403/401 (ACCÈS REFUSÉ)
⚡ Zéro dépendanceNécessite uniquement curl (préinstallé sur la plupart des systèmes)
🎨 Rapport visuelRésultats colorés avec bannière ASCII

📋 Prérequis

# Install curl (usually pre-installed)
sudo apt update && sudo apt install curl -y    # Debian/Ubuntu
sudo pacman -S curl                           # Arch Linux

🛠️ Installation

🌐 Méthode 1 : Git Clone

git clone https://github.com/YOURUSERNAME/AIDOR.git
cd AIDOR
chmod +x aidor.sh
./aidor.sh

⚠️ ⚠️ AVERTISSEMENT IMPORTANT ⚠️ ⚠️

🔴 POUR TESTS D'INTRUSION AUTORISÉS UNIQUEMENT 🔴 NE PAS SCANNER LES SYSTÈMES SANS AUTORISATION ÉCRITE 🔴 L'AUTEUR N'EST PAS RESPONSABLE DE LA MAUVAISE UTILISATION 🔴 ASSUREZ-VOUS DE RESPECTER LES LOIS LOCALES brew install curl # macOS


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →