

jwt_tool
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
vulnerability-scannersapi-security-testingweb-security+5
6.7k
ticarpi/jwt_tool:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
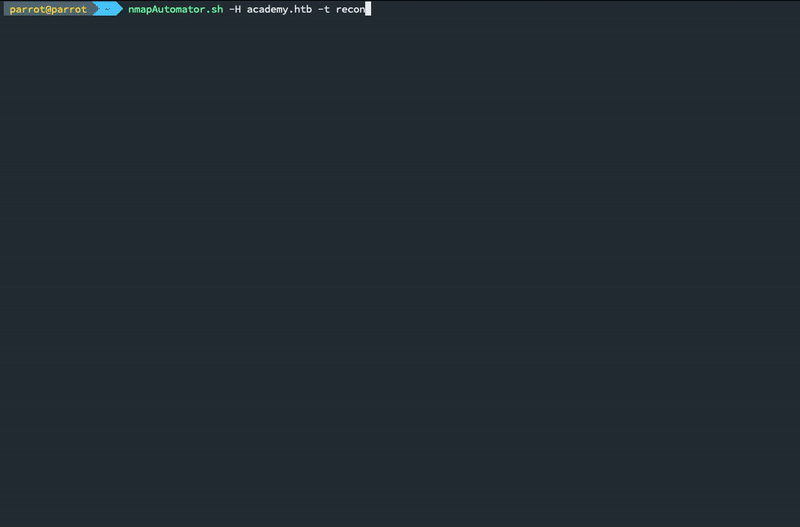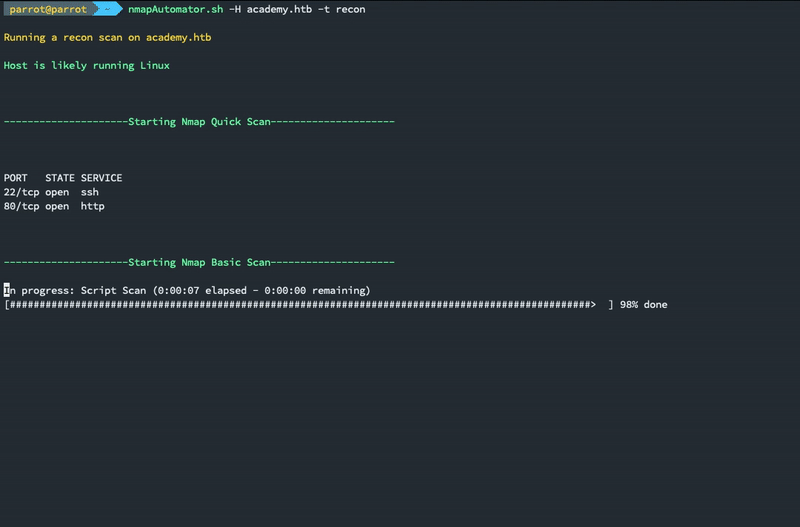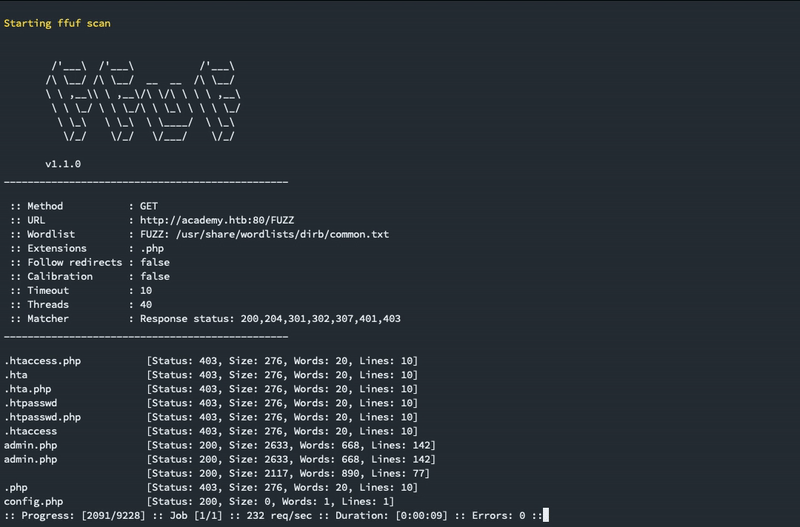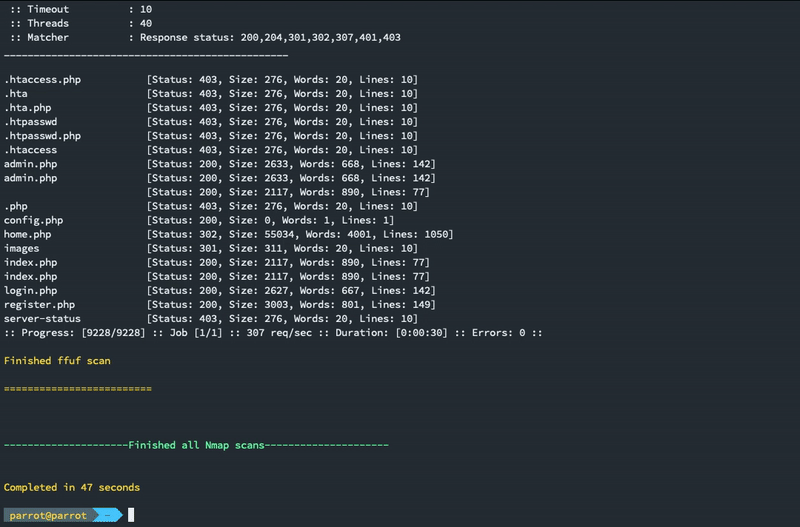 21y4d/nmapautomator
Un script que vous pouvez exécuter en arrière-plan !
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
 duo-labs/cloudmapper
CloudMapper vous aide à analyser vos environnements Amazon Web Services (AWS).
 hhhrrrttt222111/ethical-hacking-tools
Liste complète et utilisation des outils de piratage éthique
 cloudflare/flan
Un scanner de vulnérabilités plutôt sympa
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes
 dwisiswant0/awesome-oneliner-bugbounty
Une collection de scripts one-liner géniaux spécialement pour les astuces de bug bounty.
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 netw0rknoob/vulnclaw
Basé sur l'orchestration AI Agent + chaîne d'outils MCP + compétences en pentest, associé à un grand modèle de langage, entrée en langage naturel →…
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy
 deepfence/threatmapper
Plateforme Open Source de protection des applications cloud natives (CNAPP)
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 13o-bbr-bbq/machine_learning_security
Code source sur l'apprentissage automatique et la sécurité.
 owasp/devsecopsguideline
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.