

ggshield
 gitguardian/ggshield
Détectez et validez plus de 500 types de secrets codés en dur avec des vérifications avancées. Utilisez-le comme hook pre-commit, GitHub Action ou…
vulnerability-scannerscode-analysisdevsecops+1
2.0k
gitguardian/ggshieldDétectez et validez plus de 500 types de secrets codés en dur avec des vérifications avancées. Utilisez-le comme hook pre-commit, GitHub Action ou…
 owtf/owtf
Cadre modulaire de tests d'intrusion intégrant plusieurs outils pour l'évaluation automatisée de la sécurité des applications web, conforme aux…
 rustsec/rustsec
API et outils RustSec
 scipag/vulscan
Scan avancé de vulnérabilités avec Nmap NSE
 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
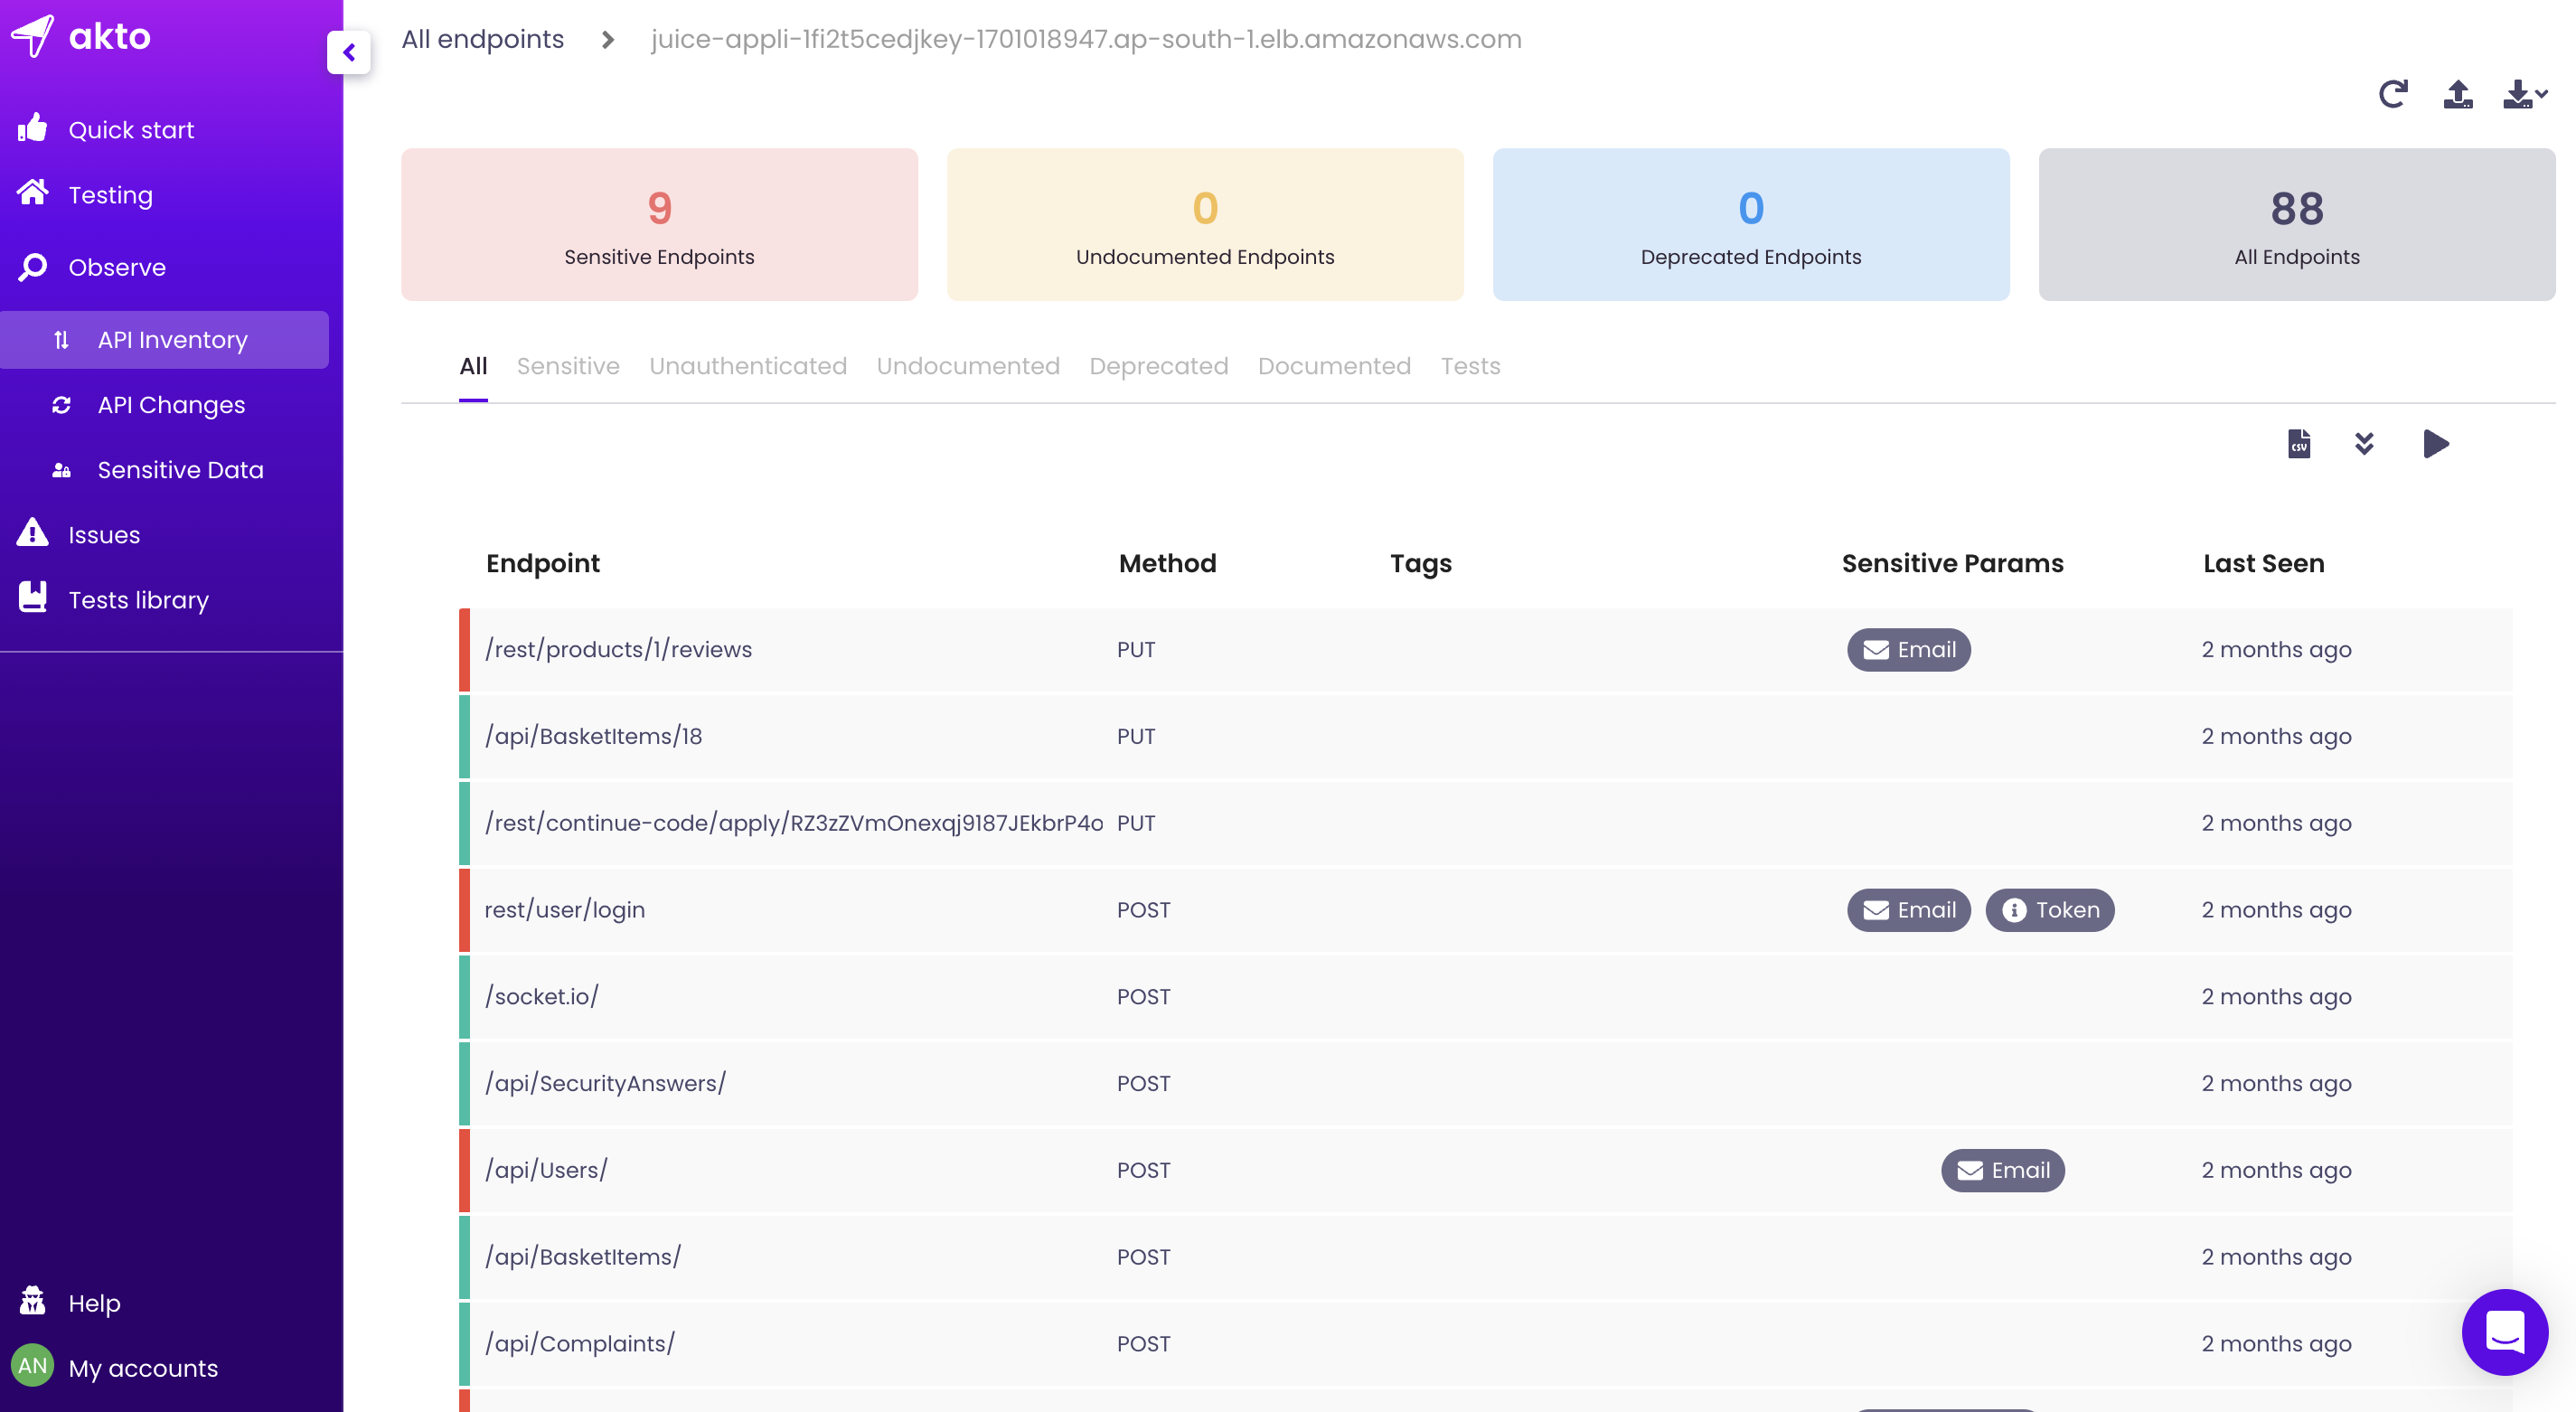 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…
 0xsteph/pentest-ai
Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs vérifiés livrent une capsule de…
 lcvvvv/kscan
Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge…
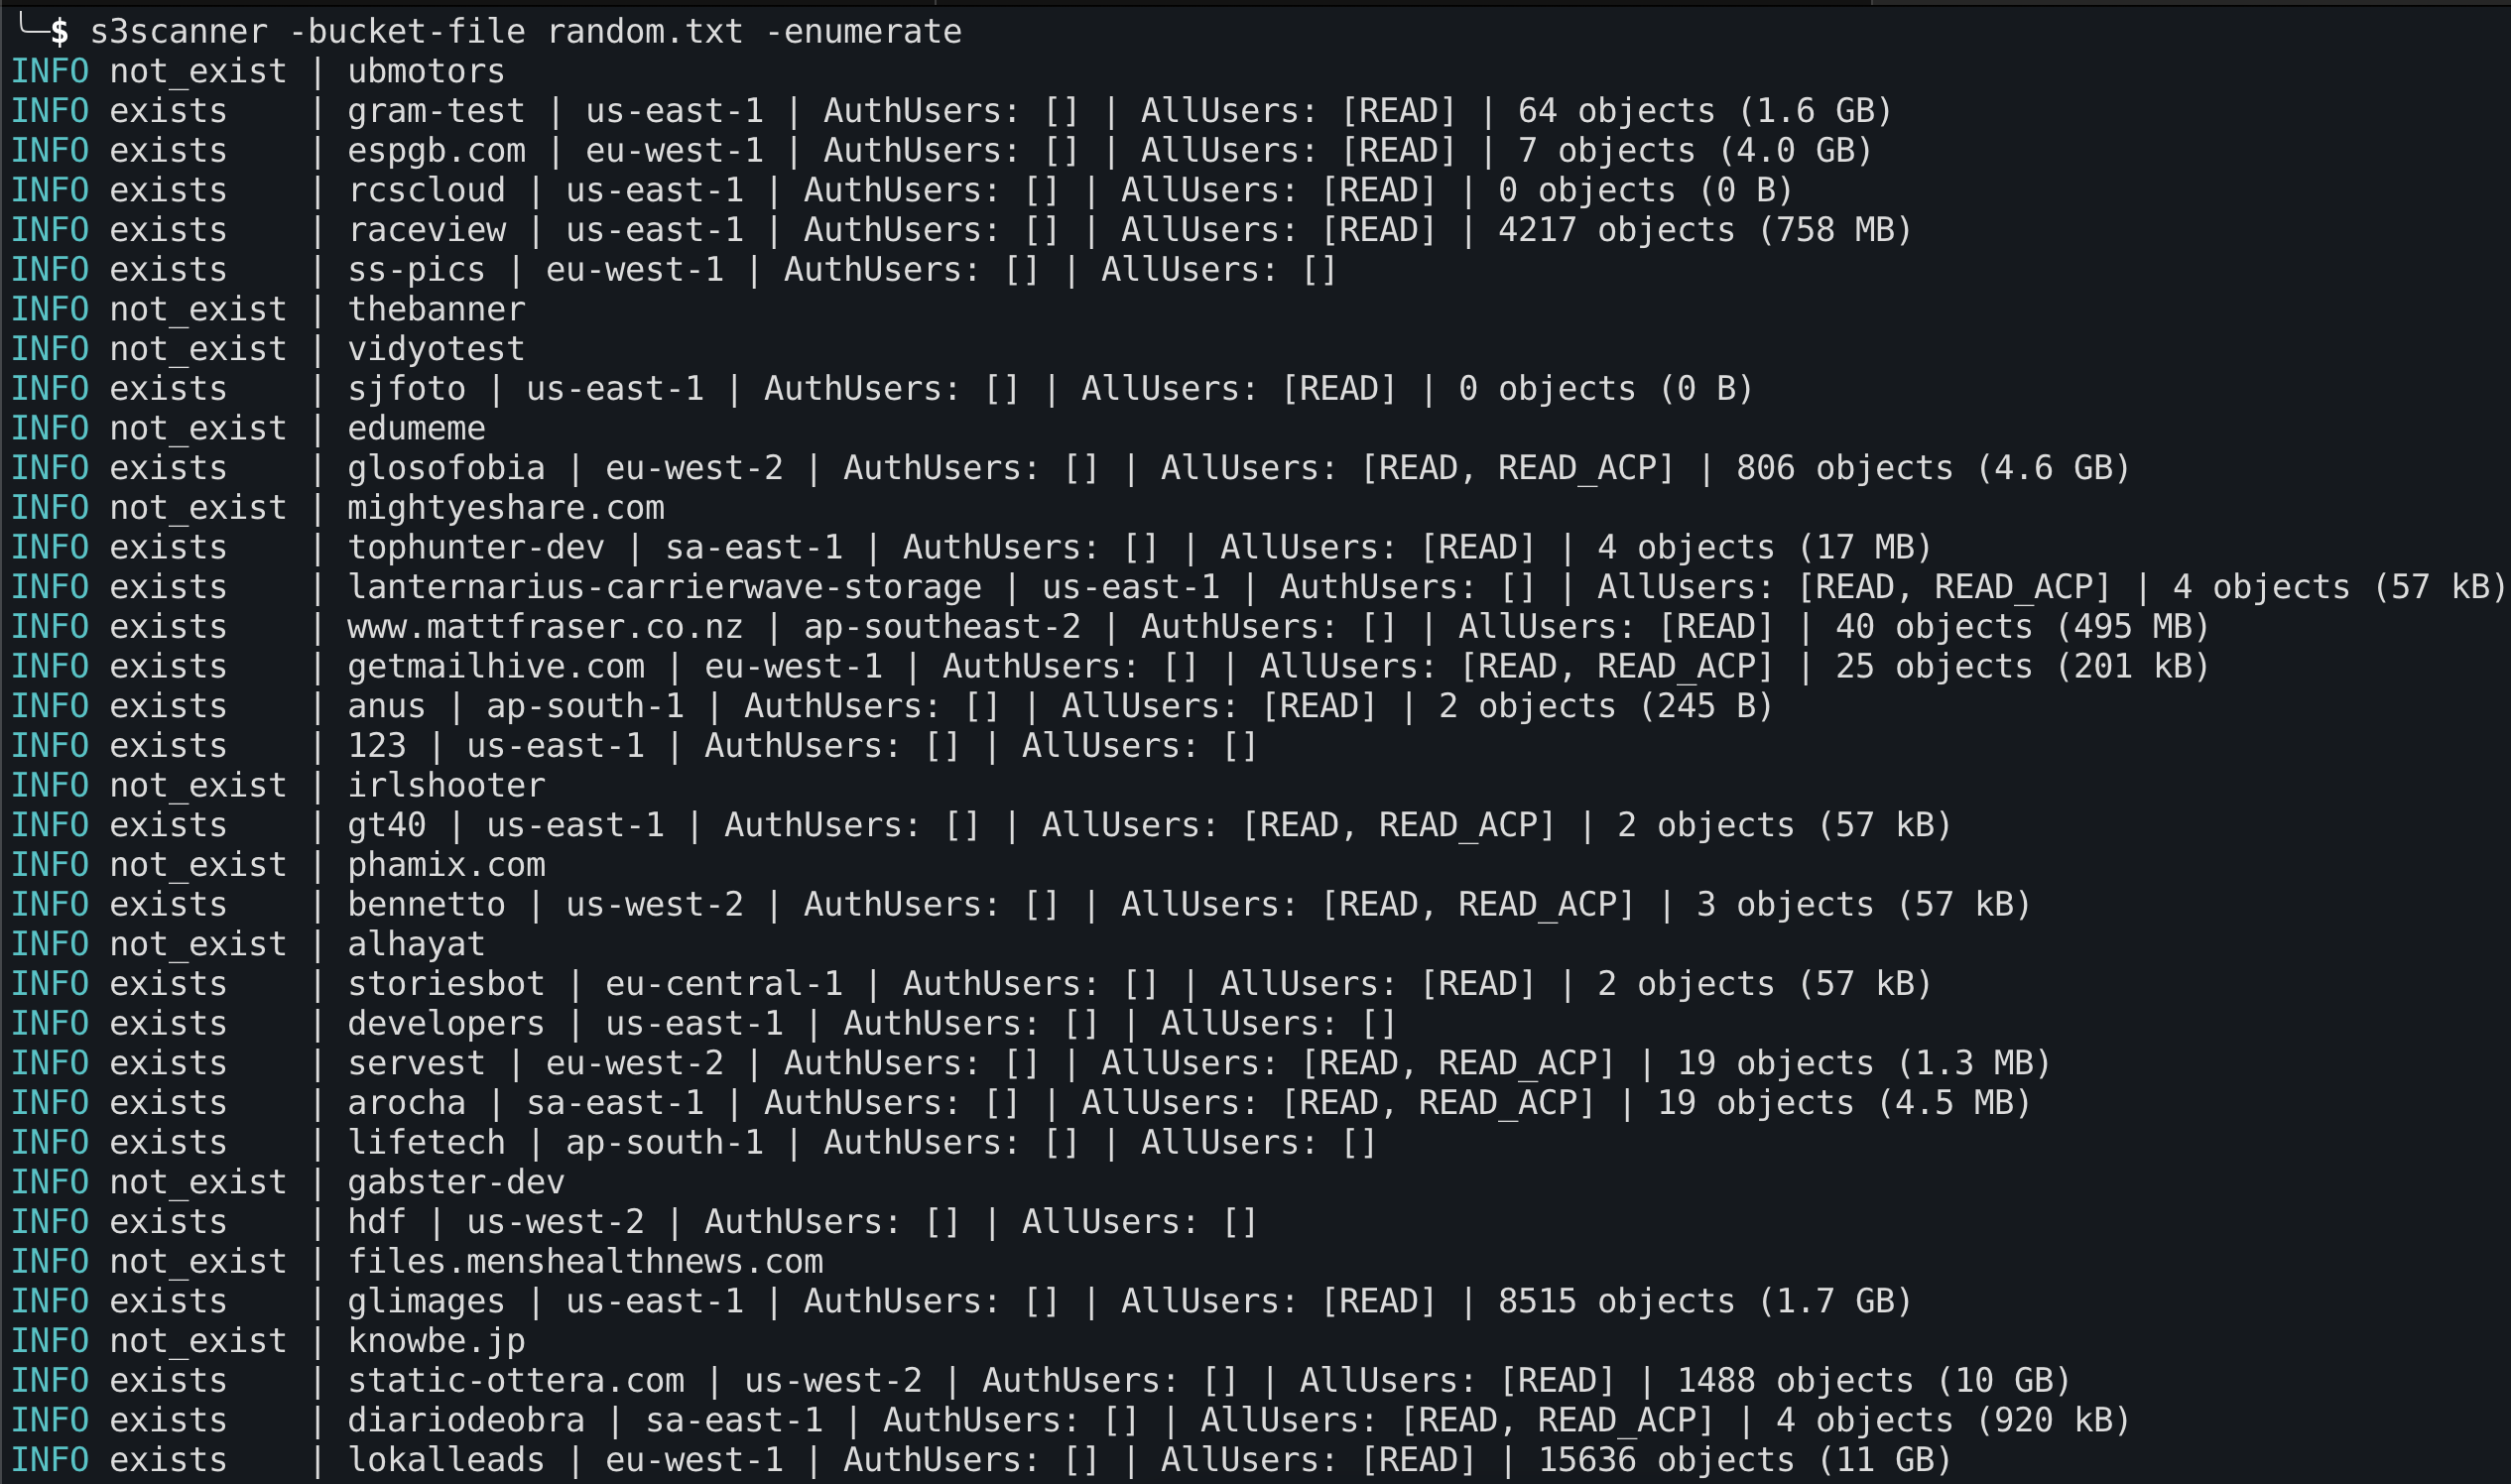 sa7mon/s3scanner
Scannez les buckets S3 mal configurés à travers les API compatibles S3 !
 sw33tlie/bbscope
Outil d'agrégation de scope pour HackerOne, Bugcrowd, Intigriti, YesWeHack et Immunefi !
 s-rah/onionscan
OnionScan est un outil gratuit et open source pour enquêter sur le Dark Web.
 sheeki03/tirith
Sécurité du terminal pour les développeurs et agents IA. Intercepte les URL homographes, les redirections vers le shell (pipe-to-shell), les…
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 ajinabraham/nodejsscan
nodejsscan est un scanner de sécurité statique de code pour les applications Node.js.
 cr0hn/dockerscan
Le scanner de sécurité Docker le plus complet
 aress31/burpgpt
Une extension Burp Suite qui intègre le GPT d'OpenAI pour effectuer un scan passif supplémentaire afin de découvrir des vulnérabilités très…
 0xkayala/nucleifuzzer
Analyseur de vulnérabilités web automatisé combinant des outils de découverte d'URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) avec des…