

osv.dev
 google/osv.dev
Base de données open source de vulnérabilités et service de triage.
vulnerability-scannersvulnerability-analysisdevsecops+2
2.9k
google/osv.devBase de données open source de vulnérabilités et service de triage.
 mogenius/renovate-operator
Opérateur pour rationaliser les exécutions de Renovate dans Kubernetes
 giskard-ai/giskard-oss
🐢 Bibliothèque open source d'évaluation et de test pour agents LLM
 tencent/ai-infra-guard
Une plateforme full-stack de Red Teaming IA sécurisant les écosystèmes d'IA via Agent Scan, Skills Scan, MCP scan, AI Infra scan et l'évaluation des…
 ivre/ivre
Framework de reconnaissance réseau. Construisez vos propres alternatives auto-hébergées et entièrement contrôlées à Shodan / ZoomEye / Censys et…
 defectdojo/django-defectdojo
Open source - Gestion unifiée des vulnérabilités, DevSecOps & ASPM
 gautamvarmadatla/mcpsafetywarden
Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte…
 pypa/pip-audit
Audite les environnements Python, les fichiers requirements et les arbres de dépendances pour les vulnérabilités de sécurité connues, et peut les…
 wpscanteam/wpscan
Scanner de sécurité WordPress qui détecte les vulnérabilités, énumère les plugins/thèmes/utilisateurs et vérifie les mots de passe faibles. S'intègre…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
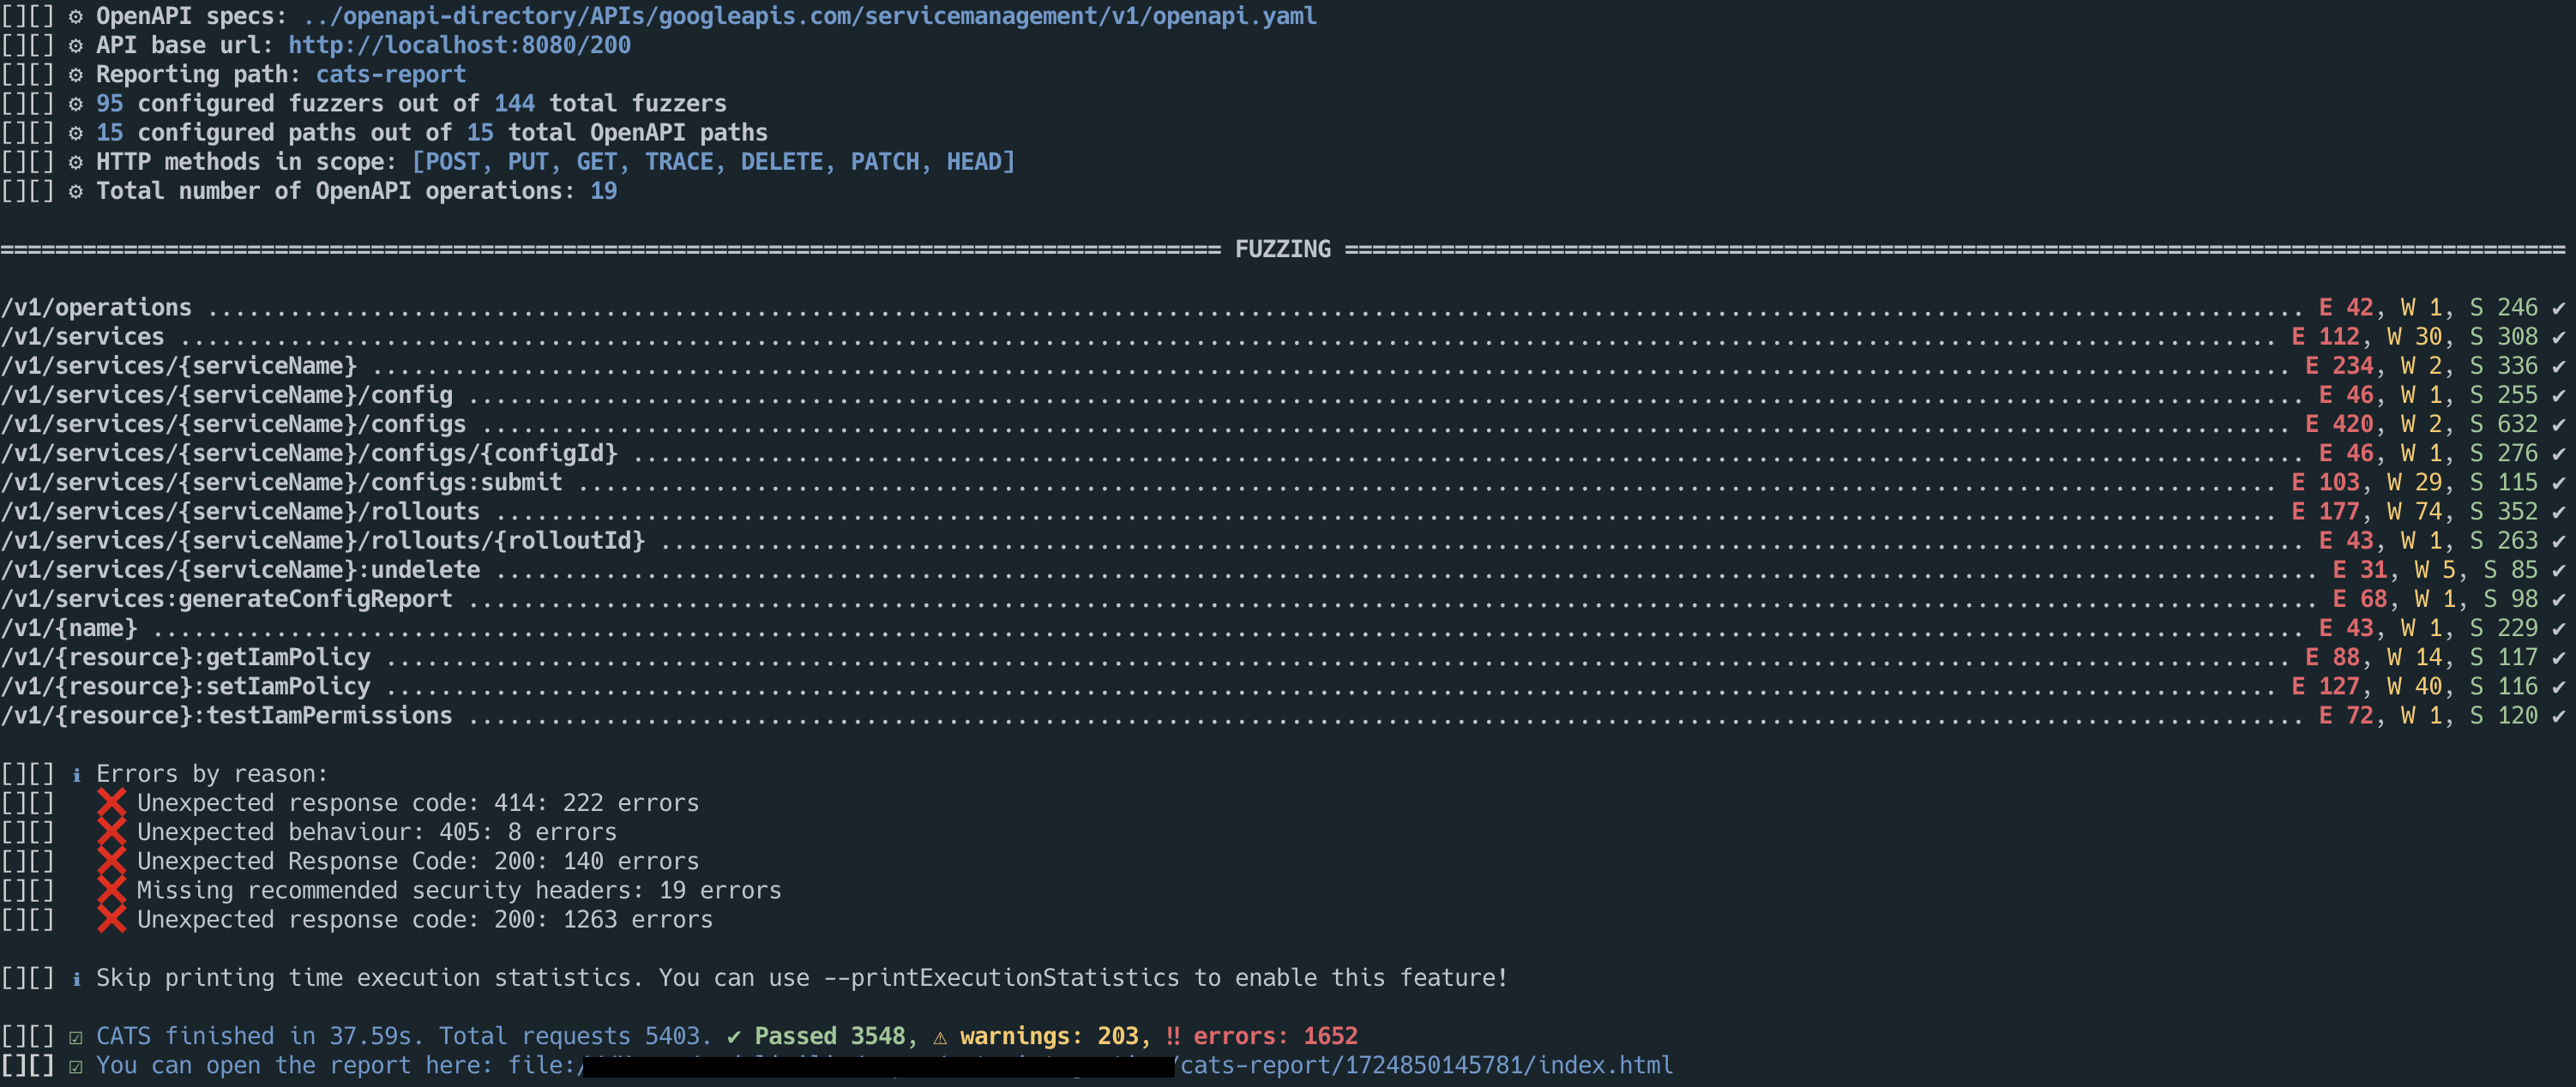 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…
 mandiant/vulnerability-disclosures
Dépôt organisé de divulgations de vulnérabilités de Mandiant, incluant les CVE découvertes via la recherche interne, les évaluations d'équipes rouges…
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
 usestrix/strix
Outil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application.
 glincker/sslx
Une alternative rapide et moderne à l'interface en ligne de commande d'OpenSSL - inspectez, évaluez et gérez les certificats depuis le terminal.
 rhinosecuritylabs/cloudgoat
CloudGoat est l'outil de déploiement AWS « Vulnérable par Conception » de Rhino Security Labs