
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
django-DefectDojo — Open source - Gestion unifiée des vulnérabilités, DevSecOps & ASPM | Kitploit

Outils/GitHubGitHub/defectdojo/django-defectdojo
Scanners de VulnérabilitésTests d'IntrusionDevSecOpsTop en DevSecOps n°17
GitHubdefectdojo/django-defectdojo

django-DefectDojo

Open source - Gestion unifiée des vulnérabilités, DevSecOps & ASPM
Voir le dépôt
4.9k1.9k134il y a 1 jourVérifié par Kitploit
Site web
Partager

DefectDojo

Gestion des vulnérabilités, DevSecOps et ASPM open source

Démo Pro · Démo Community · Documentation · Slack · Communauté · Site web

OWASP Flagship GitHub release Unit Tests Integration Tests CII Best Practices YouTube Subscribe Twitter Follow

Open Source Security Index - Projets de sécurité open source à la croissance la plus rapide

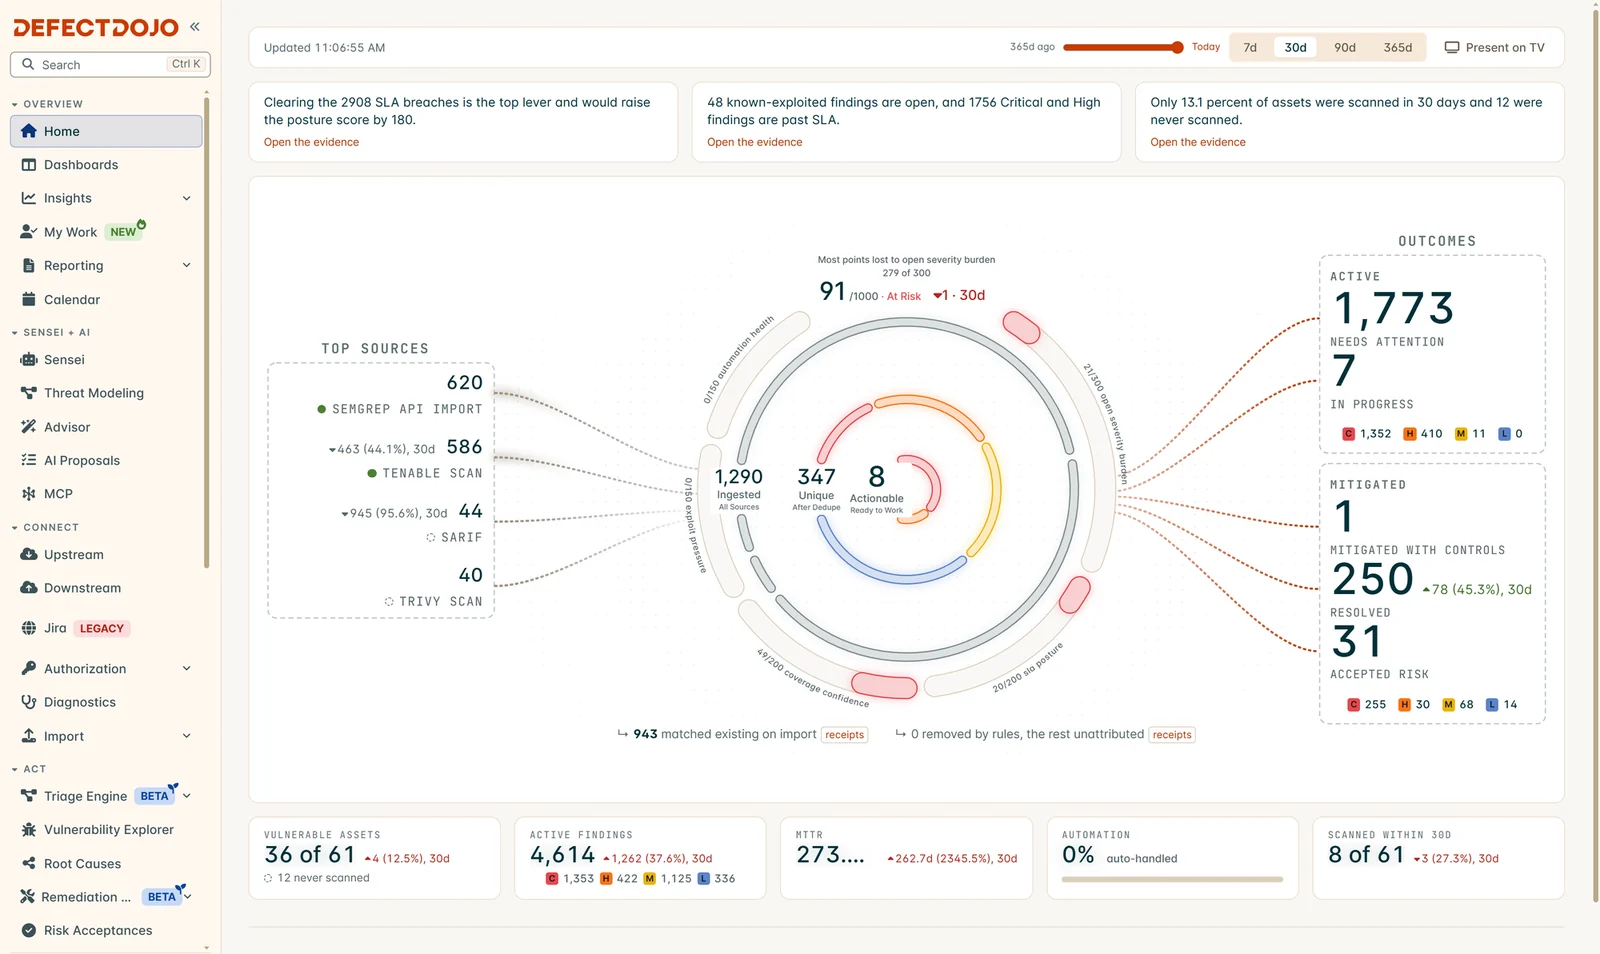
La page d'accueil de DefectDojo Pro : les constats de chaque source de scan, le score de risque global et les résultats
Page d'accueil de DefectDojo Pro. Essayez-la sur la démo Pro en direct. La démo de l'édition Community se trouve sur demo.defectdojo.org. Les identifiants de connexion pour les deux se trouvent dans la section Démo.

DefectDojo est un outil DevSecOps, ASPM (gestion de la posture de sécurité des applications) et de gestion des vulnérabilités. DefectDojo orchestre les tests de sécurité de bout en bout, le suivi des vulnérabilités, la déduplication, la remédiation et le reporting.

Démo

Édition Pro : pro.demo.defectdojo.com

Édition OWASP Community : demo.defectdojo.org

L'un ou l'autre des environnements de démonstration peut être utilisé pour se connecter avec le nom d'utilisateur admin et le mot de passe 1Defectdojo@demo#appsec. Veuillez noter que les démos sont accessibles publiquement et sont réinitialisées chaque jour. Ne placez pas de données sensibles dans la démo. Un moyen simple de tester DefectDojo consiste à téléverser quelques rapports d'analyse d'exemple.

Démarrage rapide pour Docker Compose

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

Ce guide de démarrage rapide va effectuer les opérations suivantes

  • Cloner le dépôt et changer de répertoire
  • Démarrer l'application
  • Obtenir les identifiants administrateur dans les journaux de l'initialiseur. La première initialisation peut prendre jusqu'à 3 minutes.

si vous exécutez DefectDojo en mode détaché via docker compose up -d, obtenez les identifiants administrateur à partir des journaux de l'initialiseur avec la commande ci-dessous. Veuillez noter que l'initialiseur peut prendre jusqu'à 3 minutes pour s'exécuter.

docker compose logs initializer | grep "Admin password:"
Documentation

  • Documentation officielle
  • API REST
  • API clientes et wrappers
  • Authentification : comptes locaux dans l'édition Open Source. SSO (SAML, OIDC, OAuth), LDAP et MFA sont des fonctionnalités de DefectDojo Pro.
  • Outils pris en charge
  • Comment rédiger la documentation localement
  • Développement

Options d'installation prises en charge

  • Pro - SaaS ou auto-hébergé (via K8s ou docker compose). Réservez une démo, parlez à notre équipe ou obtenez Pro à partir de 100 $/mois
  • OS - docker compose

Communauté, implication et mises à jour

DefectDojo Slack LinkedIn Twitter Youtube

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →