
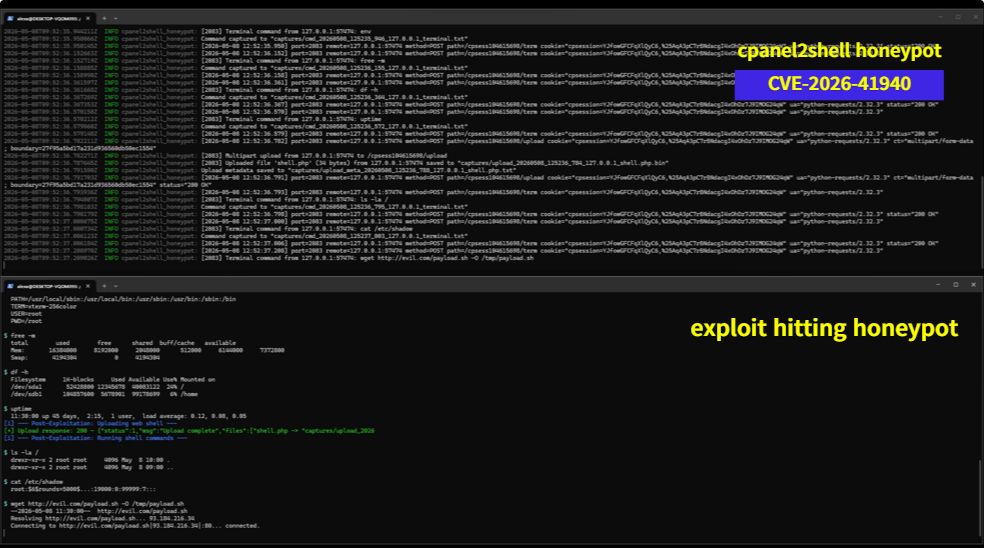
cpanel2shell-honeypot
 acuciureanu/cpanel2shell-honeypot
Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940
vulnerability-analysisweb-securitynetwork-security+1
acuciureanu/cpanel2shell-honeypotUn honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940

 rajus-agent/orbit-tracer
Orbit Tracer Security Agent pour une remédiation de sécurité intelligente. Trace le rayon d'explosion des vulnérabilités à l'aide du graphe de…
 nkopylov/tanscript-exploit-check
Vérificateur d'IOC pour l'attaque sur la chaîne d'approvisionnement npm TanStack/Mini Shai-Hulud (CVE-2026-45321)
 sty1h/cve-report
Suivi et signalement des Common Vulnerabilities and Exposures (CVEs) avec des données structurées pour la gestion des vulnérabilités.
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
 devzinh/ghosttrace
Scanner forensique Windows en lecture seule pour la persistance des traces logicielles, les artefacts d'exécution (Prefetch, Shimcache, BAM),…
 jchable/miasma-toolkit
Kit de détection et de correction pour le ver Miasma / Shai-Hulud et CVE-2026-35603 (AI-agent/IDE config injection)
 ry-allan/tanstack-compromise-checker
Détecte les artefacts de CVE-2026-45321 (compromission de la chaîne d'approvisionnement TanStack) et du ver Mini Shai-Hulud. Scanne node_modules,…
 caixa-git/tanstack-shield
🛡️ Scanner en une commande pour CVE-2026-45321 — attaque sur la chaîne d'approvisionnement TanStack npm
 ashok523/cve-2026-31431
# Playbook de réponse aux incidents et package de détection défensif pour CVE-2026-31431 (Copy Fail) LPE du noyau Linux, incluant des requêtes de…
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…
 anuththara2007-w/cve-2026-20127-exploit-extension
Extension de navigateur hors ligne fournissant une analyse défensive et des conseils de détection pour CVE-2026-20127, avec visualisation de paquets,…
 dfs333/trivysupplychainanalysis
Reconstruction formellement vérifiée et quantitative de l'attaque sur la chaîne d'approvisionnement GitHub Actions Trivy/TeamPCP (CVE-2026-33634) :…
 roxanne_ardary/securecivic
SecureCivic est une plateforme de vérification d'identité open source construite par les citoyens, conçue pour l'adoption par la SSA. Elle remplace…
 mithileshan/soc-investigation-lab
Investigation SOC de bout en bout : kill chain CVE-2011-2523, corrélation de logs multi-sources, rapport d'incident — MITRE ATT&CK T1190
 prashanthnataraj/mini-shai-hulud-detector
Scanner en une commande pour le ver de la chaîne d'approvisionnement npm Mini Shai-Hulud (CVE-2026-45321). Détectez avant la rotation des jetons.
 digi4care/shai-scan
Analyseur CLI sans dépendances pour les compromissions de chaîne d'approvisionnement npm/PyPI. Détecte les paquets compromis dans les lockfiles et…
 limo57640-crypto/cpanel-cve-41940-detector
Détecteur en lecture seule d'IOC cPanel CVE-2026-41940 pour le rançongiciel .sorry, les backdoors Mr_Rot13 Filemanager, les rappels C2, cron, SSH et…