


 sachitrafa/yourmemory
Mémoire d'IA agentique avec décroissance selon la courbe d'oubli d'Ebbinghaus. +16pp meilleur rappel que Mem0 sur LoCoMo.
 fazmin/cve-intel
Moteur local de triage des CVE agrégeant 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) en scores de risque de 0 à 100, avec CLI, API REST, serveur…
 mubix/cve-2021-44228-log4shell-hashes
Hachages pour les versions LOG4J vulnérables
 inquest/threatkb
Gestion de workflow de base de connaissances pour les règles YARA et les artefacts C2 (IP, DNS, SSL) (ÉTAT ALPHA POUR LE MOMENT)
 andreyglauzer/vigilantonion
🐍 - Crawler sur les sites du réseau Tor, à la recherche de mots-clés.
 grisuno/estorides
Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML…
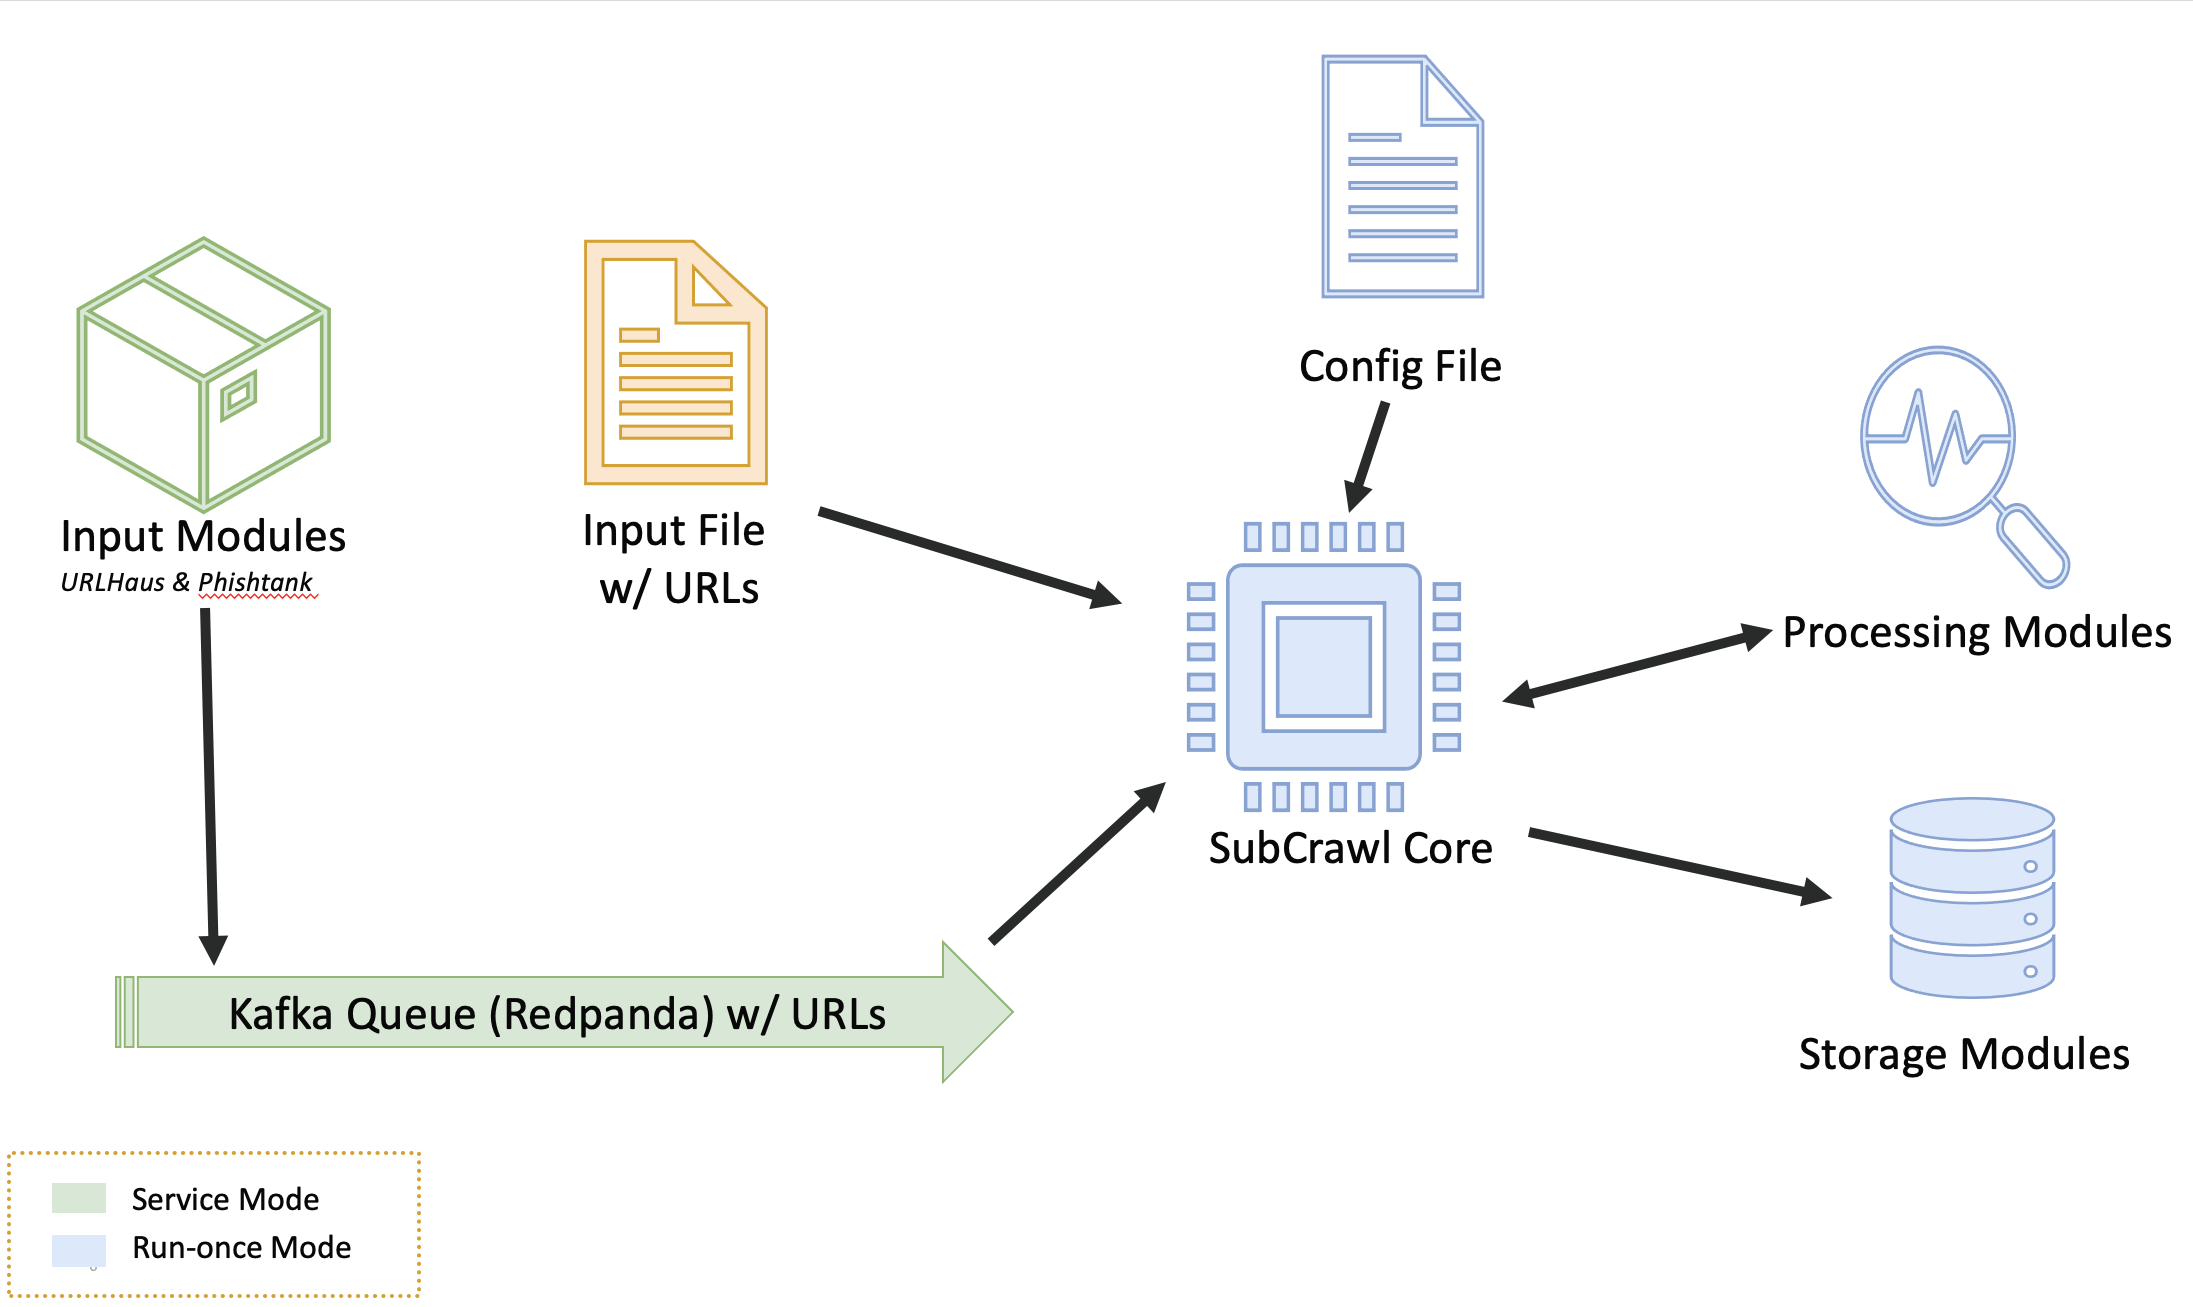 hpthreatresearch/subcrawl
Framework modulaire pour découvrir et analyser les répertoires ouverts sur le web. Explore les URLs, extrait le contenu, applique une analyse…
 a2awais/threat-hunting
Collection organisée de requêtes de chasse aux menaces et de détection pour CrowdStrike Falcon (CQL) et Microsoft Defender XDR (KQL), mappées aux…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 gi7w0rm/malwareconfiglists
Just some lists of Malware Configs Quelques listes de configurations de malwares
 penafieljlm/inquisitor
Footprinting OSINT dogmatique centré sur l'organisation, inspiré de recon-ng et Maltego.
 boringtools/git-alerts
Outil pour détecter et surveiller les dépôts publics des utilisateurs d'une organisation GitHub à la recherche de secrets et de fichiers sensibles
 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…
 mbabinski/sigma-rules
Un dépôt de mes propres règles de détection Sigma.
 cyberark/skywrapper
SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS
 pinperepette/macpersistencechecker
Scanner de mécanismes de persistance macOS avec vérification de signature de code et suivi chronologique.
 ttlab-research/awesome-wazuh
🛡️Listes impressionnantes sur toutes sortes de sujets intéressants de Wazuh XDR/SIEM