
fileintel
 keithjjones/fileintel
Une application Python modulaire pour récupérer des renseignements sur les fichiers malveillants.
osinthash-analysisinformation-gathering+2
keithjjones/fileintelUne application Python modulaire pour récupérer des renseignements sur les fichiers malveillants.
 withsecurelabs/macostriagecollectionscript
Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
 shanelawrence/cve_manager
Une collection d'applications Python et de scripts shell pour envoyer par courriel une feuille de calcul xlsx des nouvelles vulnérabilités de la base…
 olafhartong/attackdatamap
Une évaluation de source de données au niveau des événements pour montrer la couverture potentielle ou le cadre MITRE ATT&CK
 withsecurelabs/lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…

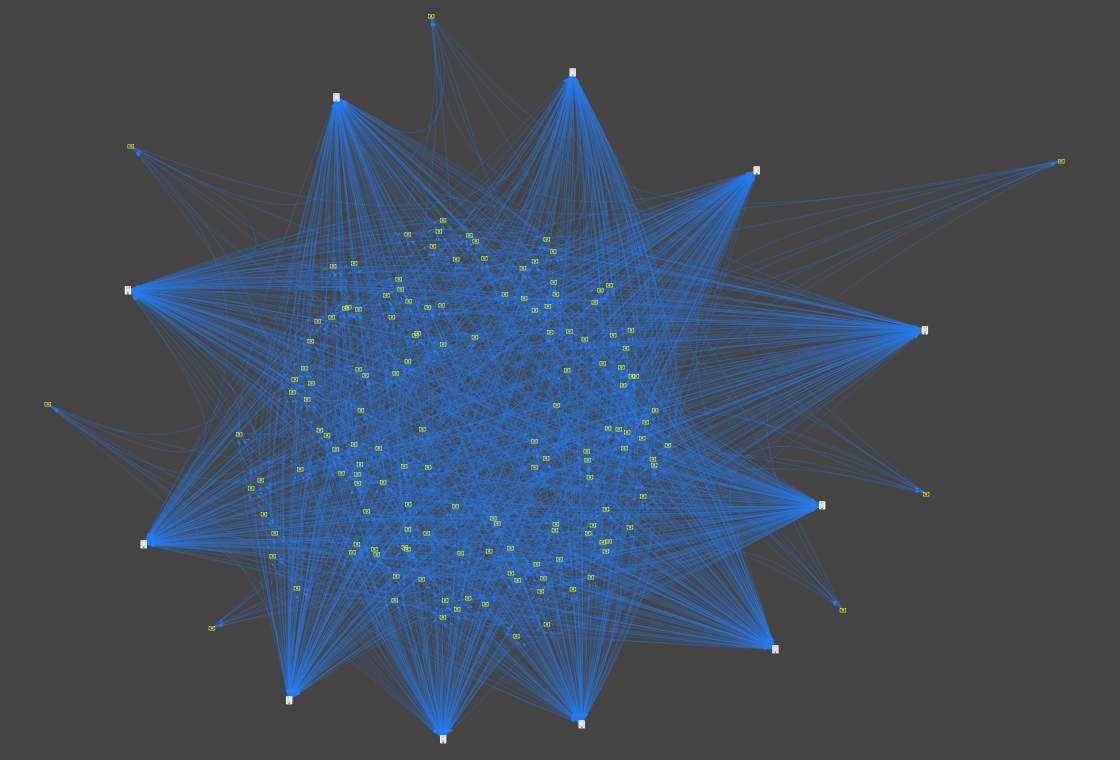 pielco11/doge
# Explorateur de graphes OSINT du Darknet
 mellow-hype/c2finder
Recherchez les IP C&C non-sinkholées dans vos journaux Bro (à partir de la liste maîtresse C&C de Bambanek Consulting).
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 bkcs-hust/lstm-mi
Un framework basé sur LSTM pour la gestion du déséquilibre multiclasse dans la détection de botnets DGA
 aau-network-security/richkit
Boîte à outils d'enrichissement de domaines $ pip install richkit
 insane-forensics/drovorub-hunt
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.
 murataydemir/greyenergy-mini-module-malware-analysis
# Analyse du module mini GreyEnergy (Malware) (Turc)
 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard pour la chasse et l'identification de beaconing
 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 moloch--/leakdb
Recherche de credentials en clair à l'échelle du web, NoSQL, idempotente, cloud-native, big data et serverless.
 zoomerxsec/fake_cve-2020-1350
Outil d’exploitation factice, conçu pour faire un rickroll aux utilisateurs qui tentent d’exploiter réellement.
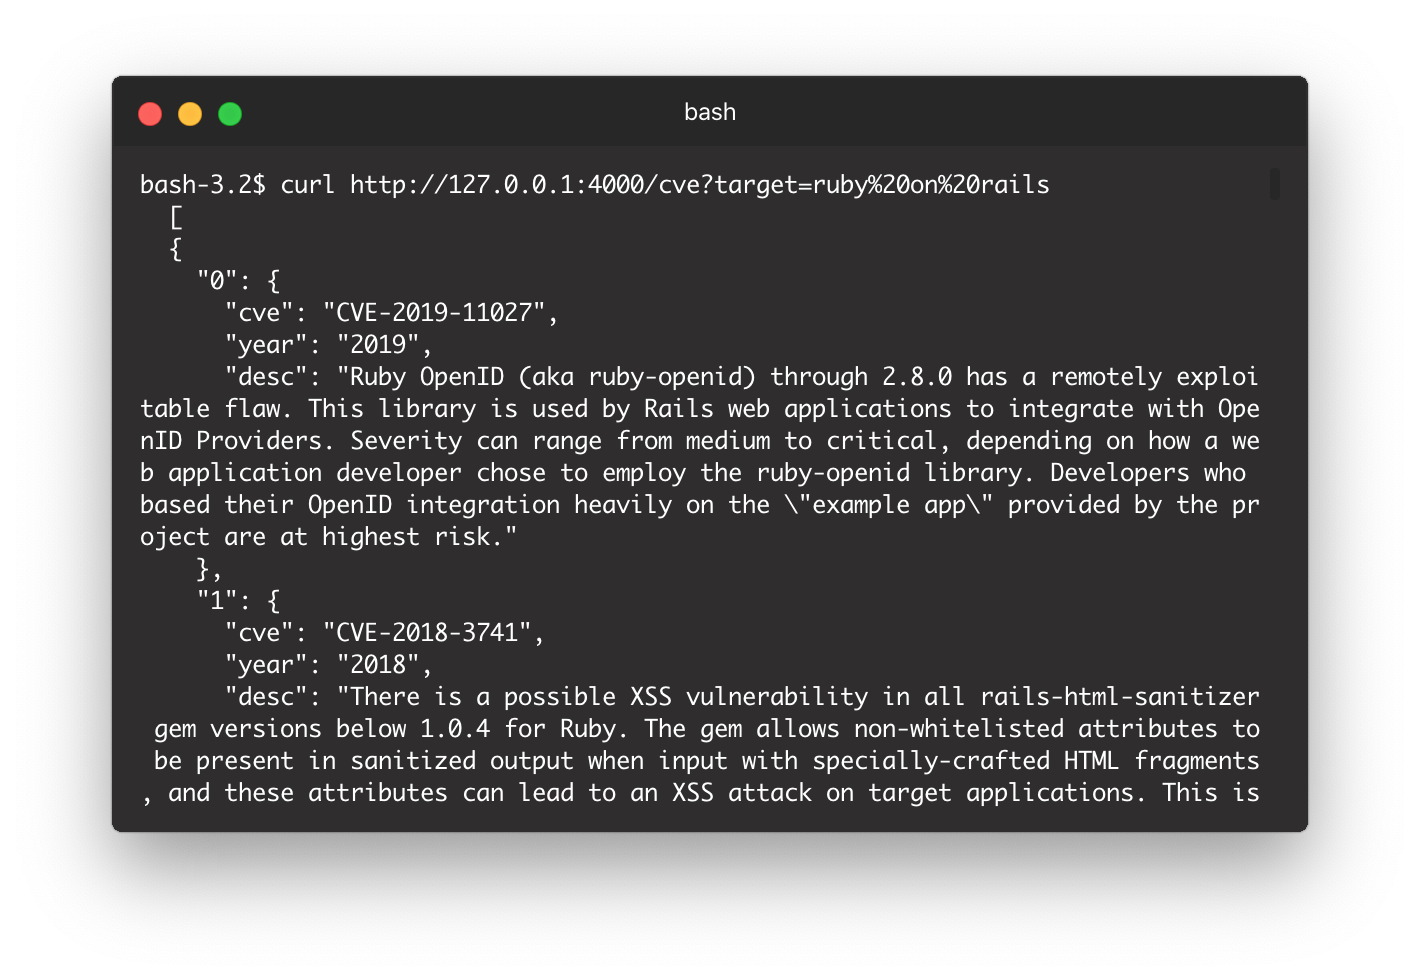 beyarz/cve-api
API non officielle pour cve.mitre.org