

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/corelight/dashboards-splunk-dns-hunting-beaconing
Sécurité RéseauRenseignement sur les MenacesDétection d'IntrusionAnalyse DNSDétection d'Anomalies
GitHubcorelight/dashboards-splunk-dns-hunting-beaconing

Dashboards-Splunk-DNS-Hunting-Beaconing

DNS Dashboard pour la chasse et l'identification de beaconing

Voir le dépôt
17232il y a 6 ansPas encore vérifié
Partager

DNS Hunting-Beaconing v19.2.0.0

Tableau de bord DNS pour la chasse et l'identification de beaconing

Ce tableau de bord n'utilise plus de modules tiers ni de table de correspondance Splunk pour identifier les « Trusted Domains ». Tout ce travail a été déplacé vers le capteur Corelight/Zeek.

Cependant, le tableau de bord utilise deux tables de correspondance Splunk pour identifier les serveurs DNS internes et autorisés.

Le fichier 'internal_dns_servers.csv' est une liste de tous les serveurs DNS internes autorisés à communiquer avec des serveurs DNS externes. Le fichier 'authorized_dns_servers.csv' est une liste de tous les serveurs DNS auxquels les autres appareils sont autorisés à s'adresser directement.

REMARQUE : Après avoir ajouté le fichier de table de correspondance à Splunk, assurez-vous de définir les autorisations appropriées sur le fichier de table.

Le cœur de ce tableau de bord est alimenté par les informations issues de l'analyse des requêtes DNS. Il nécessite également un script Corelight/Zeek pour analyser la requête DNS en ses composants requis et pour identifier les « Trusted Domains ». La liste des domaines de confiance est facultative, mais il est recommandé de filtrer le bruit de certains panneaux. Il suffit de mettre à jour la liste des domaines de confiance via le framework d'entrée et toutes les nouvelles entrées de journal seront marquées en conséquence.

Le script se trouve ici : https://github.com/corelight/icannTLD
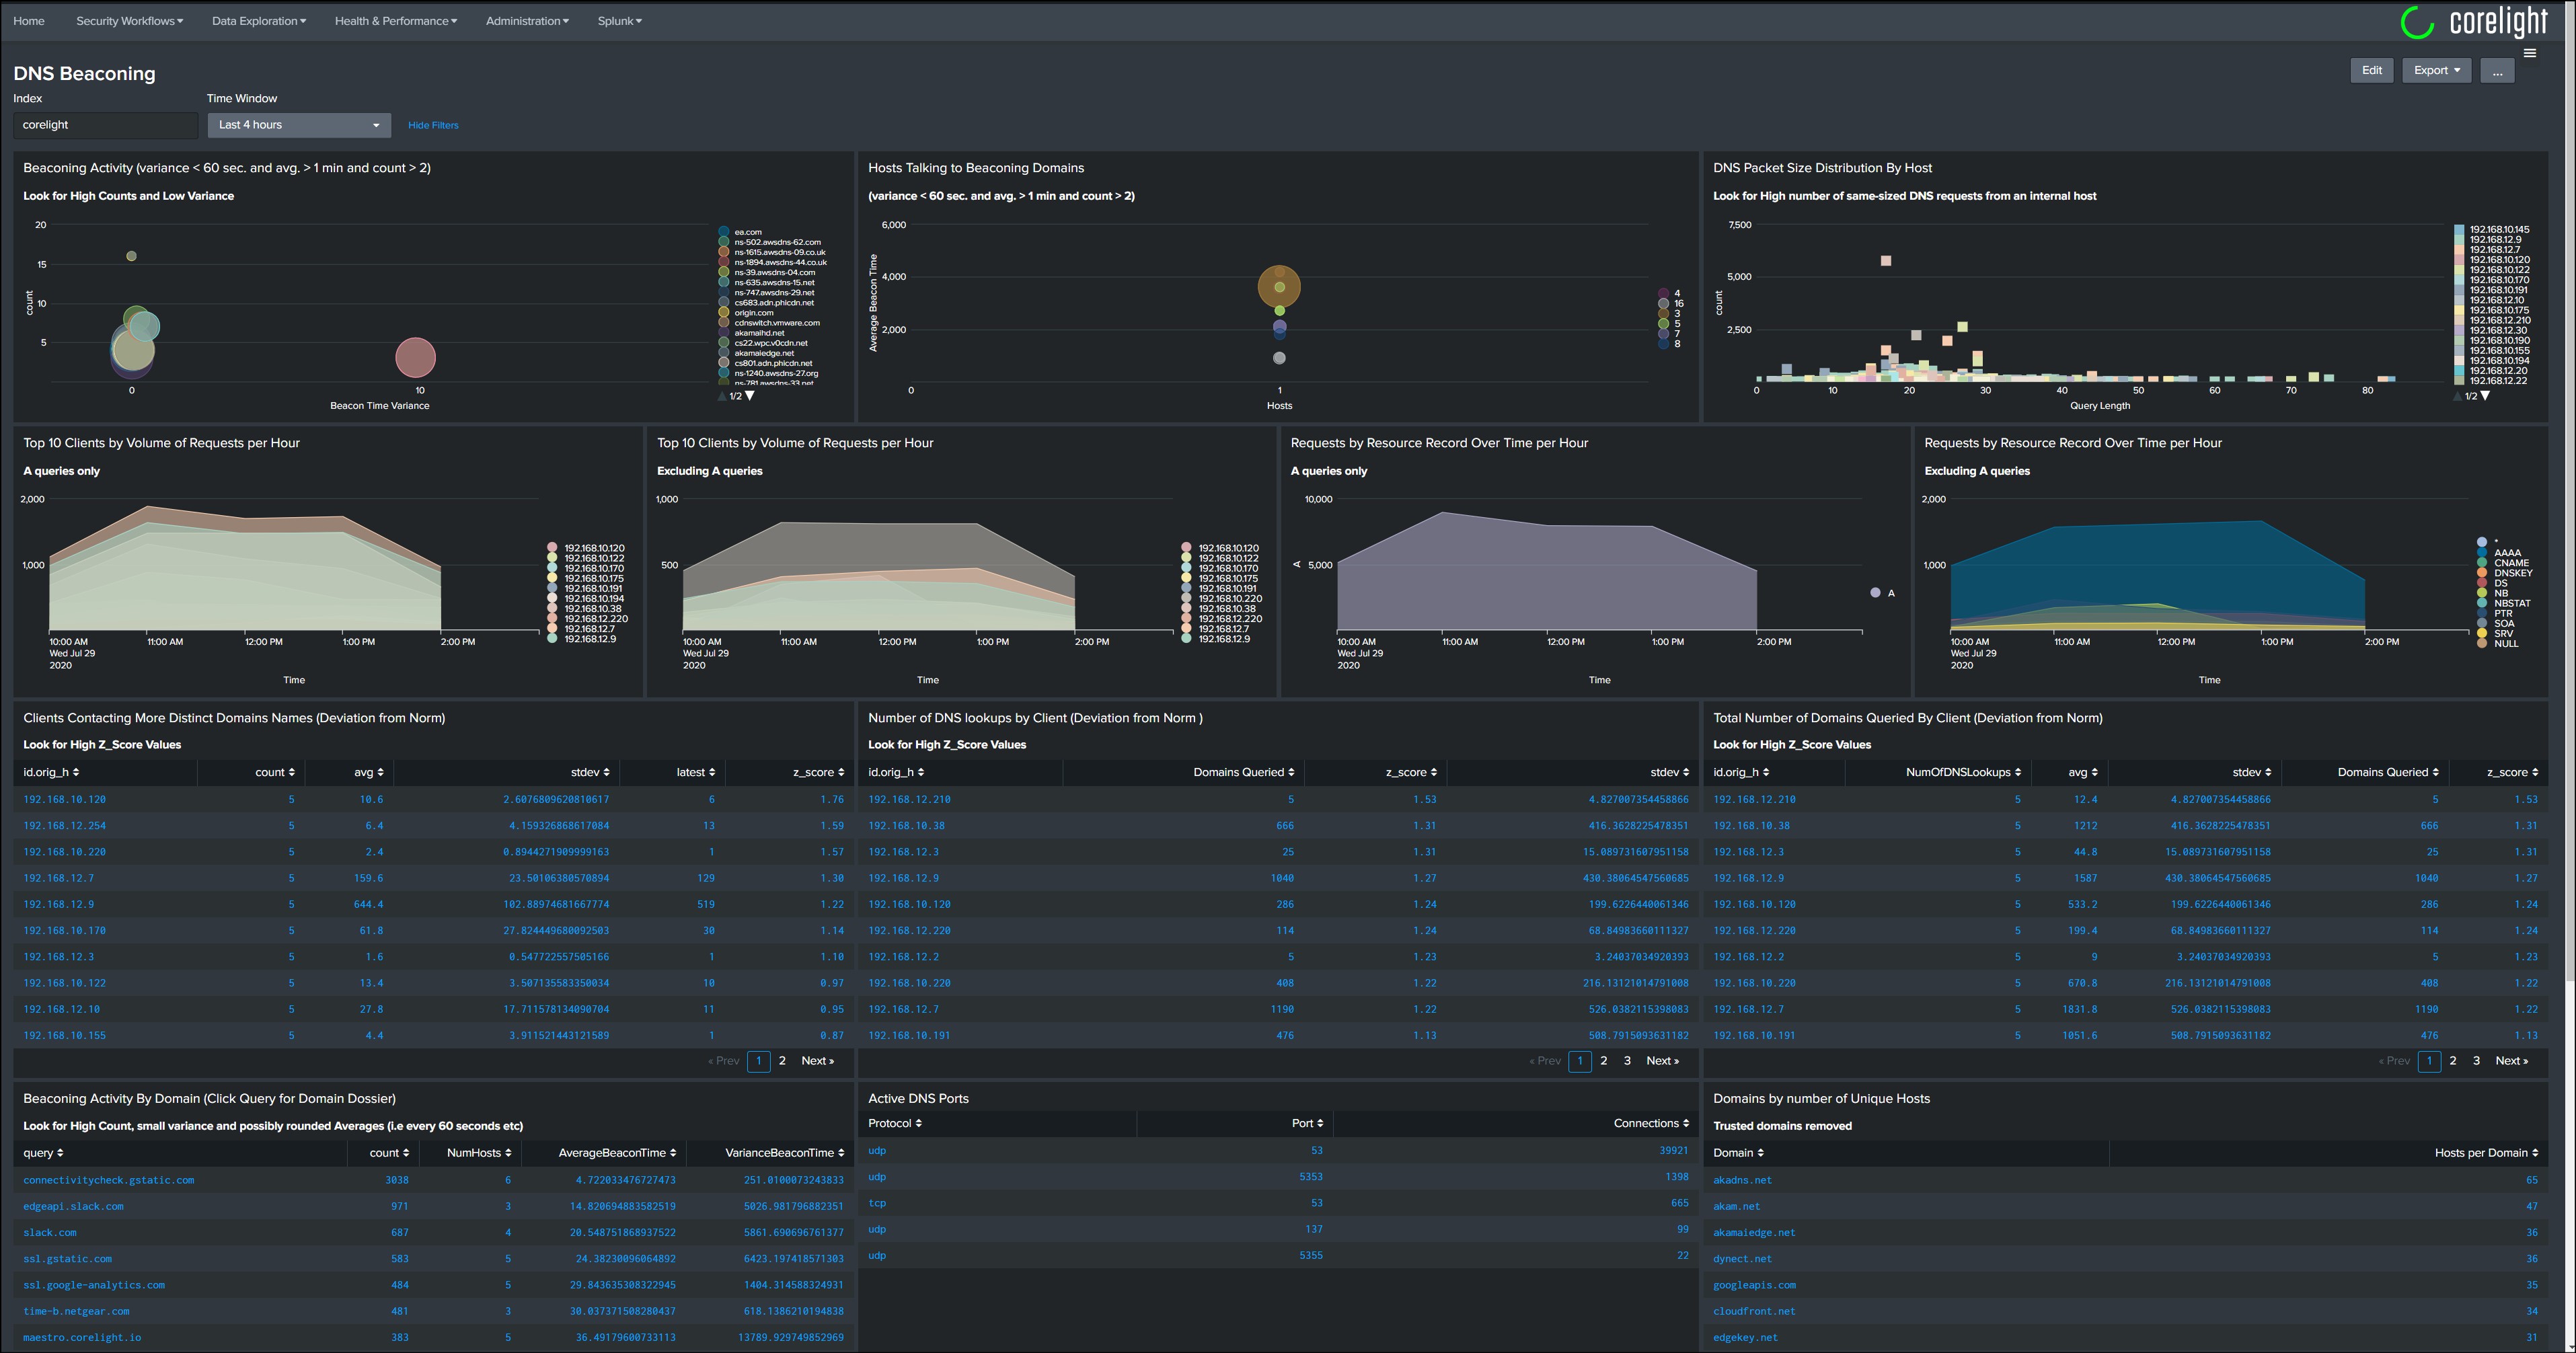
Dashboard Screenshot

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






