
Quick-Analysis
 vc0rexor/quick-analysis
Fournit un triage et une synthèse rapides des échantillons de logiciels malveillants et des indicateurs de menace, mettant en évidence les détails…
malware-analysisthreat-intelligenceincident-response
vc0rexor/quick-analysisFournit un triage et une synthèse rapides des échantillons de logiciels malveillants et des indicateurs de menace, mettant en évidence les détails…
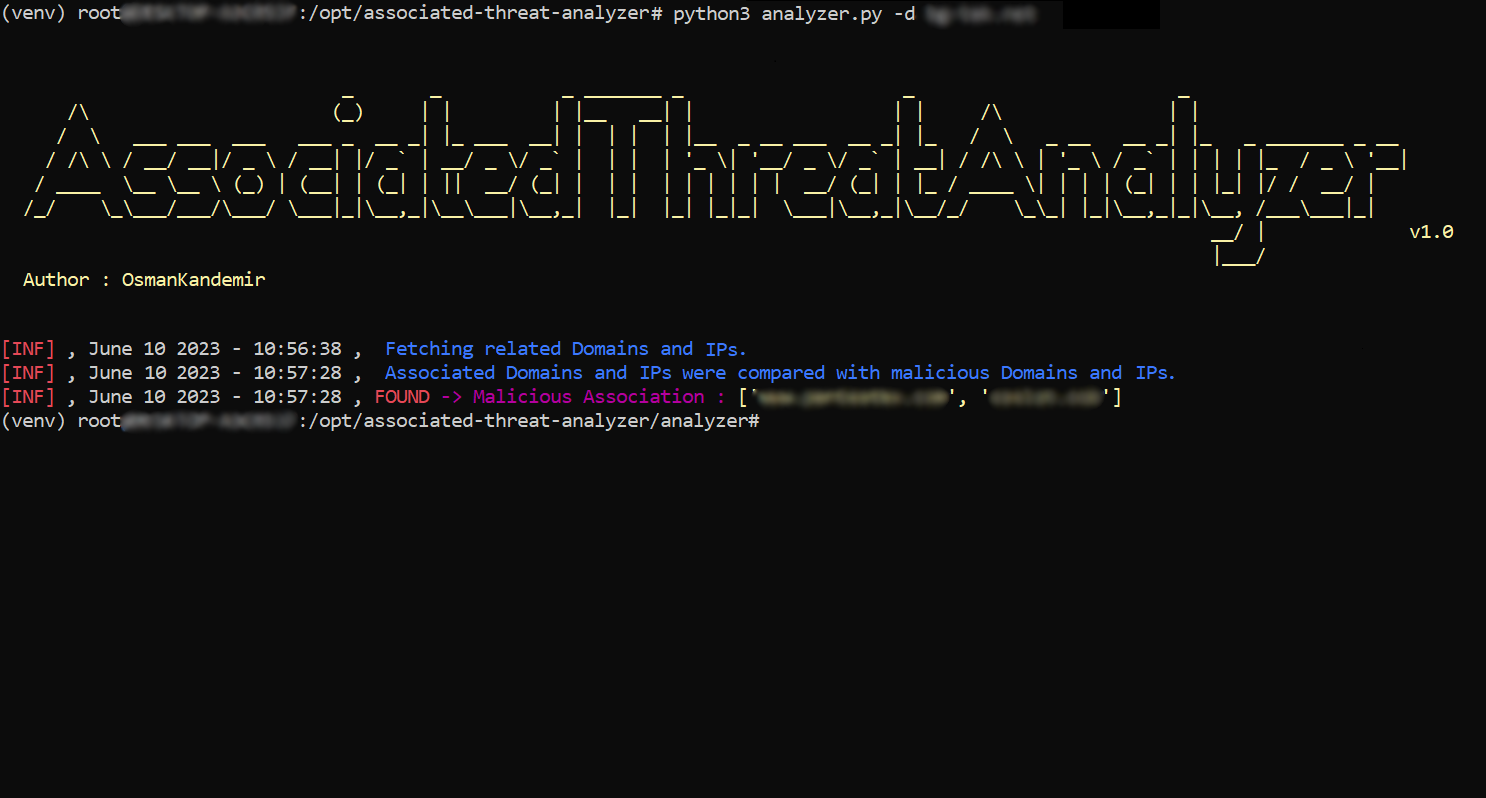 osmankandemir/associated-threat-analyzer
Détecte les adresses IPv4 malveillantes et les noms de domaine associés à une application web en comparant avec des listes locales de renseignements…
 letsdefend/awesome-soc-analyst
Ressources utiles pour les analystes SOC et les candidats analystes SOC.

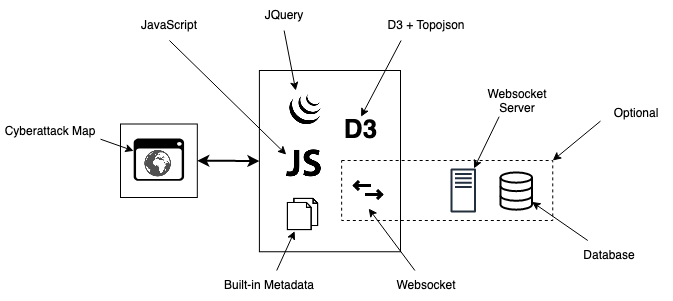 qeeqbox/raven
Carte avancée des menaces cybernétiques (Simplifiée, personnalisable, réactive et optimisée)
 qeeqbox/chameleon
19 honeypots personnalisables pour la surveillance du trafic réseau, des activités des bots et des identifiants nom d'utilisateur\mot de passe (DNS,…
 edoardogerosa/pockint
Un couteau suisse OSINT portable pour les professionnels de la DFIR/OSINT 🕵️ 🕵️ 🕵️
 edoardogerosa/dnsmorph
Moteur de permutation de noms de domaine écrit en Go
 corelight/phantom-playbooks
Playbooks automatisés de réponse aux incidents de sécurité pour Splunk Phantom, intégrant les journaux Zeek, l'analyse DNS et le renseignement sur…
 amorath/threatscraper
Outil Python qui interroge l'API VirusTotal pour vérifier les empreintes de fichiers auprès de plus de 70 moteurs antivirus, planifie des analyses…
 andreyglauzer/vigilantonion
🐍 - Crawler sur les sites du réseau Tor, à la recherche de mots-clés.
 retrospected/purplekeep
Fournissant des pipelines Azure pour créer une infrastructure et exécuter des tests Atomic.
 datasurgeon-ds/ds-cve-plugin
Un plugin pour DataSurgeon qui extrait les numéros CVE du texte (par ex.: CVE-2021-56789)
 gmh5225/malwaredb
Collection organisée de 961 familles de malwares (1,36 Go) dans des archives ZIP protégées par mot de passe, classées par famille et par type pour…
 inquest/yara-rules-vt
Collection de règles YARA conçues pour une utilisation via VirusTotal.com.
 dr4k0nia/yara-rules
Une collection de mes règles yara
 owasp/odtm
Cadre de modélisation des menaces de l'OWASP piloté par une ontologie
 hubblestack/hubble
Hubble est un framework modulaire et open-source de conformité en sécurité. Le projet fournit un audit basé sur des profils à la demande, des…