

appsec-agent
 owasp/appsec-agent
Un package TypeScript qui fournit des agents propulsés par l'IA pour les tâches de sécurité applicative (AppSec), construit sur les modèles de pointe.
static-analysisvulnerability-analysiscode-analysis+5
owasp/appsec-agentUn package TypeScript qui fournit des agents propulsés par l'IA pour les tâches de sécurité applicative (AppSec), construit sur les modèles de pointe.
 yakushstanislav/ultraviolet
Moteur de découverte réseau et de recherche auto-hébergé avec scan de ports continu, sondage approfondi de protocoles sur ~100 services, mise en…
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analyseur statique avancé de malwares qui révèle 8 techniques d'injection, les appels API critiques, les chaînes cachées, exporte les sections PE…
 tmylla/awesome-llm4cybersecurity
Revue systématique de la littérature de plus de 756 articles sur les applications des LLM en cybersécurité, couvrant le renseignement sur les…
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 cert-polska/drakvuf-sandbox
Outil automatisé d'analyse de logiciels malveillants au niveau de l'hyperviseur avec introspection des invités sans agent, exploration des résultats…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
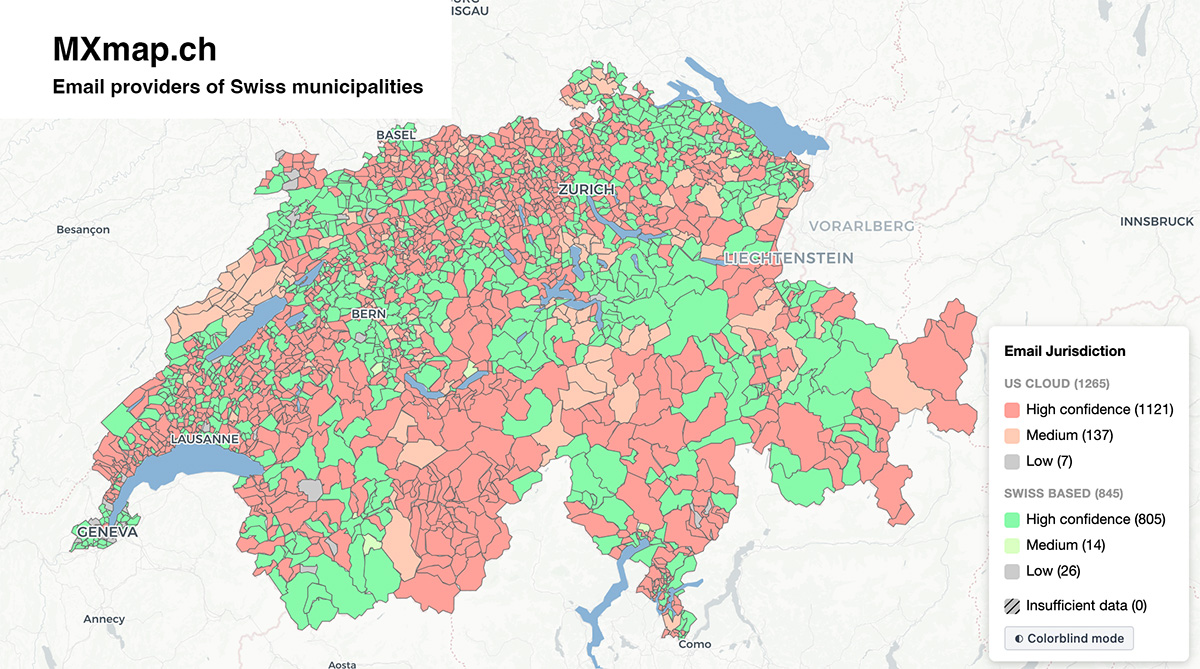 davidhuser/mxmap
Pipeline automatisé qui résout les domaines des communes suisses, extrait les adresses e-mail des sites web et classe les fournisseurs de messagerie…
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 haruu77g/phantomprint
Moteur de reconnaissance d'empreintes hybrides passif — identifier des hôtes sans envoyer un seul paquet
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Auditeur de sécurité PowerShell en lecture seule pour les postes de travail et serveurs Windows : vérifie la configuration de Defender, l'état des…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Labo d'attaque isolé AD/Linux : exploitation de CVE-2007-2447 via Metasploit, détection avec Wazuh SIEM mappé sur MITRE ATT&CK (T1190, T1059)
 asngs/agenttriage-open-source
Système de traçage inter-agents et de diagnostic de sécurité pour les agents LLM utilisant des outils : normalise les événements de trace, construit…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
 masriyan/flatscan
Moteur de triage statique de malwares en Go : calcule les hachages des fichiers, extrait les chaînes et les IOC, analyse les formats…
 salesforce/jarm
Outil actif d'empreinte numérique de serveur TLS qui envoie des paquets Client Hello conçus pour générer des hachages JARM uniques afin d'identifier…
 0xblackash/cve-2026-72898
CVE-2026-72898
 iamthefrogy/frogy2.0
Orbis est une boîte à outils intelligente automatisée à spectre complet pour la surface d'attaque externe.