

malware-iocs
 doctorwebltd/malware-iocs
Indicateurs de compromission (IOC) sélectionnés issus des enquêtes sur les logiciels malveillants de Doctor Web, publiés à des fins de renseignement…
ioc-managementthreat-feeds-aggregatorsforensics+4
249
doctorwebltd/malware-iocsIndicateurs de compromission (IOC) sélectionnés issus des enquêtes sur les logiciels malveillants de Doctor Web, publiés à des fins de renseignement…
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…
 themittenmac/truetree
Un outil en ligne de commande pour une sortie de type pstree sur macOS avec des capacités supplémentaires de capture de pid.
 sysflow-telemetry/sysflow
Pipeline de télémétrie système natif du cloud qui collecte, traite et exporte des événements d'appels système dans un format compact…
 projectdiscovery/depx
Intelligence sur les paquets malveillants et la chaîne d'approvisionnement
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 karim852/kage-dfir-toolkit
Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 yogeshojha/rengine
reNgine est un cadre de reconnaissance automatisée pour les applications web, axé sur un processus de reconnaissance rationalisé hautement…
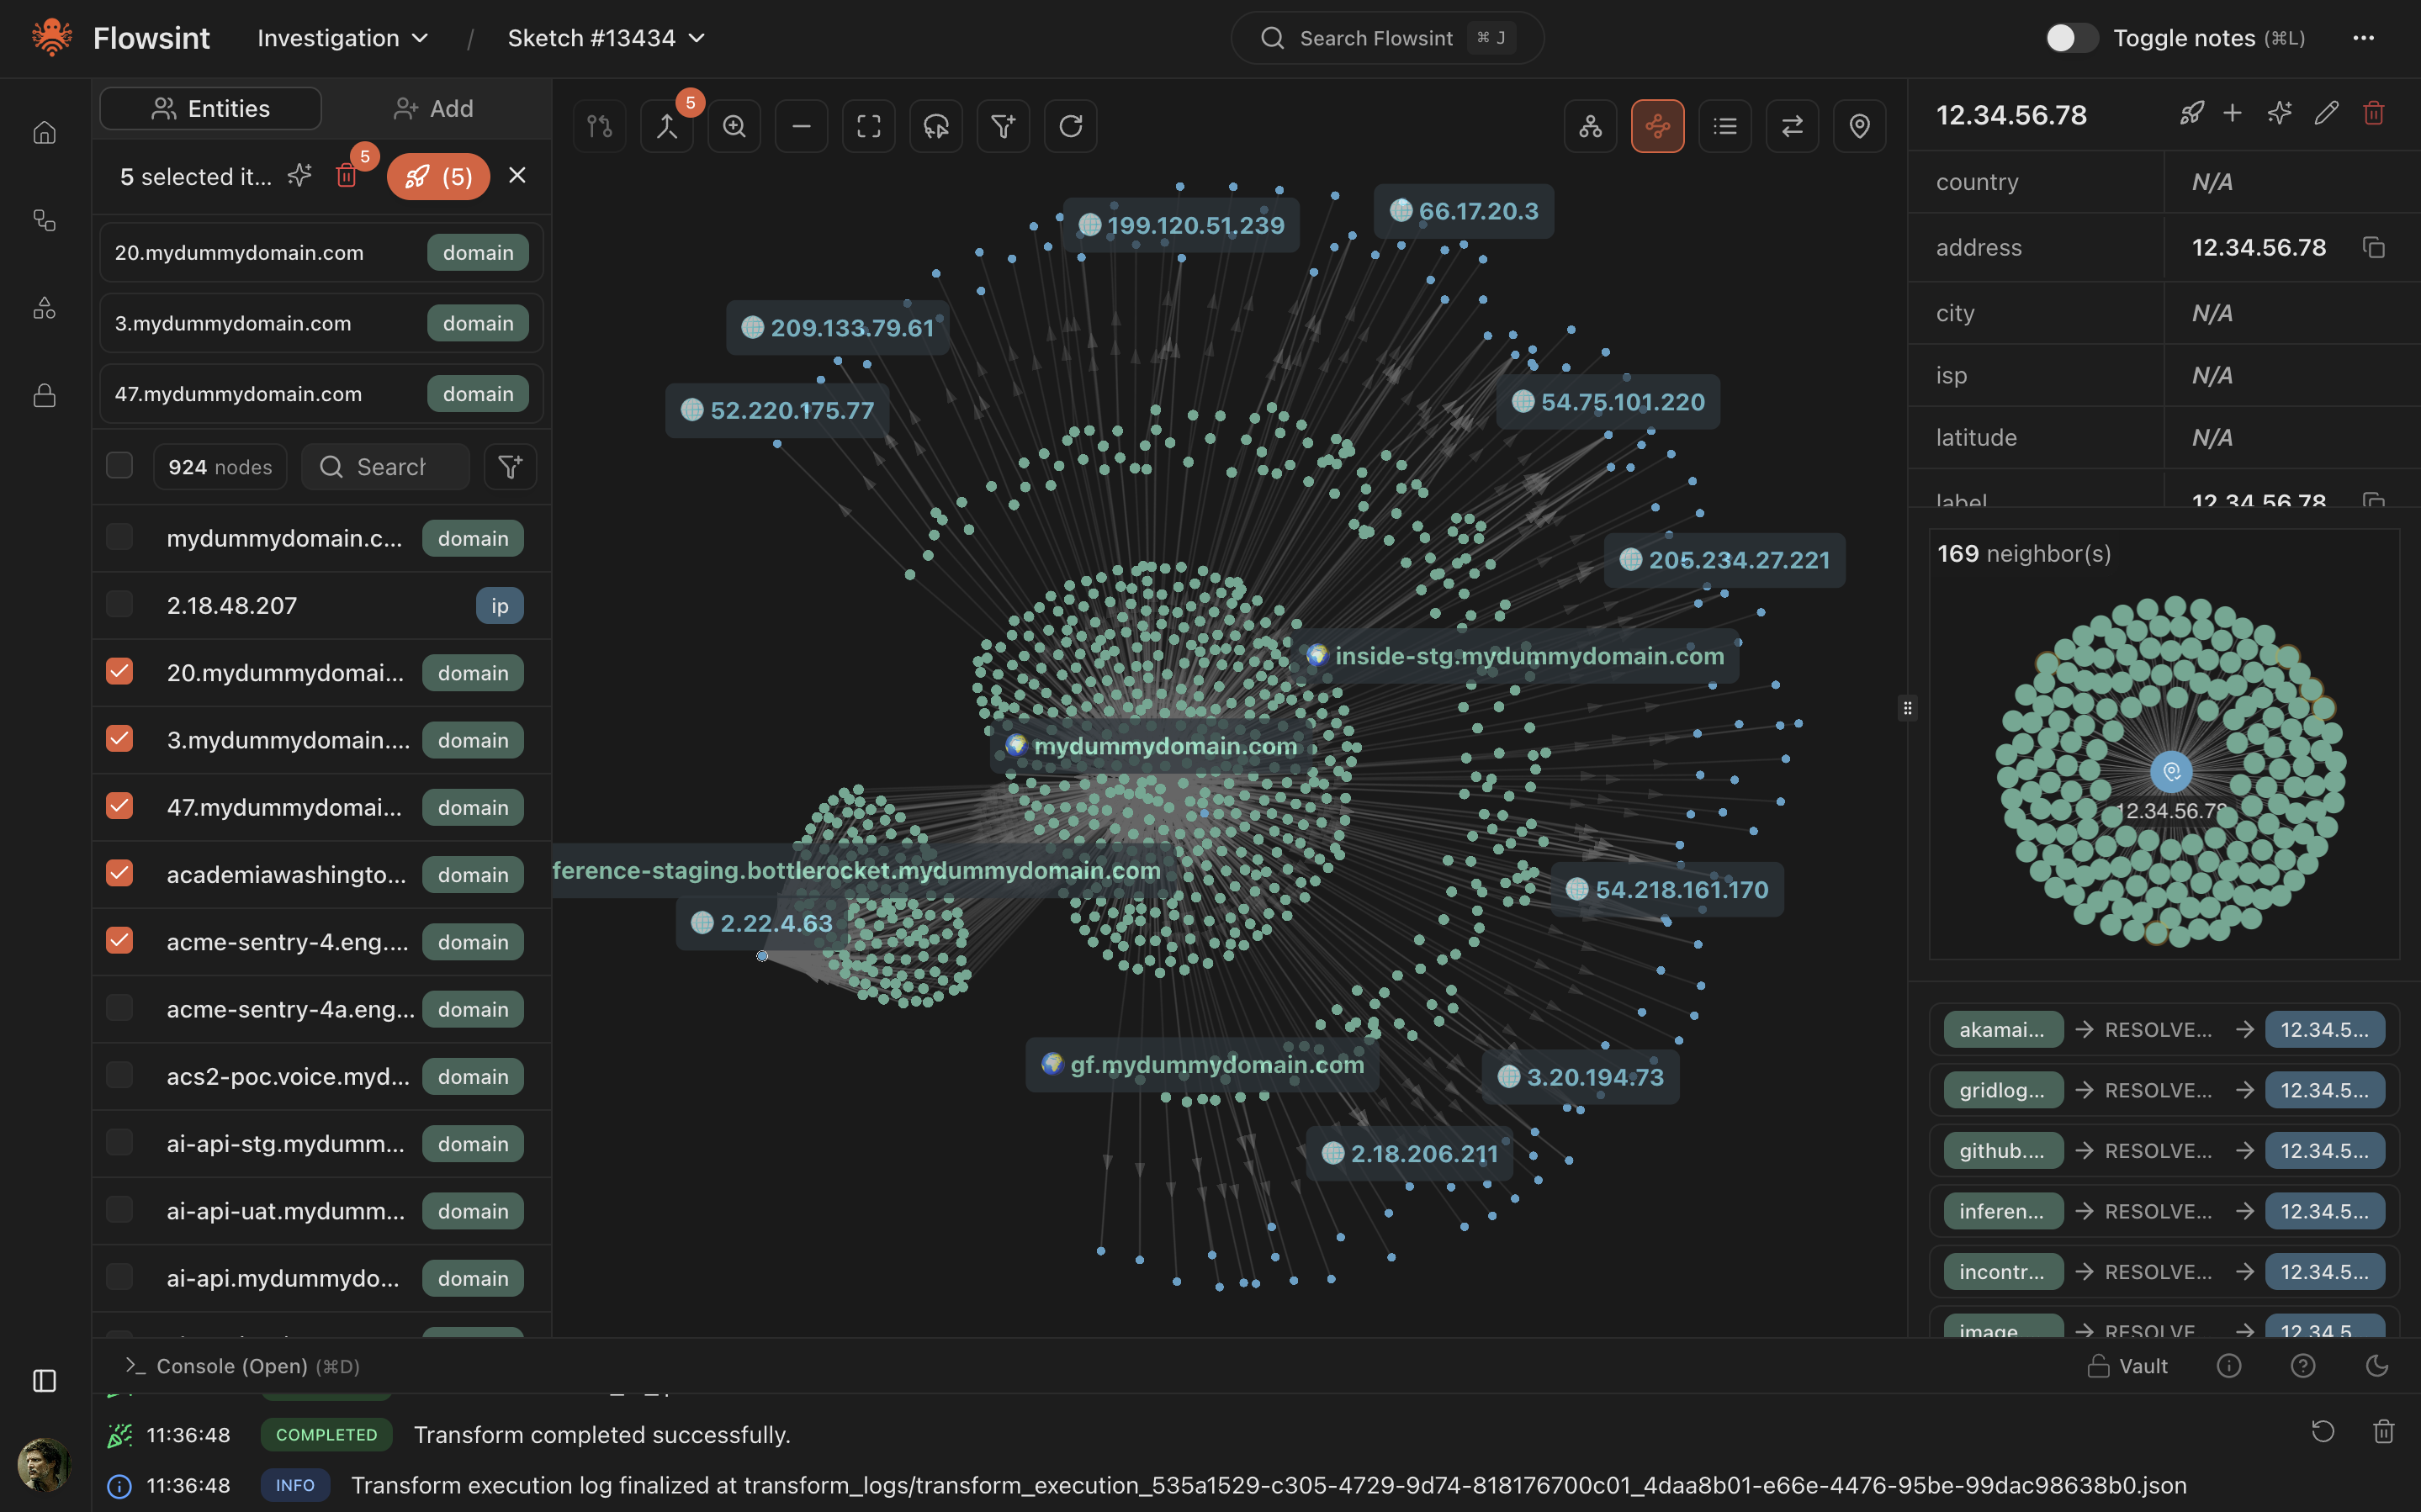 reconurge/flowsint
Une plateforme moderne pour des enquêtes visuelles, flexibles et extensibles basées sur des graphiques. Pour les analystes et enquêteurs en…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 calesthio/crucix
Votre agent de renseignement personnel. Surveille le monde à partir de multiples sources de données et vous alerte lorsqu'un changement se produit.
 pavel-odintsov/fastnetmon
Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analyse en rétro-ingénierie de DarkTortilla RAT, un malware sophistiqué qui vole les données de cartes bancaires, déchiffre les mots de passe des…
 rspamd/rspamd
Framework de filtrage anti-spam et de traitement des e-mails avec règles regex, analyse statistique, plugins Lua personnalisés et listes noires…
 bitdefender/malware-ioc
Indicateurs de compromission pour les logiciels malveillants documentés dans les livres blancs.