

dionaea
 dinotools/dionaea
Honeypot à faible interaction qui émule des services réseau vulnérables pour capturer des malwares, des shellcodes et des tentatives d'exploitation,…
defensive-toolsnetwork-securitymalware-analysis+2
dinotools/dionaeaHoneypot à faible interaction qui émule des services réseau vulnérables pour capturer des malwares, des shellcodes et des tentatives d'exploitation,…
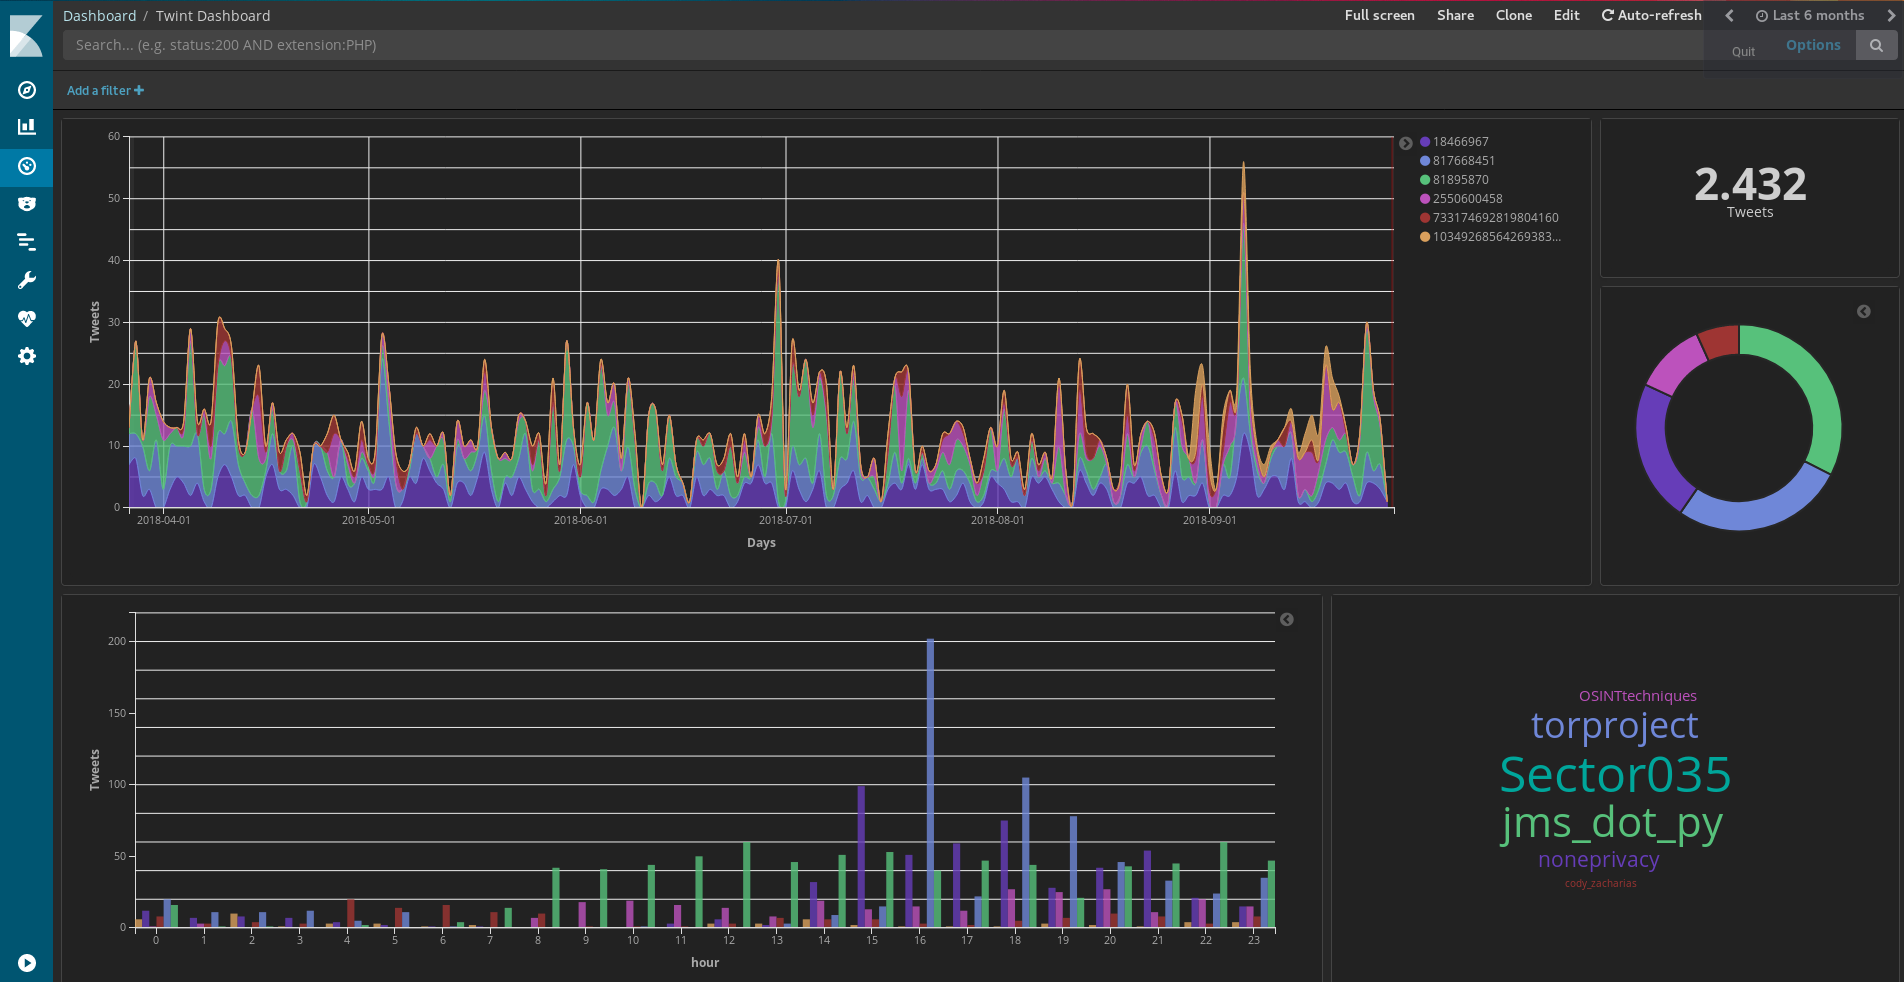 twintproject/twint
Un outil avancé de scraping Twitter et d'OSINT écrit en Python qui n'utilise pas l'API de Twitter, vous permettant de scraper les followers, les…
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
 manuelschipper/nah
un garde-fou qui bloque les actions catastrophiques des agents
 agentguard-ai/tealtiger
Protection puissante pour les agents IA - Sécurité open-source et suivi des coûts pour les applications IA
 lore-hex/quill-router
Dépôt TrustedRouter.com pour un proxying sécurisé des LLM.
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 theresafewconors/sooty
L'outil CLI tout-en-un pour les analystes SOC afin d'automatiser et d'accélérer le flux de travail.
 cloudflare/exim-cve-2019-10149-data
Ensemble de données organisé d'IP, d'ASN et de bannières SMTP pour Exim CVE-2019-10149, avec avis liés et renseignements sur les acteurs de la menace…
 rbidou/llm-forensics
Forensique de LLM au niveau des poids : comparer les poids des modèles, détecter les fine-tunes, les fusions et les dérivés déguisés, et faire…
 scythe-io/purple-team-exercise-framework
# Cadre d'exercice d'équipe pourpre
 jeromesegura/ekfiddle
Votre couteau suisse pour analyser le trafic web malveillant basé sur le populaire débogueur web Fiddler.
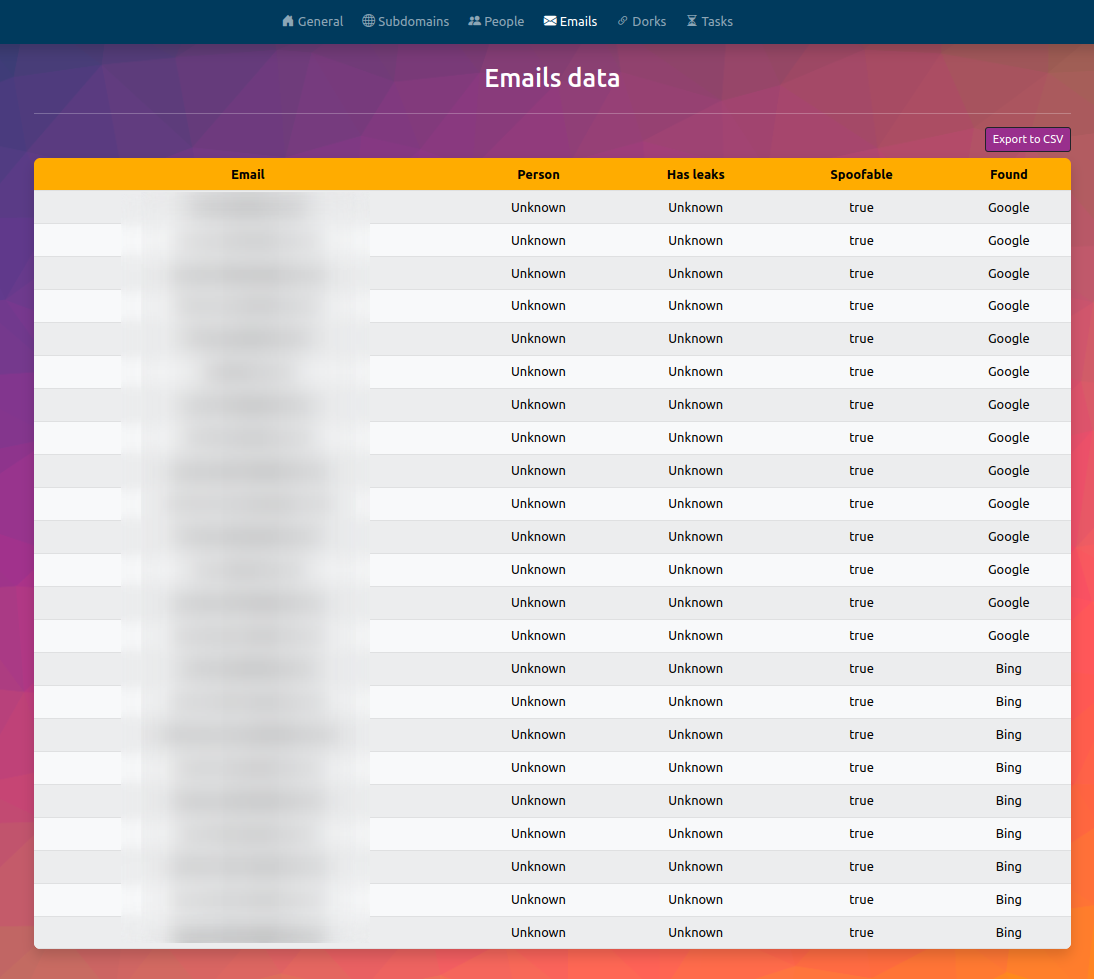 fundacio-i2cat/infohound
InfoHound est un outil OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web.
 drunkf0x/adspider
Surveiller les changements dans Active Directory avec les métadonnées de réplication
 teycir/seekyou
Renseignement OSINT sur toute IP, domaine ou ASN
 vigil-xy/agent-scanning
Tableau de bord unifié pour surveiller, gouverner et auditer les agents IA en temps réel. Appliquer des budgets, détecter les violations de politique…
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).