

Coldroot
 xlinshan/coldroot
Trojan Mac OS (RAT) fait avec amour <3
exploitationpost-exploitationpenetration-testing+4
xlinshan/coldrootTrojan Mac OS (RAT) fait avec amour <3
 iamckn/mousejack_transmit
Attaque de souris/clavier sans fil avec rejeu/transmission preuve de concept
 bluscreenofjeff/malleablec2profiles
Profils C2 malléables pour Cobalt Strike
 0x09al/browser-c2
Agent de post-exploitation qui utilise un navigateur pour effectuer des opérations C2.
 joelgmsec/invoke-dnsteal
Exfiltrateur de données DNS qui envoie des charges utiles via UDP/TCP avec une taille de requête configurable, un délai aléatoire et des domaines…
 lame-projects/stratum-c2
Framework C2 dead-drop cloud — RSA-4096 + AES-256-GCM, 5 fournisseurs cloud, agents uniquement en Rust, maillage P2P, moteur de persistance, collecte…
 mythicagents/apfell
Agent macOS JavaScript for Automation (JXA)
 s4ntiagop/freebokuloader
Un simple BOF qui libère les UDRLs
 404tk/cloudtoolkit
Boîte à outils autorisée de simulation et de validation d'adversaires cloud
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF qui exploite un contournement de Windows Protected Process Light pour vider les processus protégés, permettant l'accès aux…
 secureworks/whiskeysamlandfriends
Framework basé sur Python pour générer des tokens Golden SAML, des tickets Kerberos et des jetons d'accès Azure afin d'exploiter les systèmes…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX avec chargeur COFF pour exécuter des fichiers objet Beacon (BOF) sur des serveurs cibles via un client Python semi-interactif, conçu…
 pinecone-wifi/pinecone
Cadre modulaire d'audit WLAN pour les équipes rouges avec des modules de déauthentification, point d'accès rogue et capture de handshake WPA. Dispose…
 itaymigdal/lolspoof
Un shell interactif pour usurper certaines lignes de commande de LOLBins.
 malwaresupportgroup/polydrop
Un kit de déploiement rapide de charges utiles BYOSI (Apportez-Votre-Propre-Interpréteur-de-Script)
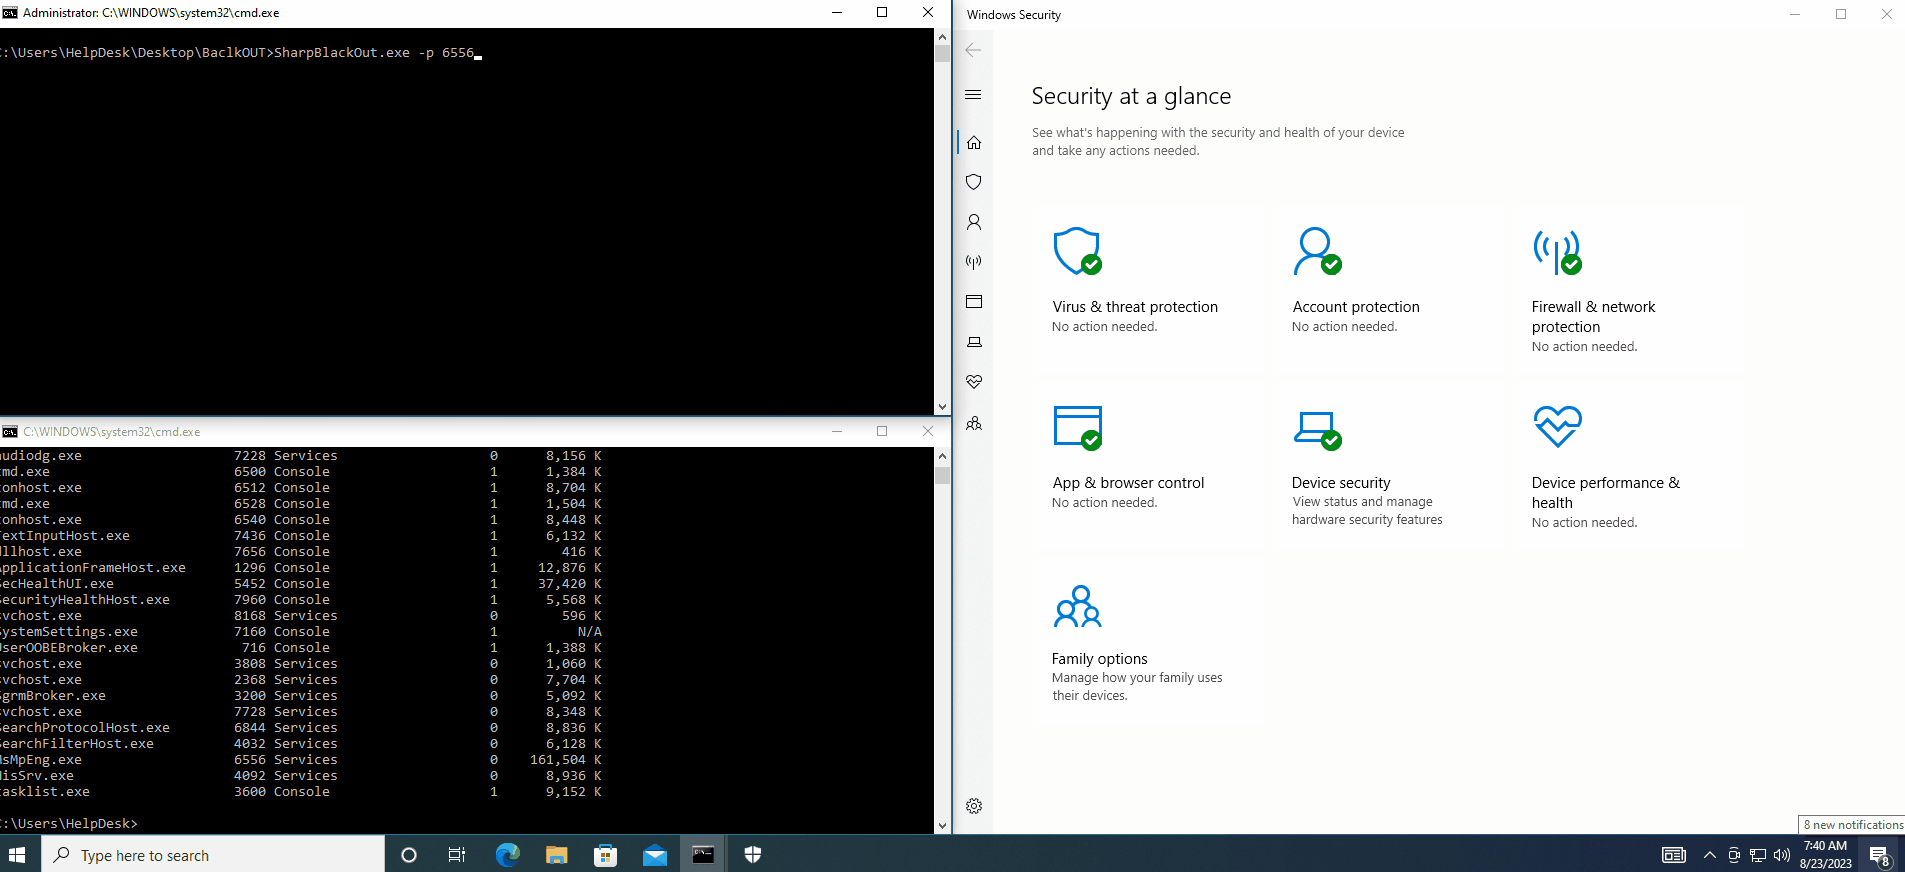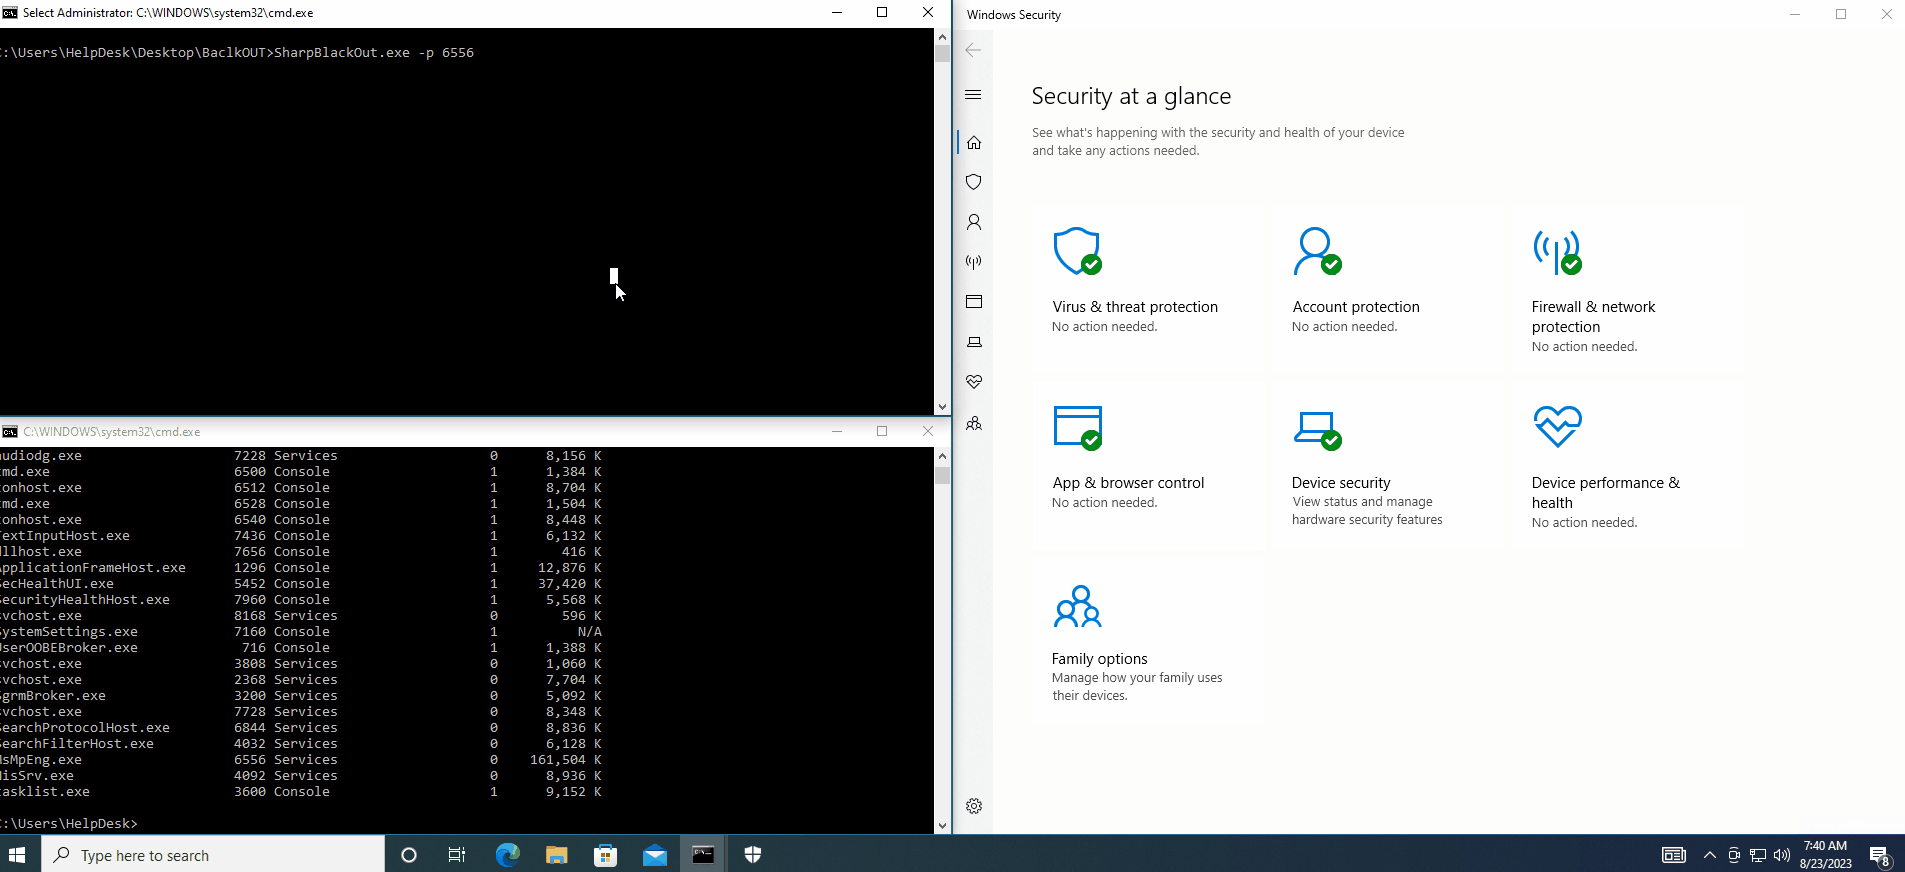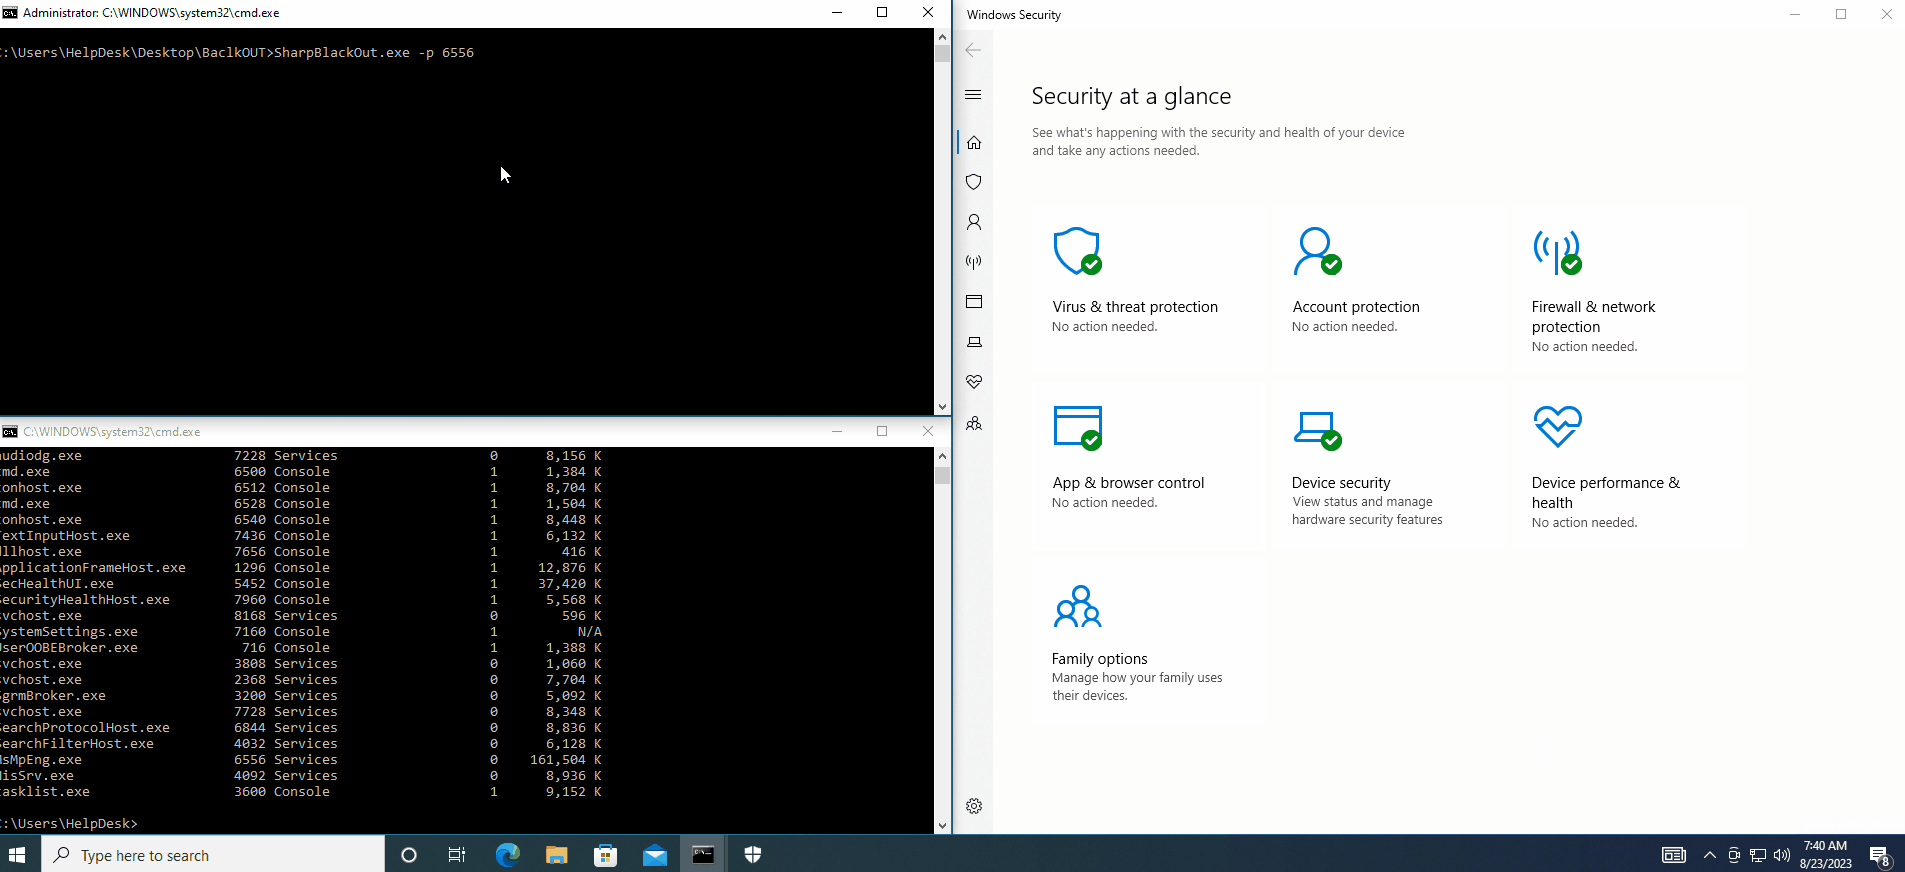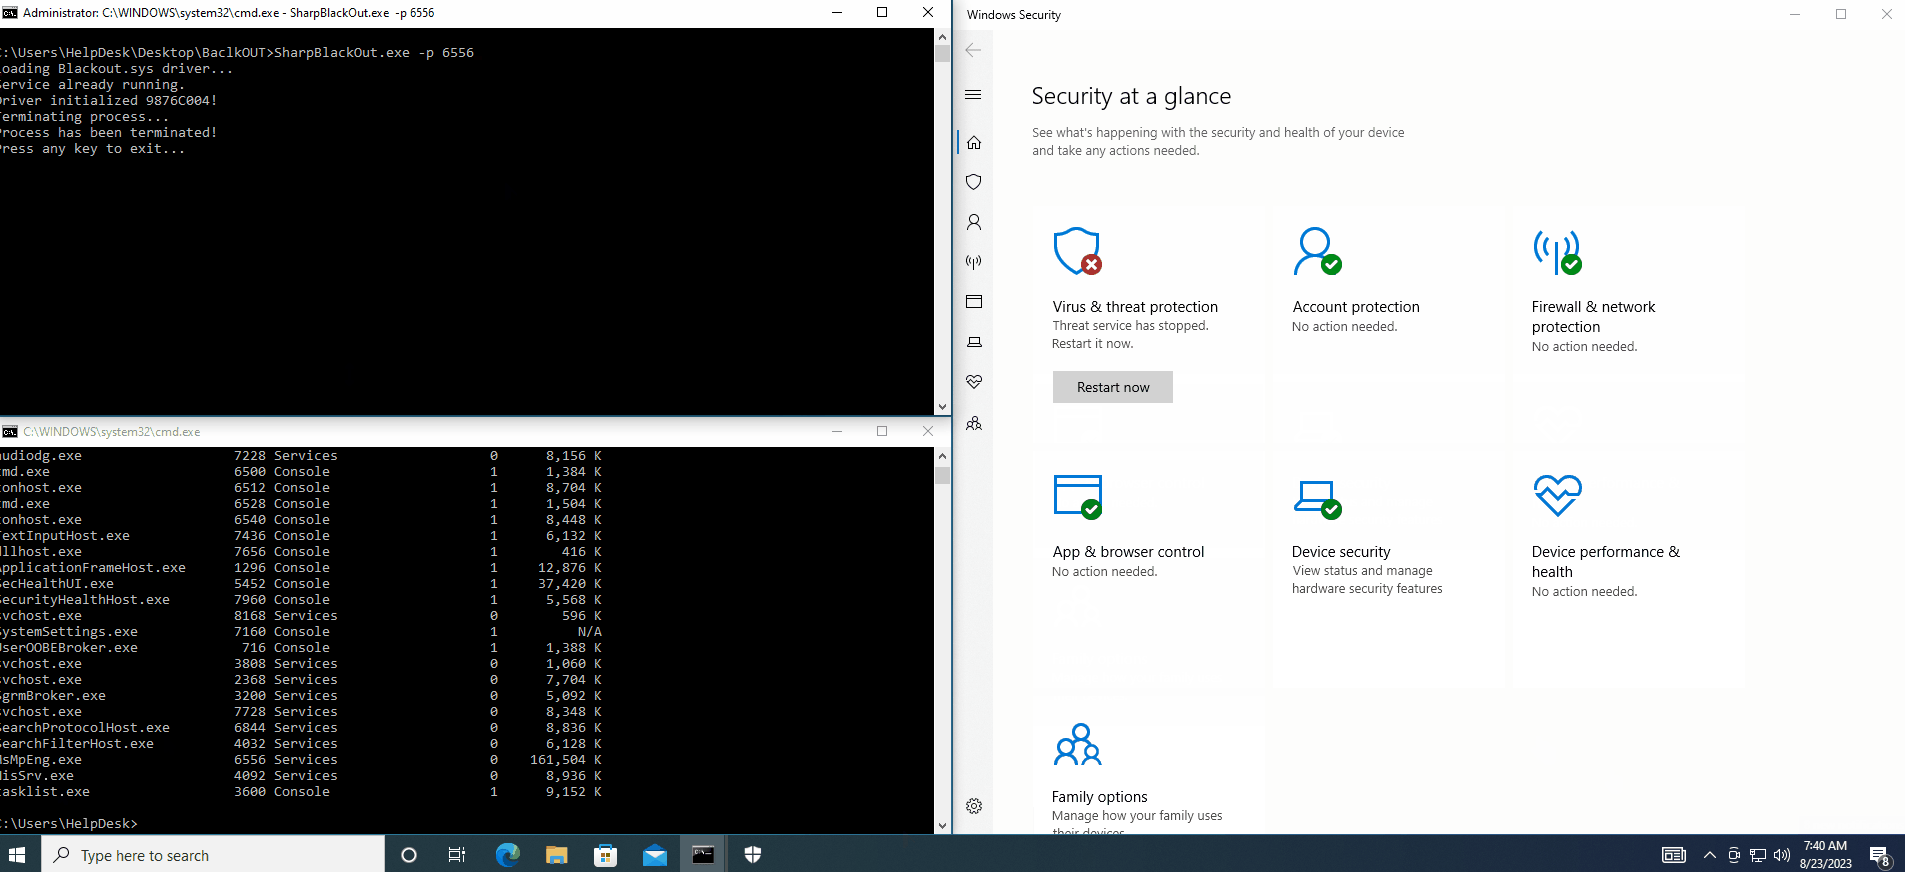 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 ricardojoserf/adduser-samr
Créez des administrateurs locaux sous Windows à l'aide de l'API SAMR. En C#, Crystal, Python, Rust, Golang, Nim et Deno (Javascript)
 threatexpress/threatbox
Plateforme d'attaque basée sur Ansible pour déployer et gérer un environnement standardisé de tests de pénétration Linux avec installation…