

whoami-project
 owerdogan/whoami-project
Whoami fournit une confidentialité et un anonymat améliorés pour les distributions Linux basées sur Debian et Arch.
defensive-toolsosint-social-engineeringids-ips-evasion+4
owerdogan/whoami-projectWhoami fournit une confidentialité et un anonymat améliorés pour les distributions Linux basées sur Debian et Arch.
 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
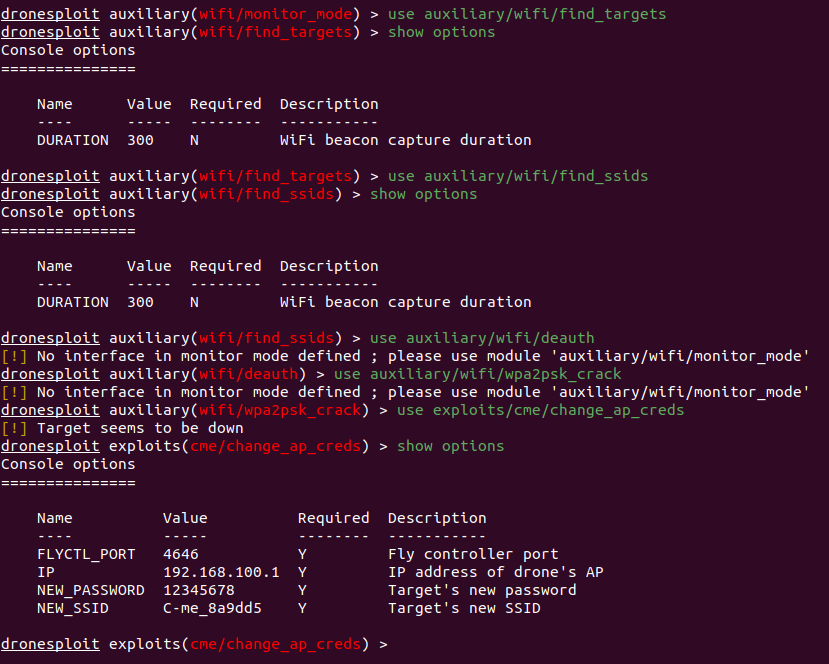 dronesploit/dronesploit
Framework console de style Metasploit pour le pentesting de drones commerciaux, proposant des exploits modulaires pour les attaques sans fil, la…
 forbiddenprogrammer/conti-pentester-guide-leak
Manuels de pentest divulgués donnés aux criminels du ransomware Conti
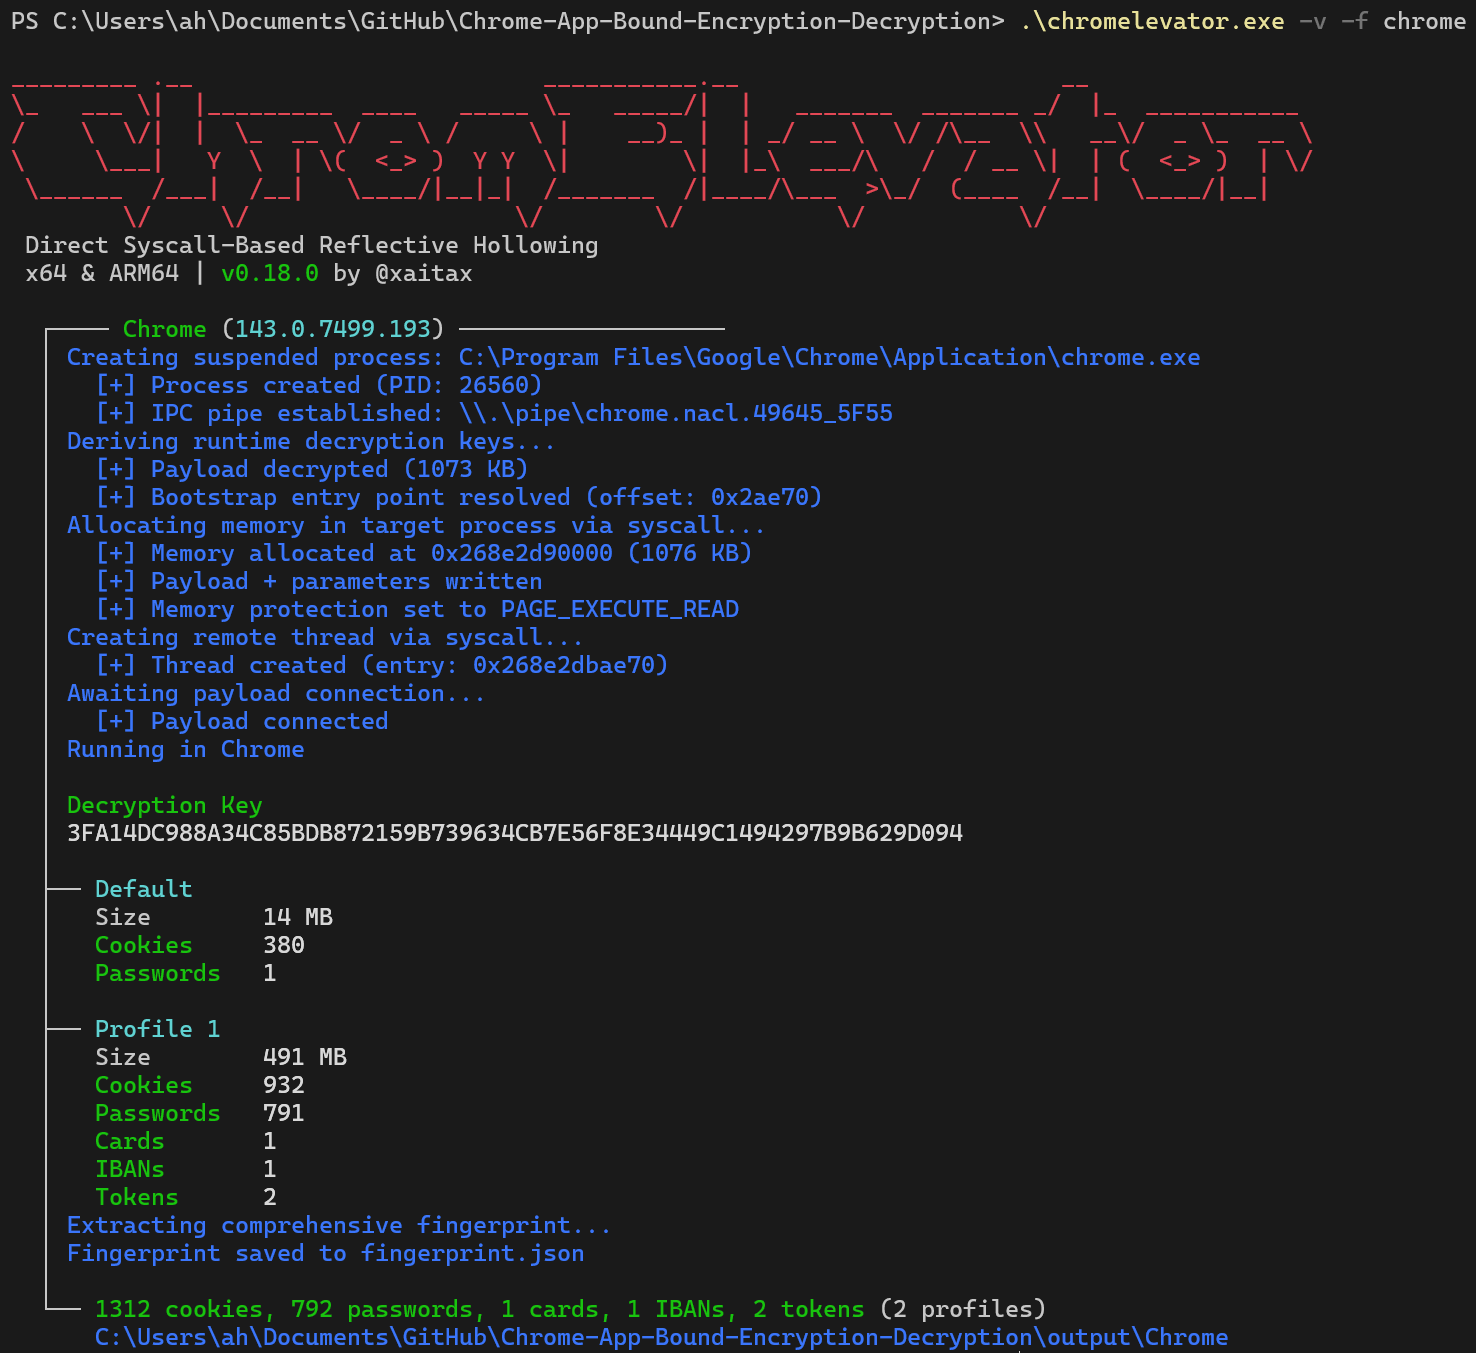 xaitax/chrome-app-bound-encryption-decryption
Contourner le chiffrement App-Bound de Chromium via le Process Hollowing réflexif basé sur des appels système directs. Extraire les cookies, mots de…
 redbyte1337/graphspy
Outil d'accès initial et de post-exploitation pour Entra ID et M365 avec une interface graphique basée sur navigateur
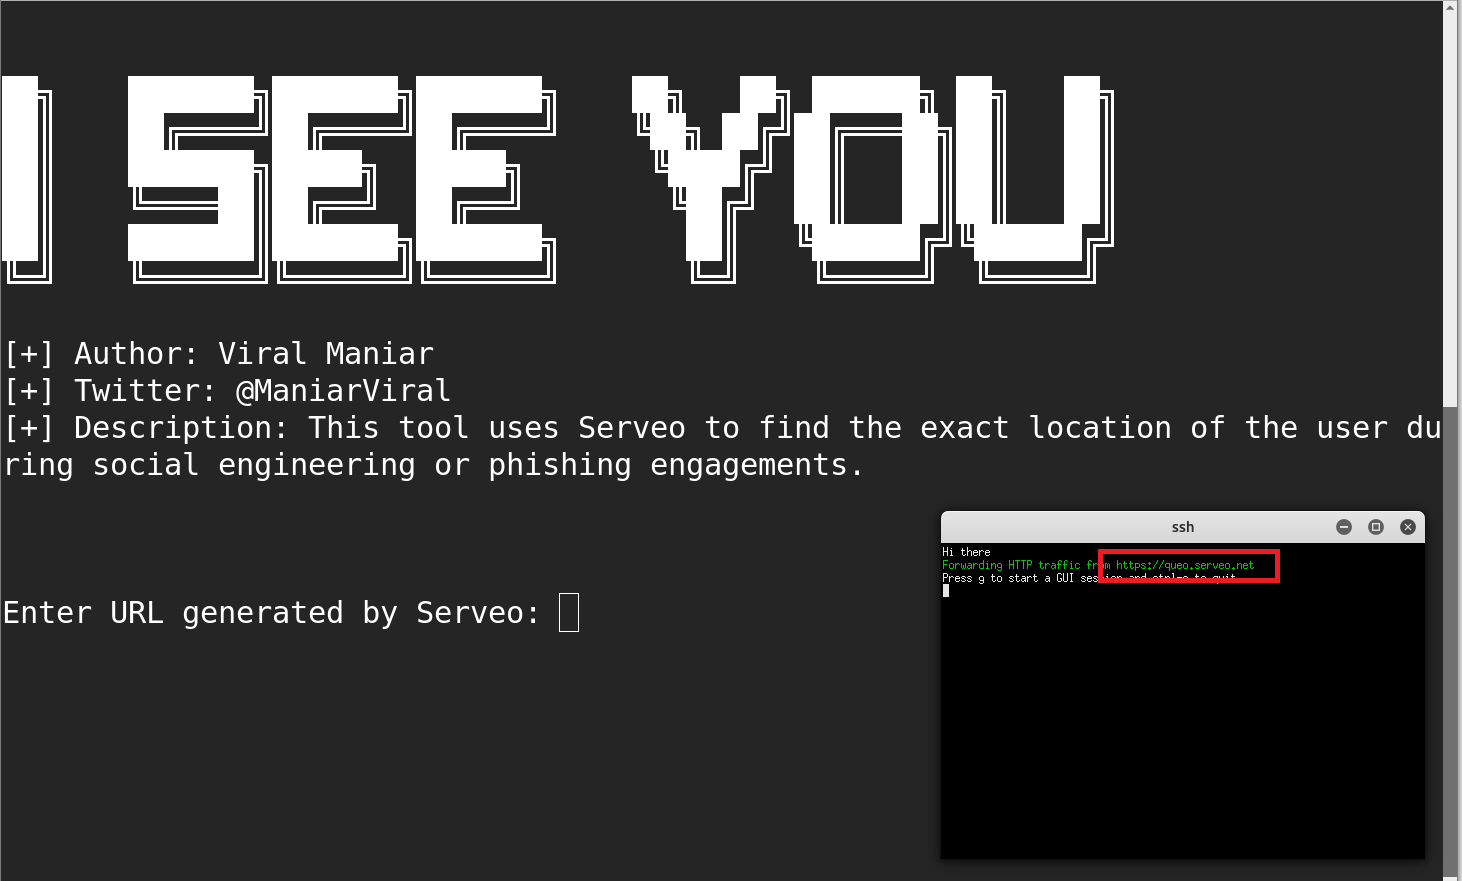 viralmaniar/i-see-you
ISeeYou est un outil Bash et JavaScript permettant de trouver la localisation exacte des utilisateurs lors d'engagements d'ingénierie sociale ou de…
 blackarrowsec/redteam-research
Collection de PoC et de techniques offensives utilisées par la BlackArrow Red Team
 joelgmsec/evilnovnc
Plateforme de phishing en temps réel qui contourne l’authentification à deux facteurs (2FA) via une session de navigateur noVNC en direct, capturant…
 uber-common/metta
Un outil de préparation à la sécurité de l'information pour effectuer des simulations adversaires.
 assetnote/nowafpls
Plugin Burp pour contourner les WAF grâce à l'insertion de données parasites
 syslifters/offsec-reporting
Outil de rapport d'examens et de laboratoires / de prise de notes pour Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA,…
 beigeworm/badusb-files-for-flipperzero
Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 chvancooten/follina.py
POC pour reproduire l'intégralité de la vulnérabilité RCE 'Follina' d'Office à des fins de test
 veracode-research/rogue-jndi
Un serveur LDAP malveillant pour les attaques par injection JNDI
 3xpl01tc0d3r/processinjection
Ce programme est conçu pour démontrer diverses techniques d'injection de processus.
 dirkjanm/mitm6
Exploite la configuration IPv6 par défaut de Windows pour usurper le DNS via DHCPv6, redirigeant le trafic de la victime en vue d'un relais…