Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
I-See-You — ISeeYou est un outil Bash et JavaScript permettant de trouver la localisation exacte des utilisateurs lors d'engagements d'ingénierie sociale ou de phishing. En utilisant les coordonnées de localisation exactes, un attaquant peut effectuer une reconnaissance préliminaire qui l'aidera à mener d'autres attaques ciblées. | Kitploit
Outils/GitHubGitHub/viralmaniar/i-see-you
OSINT (Renseignement de Sources Ouvertes)Outils de PhishingReconnaissanceCollecte d'InformationsHameçonnageIngénierie SocialeApprentissage et ÉducationRed Teaming

À propos

ISeeYou est un outil Bash et JavaScript permettant de trouver la localisation exacte des utilisateurs lors d'engagements d'ingénierie sociale ou de phishing. En utilisant les coordonnées de localisation exactes, un attaquant peut effectuer une reconnaissance préliminaire qui l'aidera à mener d'autres attaques ciblées.


GitHub
viralmaniar/i-see-you

I-See-You

Voir le dépôt
1.2k178117il y a 7 ansVérifié par Kitploit
Partager

I-See-You

ISeeYou est un outil Bash et Javascript pour trouver l'emplacement exact des utilisateurs lors d'engagements d'ingénierie sociale ou de phishing. En utilisant les coordonnées de localisation exactes, un attaquant peut effectuer une reconnaissance préliminaire qui l'aidera à réaliser d'autres attaques ciblées.

Note :

  • Cet outil ne nécessite aucun logiciel supplémentaire pour effectuer des attaques de phishing.
  • Les utilisateurs peuvent exposer leurs serveurs locaux à Internet et décoder les coordonnées de localisation en consultant le fichier journal.

Ce projet ne doit pas être utilisé à des fins illégales pour traquer des personnes ou pirater des systèmes sans autorisation. Il est strictement réservé à des fins éducatives et à l'expérimentation.

Toutes suggestions ou idées pour cet outil sont les bienvenues - tweetez-moi sur @ManiarViral
image

Comment installer ?

git clone https://github.com/Viralmaniar/I-See-You.git
cd I-See-You
chmod u+x ISeeYou.sh
./ISeeYou.sh

image

Captures d'écran

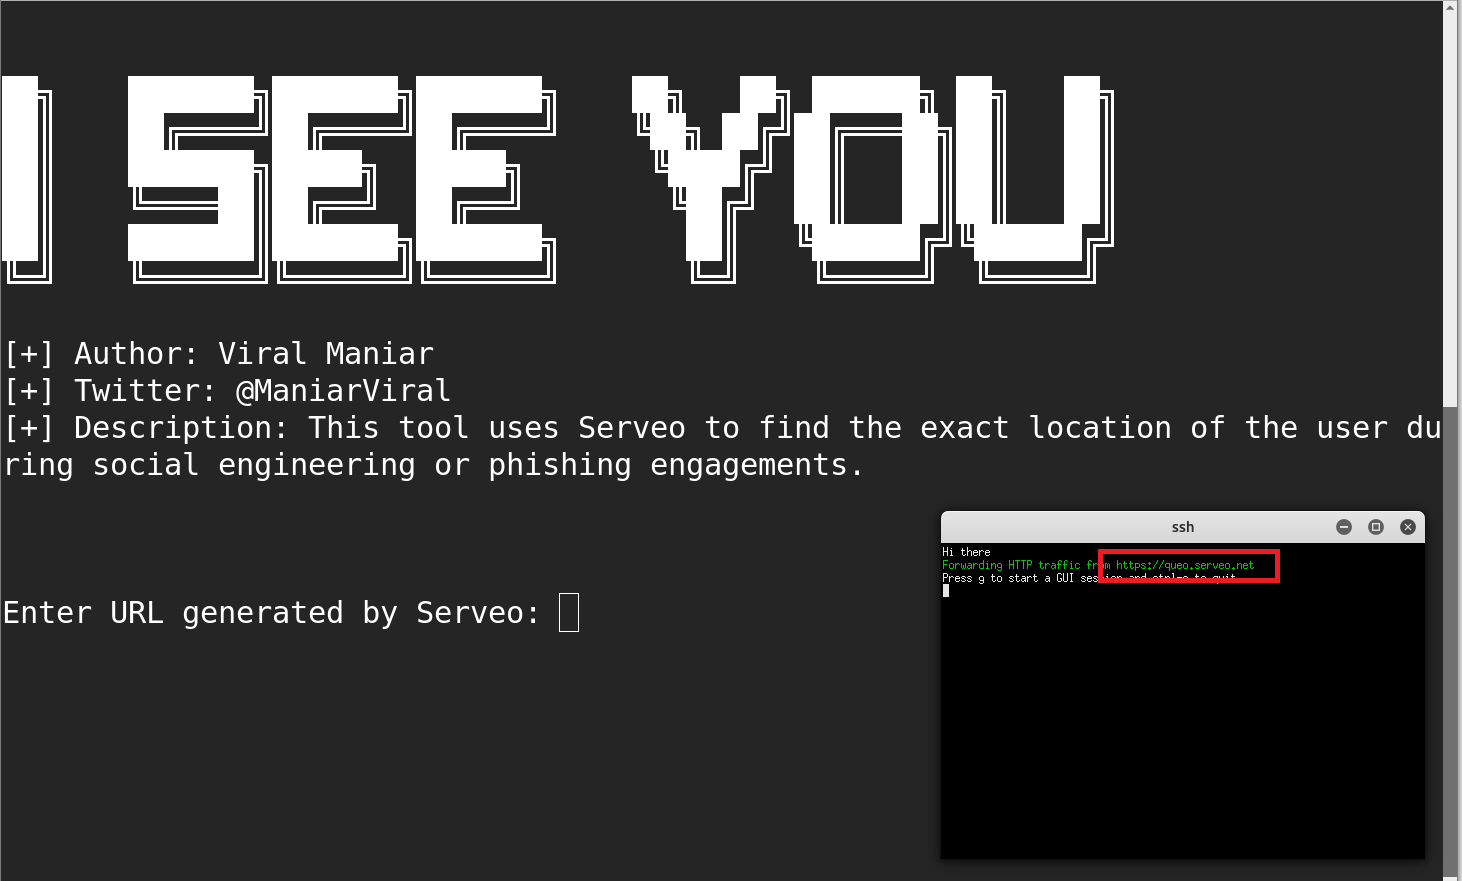
Une fois que ISeeYou.sh est exécuté, l'utilisateur voit l'écran ci-dessous :

image

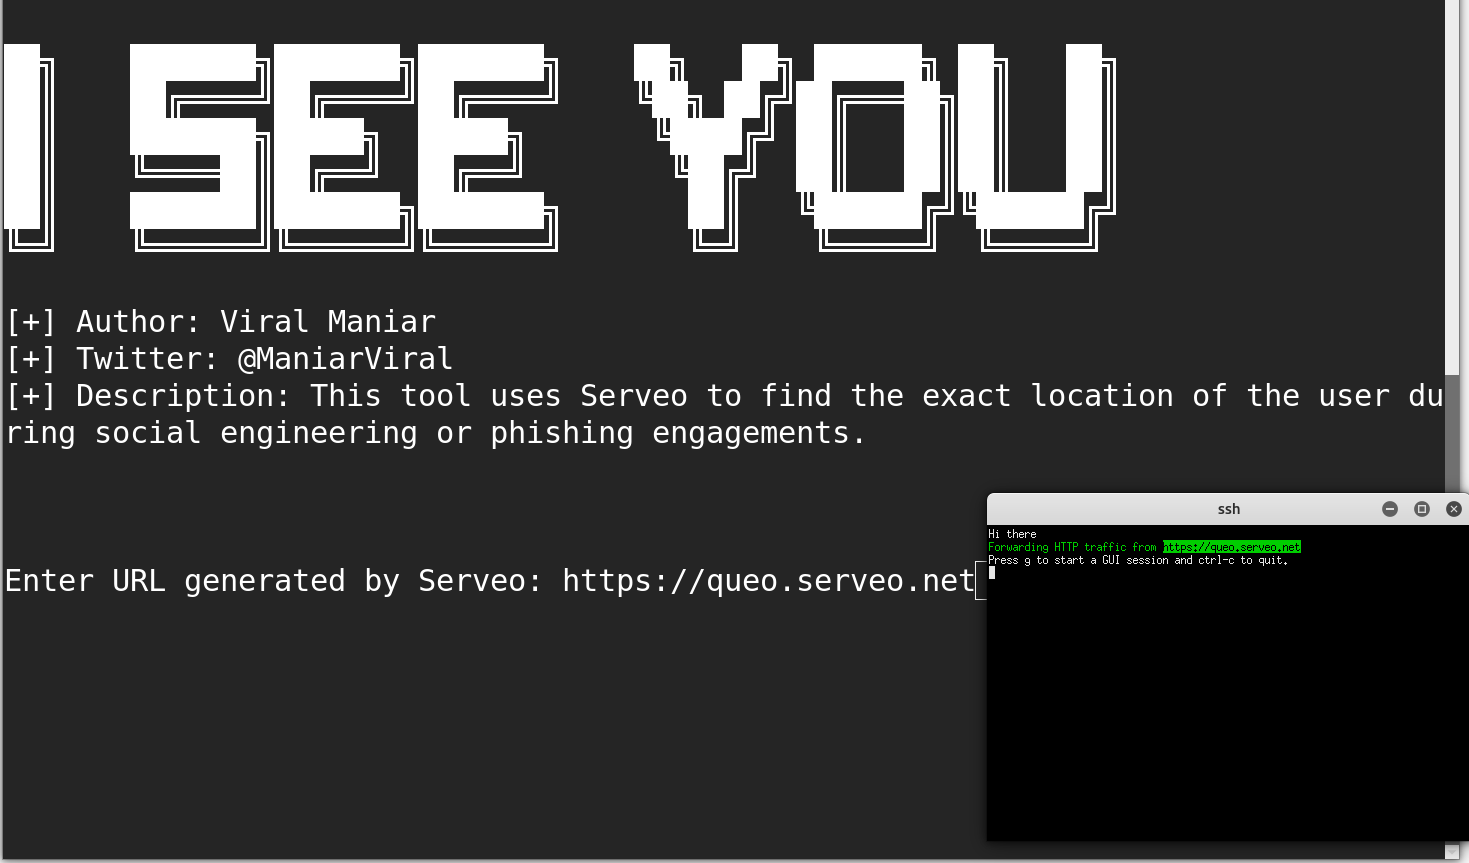
Saisissez l'URL surlignée sur l'écran principal là où il est demandé Enter the URL generated by Serveo et appuyez sur Enter :
image

Cette URL est générée aléatoirement pour différents utilisateurs. Cependant, ce sera un sous-domaine du domaine serveo.net. Envoyez cette URL à votre victime dans le cadre de la campagne de phishing par email ou tout autre moyen. La victime verra le site comme ci-dessous :

image

Remarque : Vous pouvez faire preuve de créativité et modifier l'apparence de la page selon vos besoins.

Une fois que les utilisateurs ciblés autorisent la permission de localisation, l'utilisateur malveillant reçoit l'emplacement exact de la victime sur l'écran de suivi. Ces nombres sont longitude and latitude de l'utilisateur.

image

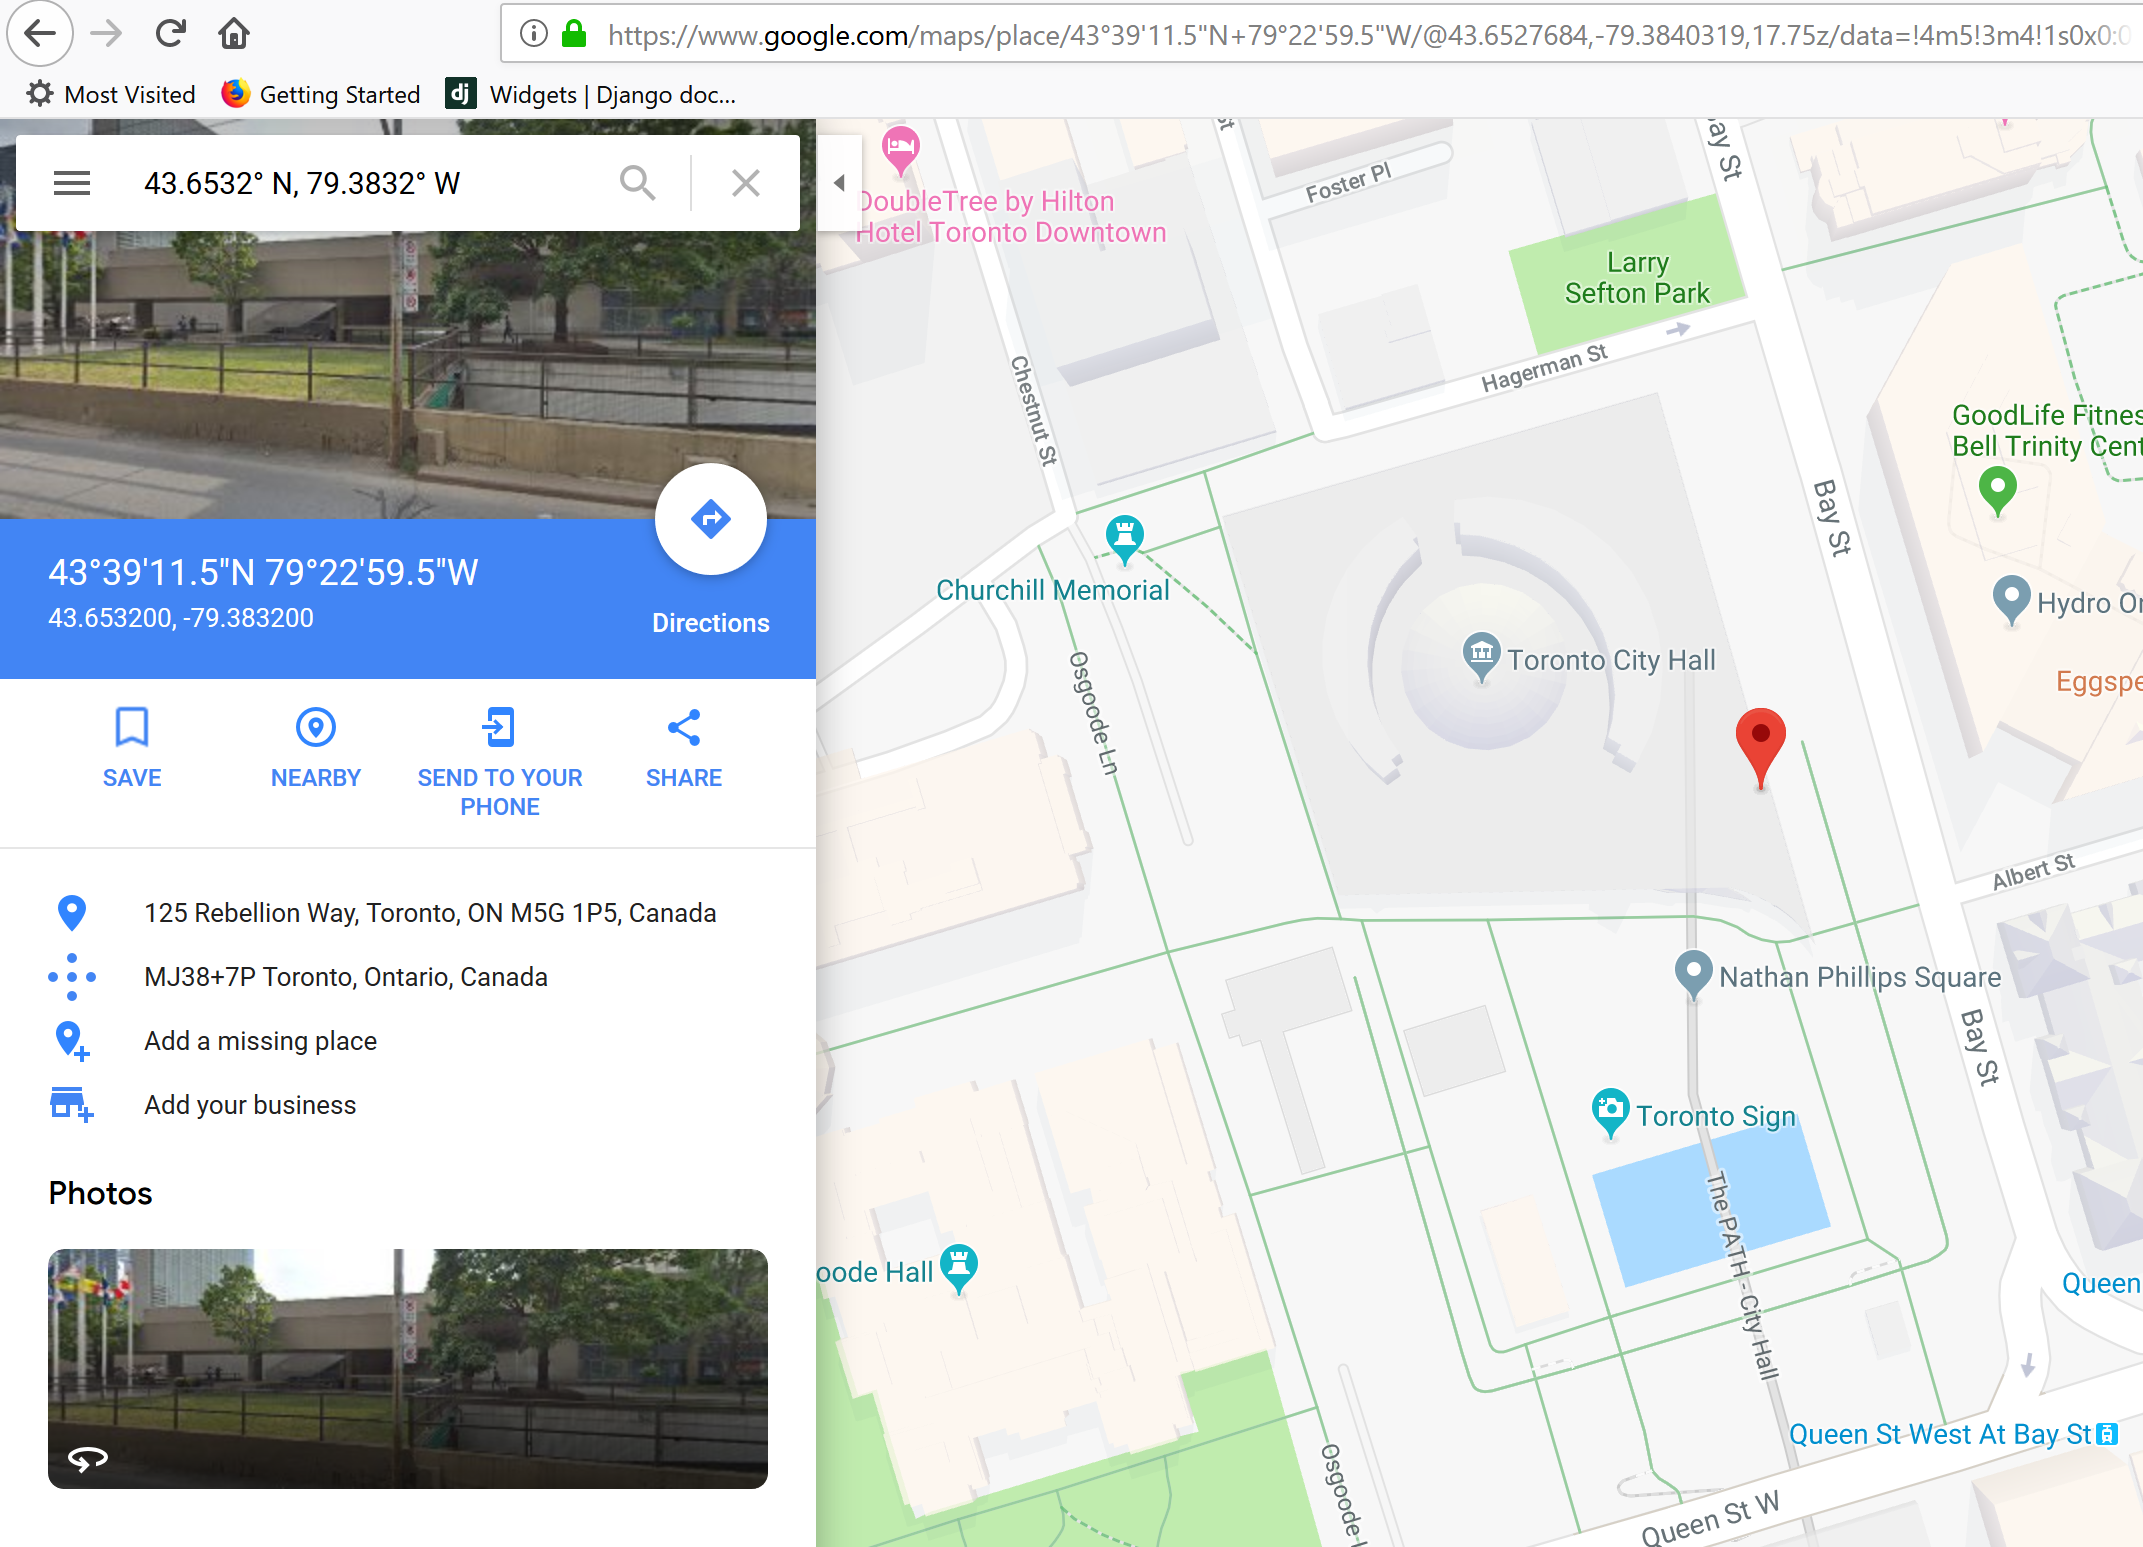
En utilisant https://maps.google.com, vous pouvez convertir longitude and latitude en un emplacement exact :
image

Copie des nombres de longitude et latitude depuis les écrans Xterm

Pour copier entre xterm et d'autres programmes - Cela permettrait à l'utilisateur de sélectionner des nombres à copier dans le presse-papiers.

  1. Ajoutez au fichier ~/.Xresources (ou créez-le)
XTerm*selectToClipboard: true
  1. Exécutez ensuite la commande :
xrdb -merge ~/.Xresources
  1. Redémarrez xterm.

Questions ?

Twitter : https://twitter.com/maniarviral
LinkedIn : https://au.linkedin.com/in/viralmaniar

Contribution et Licence

Licence Creative Commons
Ce travail est sous licence Creative Commons Attribution 4.0 International.
Vous voulez contribuer ? Merci de forker le projet et de soumettre une pull request.

Toutes suggestions ou idées pour cet outil sont les bienvenues - tweetez-moi sur @ManiarViral

Remerciements

Remerciements spéciaux à cryptomarauder alias voidengineer

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





