

evilqr
 kgretzky/evilqr
Preuve de concept pour démontrer les attaques de phishing par échange dynamique de QR codes en pratique.
phishing-toolsweb-application-exploitationphishing+4
382
kgretzky/evilqrPreuve de concept pour démontrer les attaques de phishing par échange dynamique de QR codes en pratique.
 wavvs/nanorobeus
Fichier COFF (BOF) pour la gestion des tickets Kerberos.
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 xaff-xaff/kernel-process-hollowing
# POC de hollowing de processus pour rootkit en mode noyau Windows x64.
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 mgeeky/penetration-testing-tools
Une collection de plus de 170+ outils, scripts, antisèches et autres butins que j'ai développés au fil des années pour des audits de Red…
 calfcrusher/maccaronic2
Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…
 yzddmr6/java-shellcode-loader
# Chargeur de Shellcode basé sur Java
 mgeeky/sharpwebserver
Serveur HTTP & WebDAV simple en C# orienté Red Team avec fonctionnalité de capture de hachages Net-NTLM
 signorrayan/redteam_toolkit
Red Team Toolkit est une application Web Django offensive open-source qui regroupe les outils offensifs utiles utilisés dans le red-teaming.
 zeromemoryex/terminator
Reproduire la technique de Spyboy pour terminer tous les processus EDR/XDR/AV
 wkl-sec/dcomhijack
Mouvement latéral à l'aide de DCOM et du détournement de DLL
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
 namazso/magicsigner
Signtool pour certificats expirés
 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…
 persistent-security/hermes-the-messenger
Un PoC pour obtenir une persistance via les notifications push sur Windows
 octoberfest7/dropspawn_bof
BOF CobaltStrike pour générer des Beacons par détournement de répertoire d'application DLL.
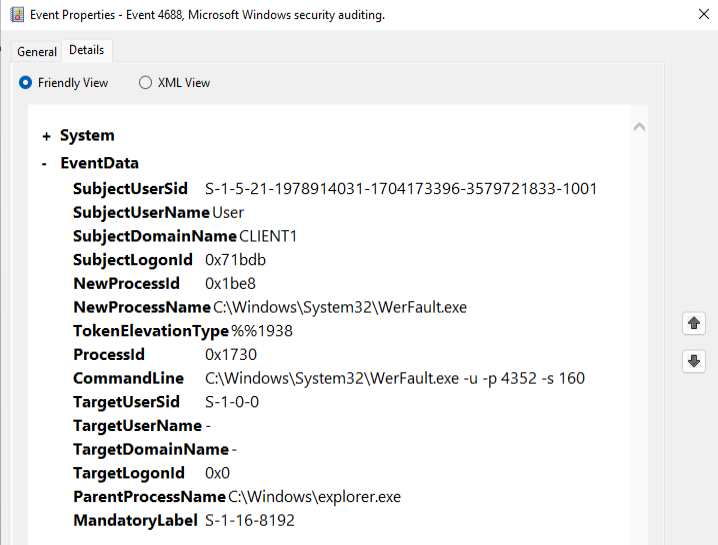 gmh5225/cs-dropspawn_bof
CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL