

UnhookingPatch
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
ids-ips-evasionpost-exploitationred-teaming+2
309
saadahla/unhookingpatchContourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 saadahla/heapcrypt
Chiffrer le tas (heap) pendant le sommeil en hookant et en modifiant Sleep avec notre propre sleep qui chiffre le tas
 saadahla/d1rkldr
Chargeur de shellcode avec implémentation de syscall dynamique indirect, shellcode au format MAC, résolution d'API depuis le PEB, appel syscall et…
 saadahla/shellcode-hide
Ce dépôt contient : un simple Loader de shellcode, des encodeurs (base64 - personnalisé - UUID - IPv4 - MAC), des chiffreurs (AES), un Loader sans…
 saadahla/ntdllreflection
Contourner les hooks EDR en espace utilisateur en chargeant une ntdll réflective en mémoire à partir d'un serveur distant en fonction du Windows…
 fin3ss3g0d/secretsdump.py
Version améliorée de secretsdump.py d'Impacket. Ajoute le multi-threading et accepte un fichier d'entrée contenant une liste d'hôtes cibles pour…
 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload qui fonctionne sur Windows 11
 m3f157o/combine_harvester
Dump en mémoire en Rust
 retrospected/purplekeep
Fournissant des pipelines Azure pour créer une infrastructure et exécuter des tests Atomic.
 mrh0wl/cloudmare
Traqueur d'IP réelles pour Cloudflare, Sucuri, Incapsula.
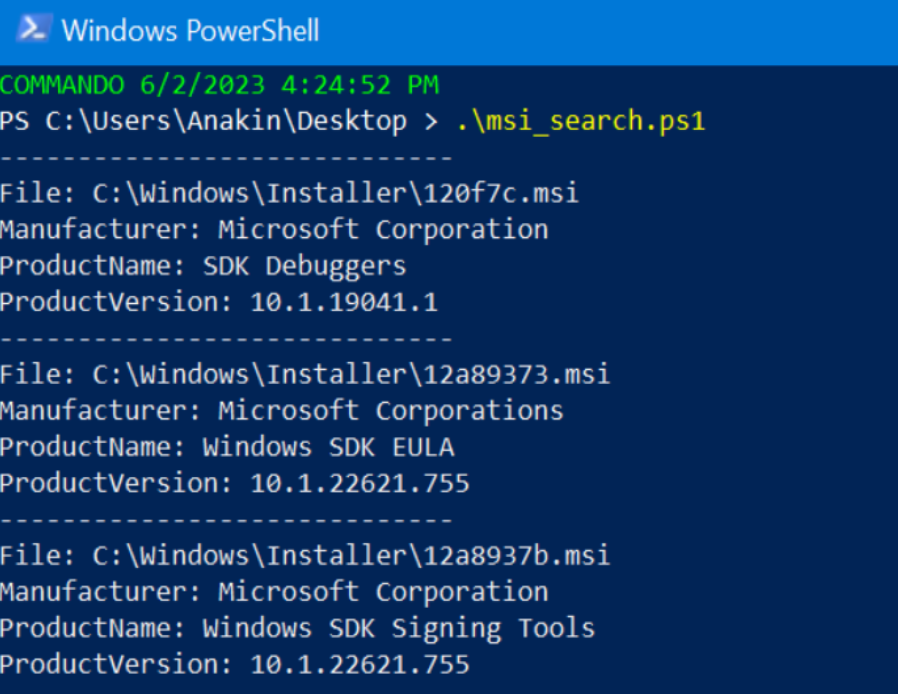 mandiant/msi-search
Identifie les paquets MSI Windows Installer mis en cache et récupère les fichiers correspondants pour étudier les vulnérabilités d'élévation de…
 dec0ne/hwsyscalls
HWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
 joelgmsec/invoke-dnsteal
Exfiltrateur de données DNS qui envoie des charges utiles via UDP/TCP avec une taille de requête configurable, un délai aléatoire et des domaines…
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE authentifié
 its-a-feature/bifrost
Bibliothèque Objective-C et console pour interagir avec les API Heimdal pour Kerberos sous macOS
 mr-un1k0d3r/scshell
Outil de mouvement latéral sans fichier qui utilise ChangeServiceConfigA pour exécuter une commande
 tothi/servicedetector
Détecter si un service est installé (à l'aveugle) et/ou en cours d'exécution (s'il expose des tubes nommés) sur une machine distante sans utiliser de…
 helixo32/nimblackout
Tuez AV/EDR en exploitant l'attaque BYOVD