

SharpCovertTube
 ricardojoserf/sharpcoverttube
YouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube
encryption-decryption-toolspayload-generationpersistence-mechanisms+4
102
ricardojoserf/sharpcoverttubeYouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube
 wavestone-cdt/edrsandblast
Arme des pilotes signés vulnérables pour contourner les rappels noyau de l'EDR, les rappels d'objets, le fournisseur ETW TI et les hooks en espace…
 geeoon/dns-tunnel-keylogger
Serveur et client de keylogging qui utilisent le tunneling/exfiltration DNS pour transmettre les frappes au clavier à travers les pare-feux.
 i-am-jakoby/powershell-for-hackers
Ce dépôt est une collection de fonctions powershell que tout hacker devrait connaître.
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 sensity-ai/dot
Boîte à outils deepfake en temps réel pour les tests d'intrusion des systèmes de vérification d'identité et de visioconférence. Prend en charge…
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
 es3n1n/no-defender
Une façon légèrement plus amusante de désactiver Windows Defender + le pare-feu. (via l'API WSC)
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 alteredsecurity/disable-tamperprotection
Un POC pour désactiver TamperProtection et d'autres composants Defender / MDE
 ffffffff0x/1earn
Cadre de connaissances en sécurité maintenu par l'équipe ffffffff0x, dont le contenu inclut, sans s'y limiter : sécurité web, sécurité des systèmes…
 secureworks/whiskeysamlandfriends
Framework basé sur Python pour générer des tokens Golden SAML, des tickets Kerberos et des jetons d'accès Azure afin d'exploiter les systèmes…
 xiaolichan/redcaddy
C2 redirector basé sur caddy
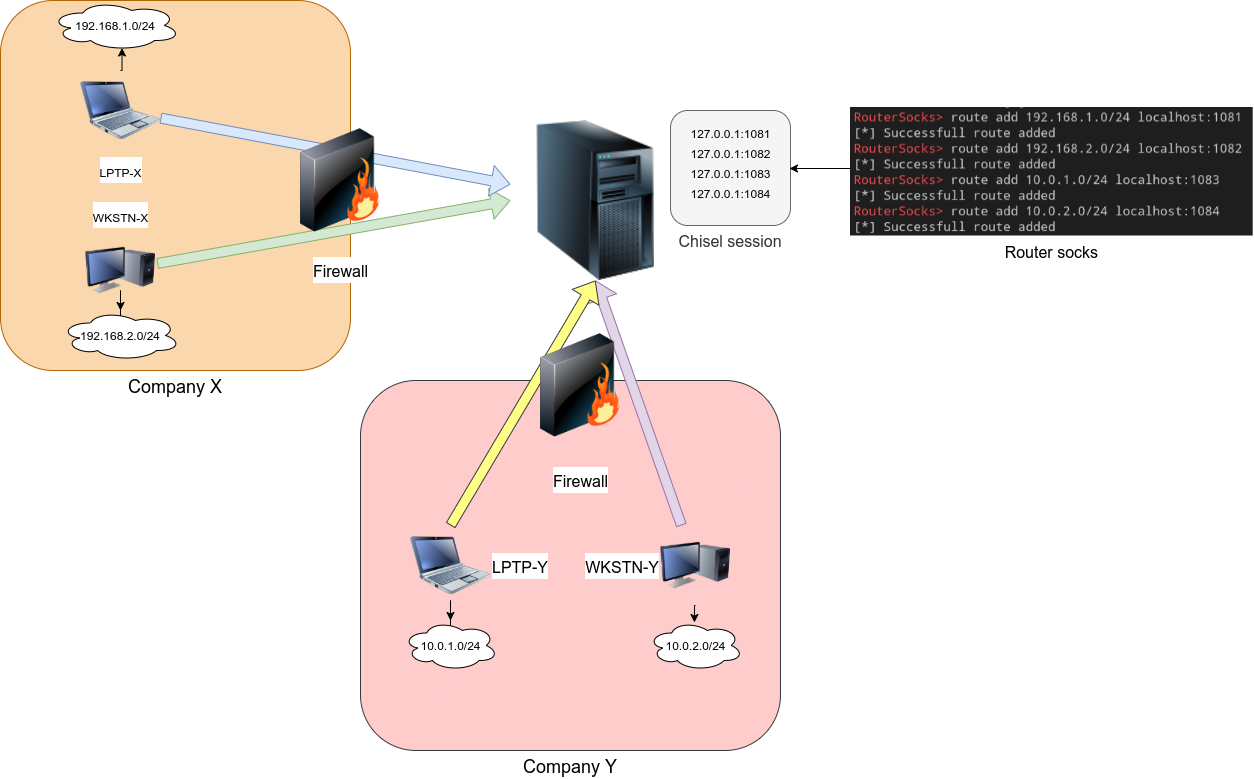 nodauf/go-routersocks
Routeur socks. Un port socks pour tous les autres.
 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 cybersectroll/trolldump
Injecte des DLL managées x64 dans des processus GUI via SetWindowsHook, avec un exécuteur de charge utile modulaire en C# et un POC de dump LSASS…
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET