

rasp
 ostorlab/rasp
Intègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs,…
android-securitydefensive-toolsios-security+6
4
ostorlab/raspIntègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs,…
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 lanzer-tree/ras-eval
Benchmark harness that evaluates LLM agent tool-calling security under long-horizon tasks, generating prompt-injection and tool-poisoning attacks and…
 peass-ng/peass-ng
PEASS - Suite de scripts impressionnants pour l'escalade de privilèges (avec couleurs)
 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet…
 praetorian-inc/titus
Scanner de secrets haute performance. Interface en ligne de commande, bibliothèque Go, extension Burp Suite et extension Chrome. 487 règles de…
 praetorian-inc/brutus
Outil de test d'identifiants rapide et sans dépendances en Go. Force brute sur SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB et plus de 20 protocoles.…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 leebaird/engagement-mgr
Engagement Manager est une application web pour le suivi des engagements en sécurité offensive. Elle dispose d'une interface moderne, construite avec…
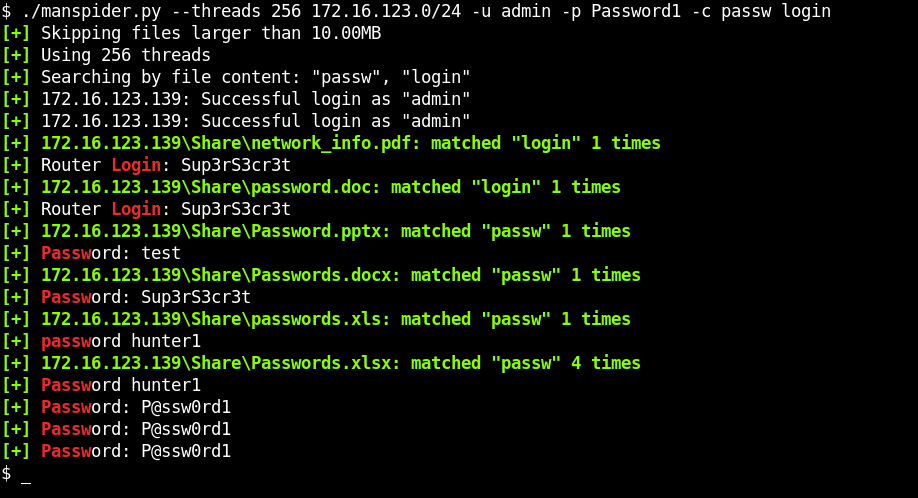 blacklanternsecurity/manspider
Analysez l'ensemble des réseaux à la recherche de fichiers intéressants se trouvant sur des partages SMB. Recherchez par nom de fichier ou contenu -…
 idoka/awesome-canbus
:articulated_lorry: Awesome — outils, matériel et ressources CAN bus pour les chercheurs en cybersécurité, les rétro-ingénieurs et les passionnés…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 datadog/threatest
CLI et framework Go pour les tests de bout en bout des règles de détection des menaces. Déclenche des techniques d'attaque et vérifie les alertes…
 halildeniz/vanguardhttp
Suite de bureau multiplateforme haute performance pour le sondage HTTP et l'empreinte approfondie, construite avec Go et Wails v2. Elle propose le…
 synacktiv/bbs
bbs est un routeur pour proxys SOCKS et HTTP. Il expose un service SOCKS5 (ou HTTP CONNECT) et transmet les requêtes entrantes à des proxys ou à des…
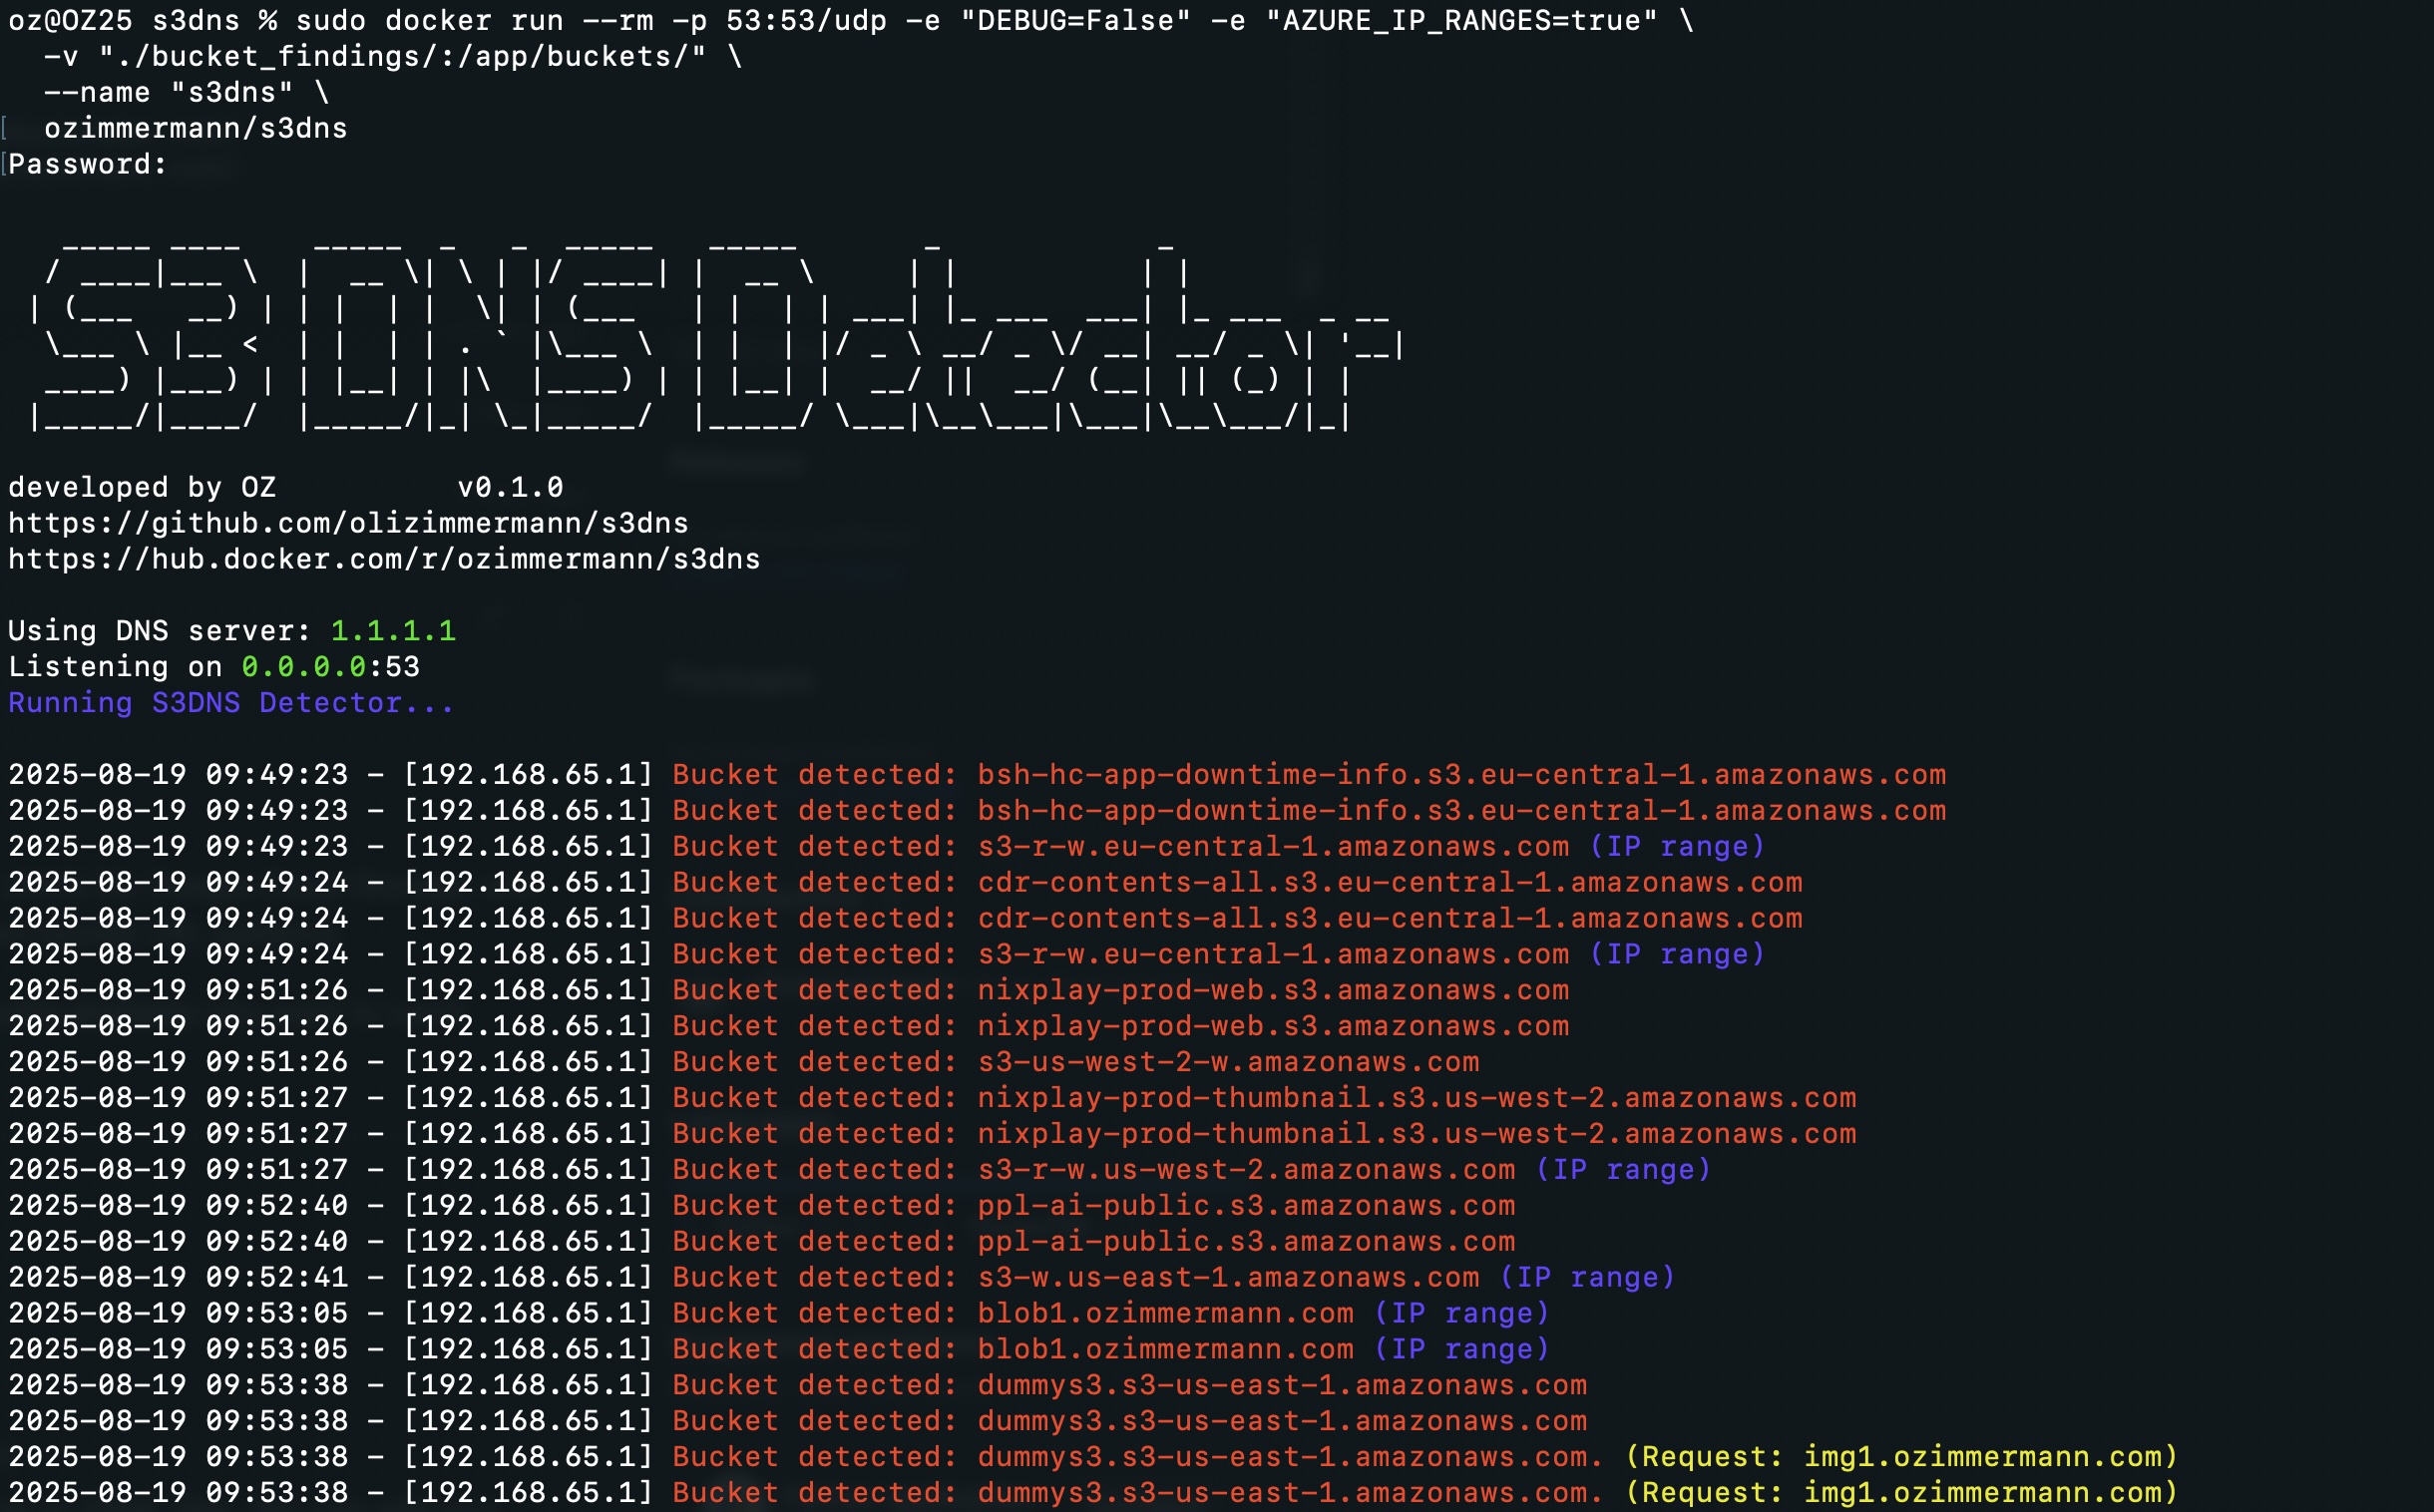 olizimmermann/s3dns
Serveur DNS passif qui détecte les buckets de stockage cloud exposés (AWS S3, GCP, Azure) en résolvant les requêtes DNS, en traçant les chaînes…
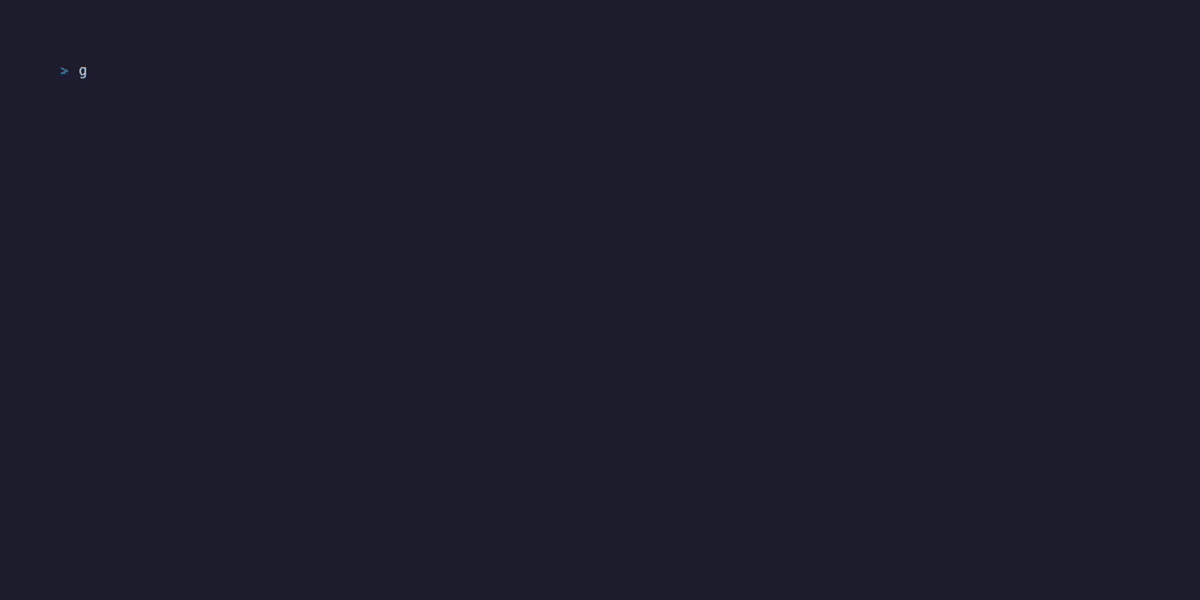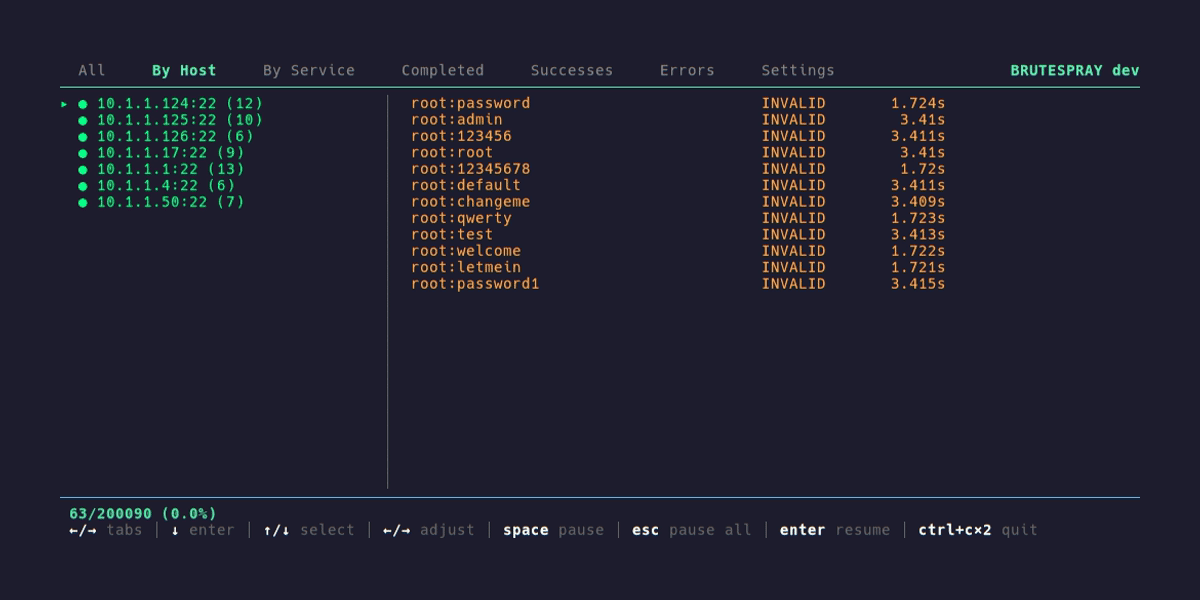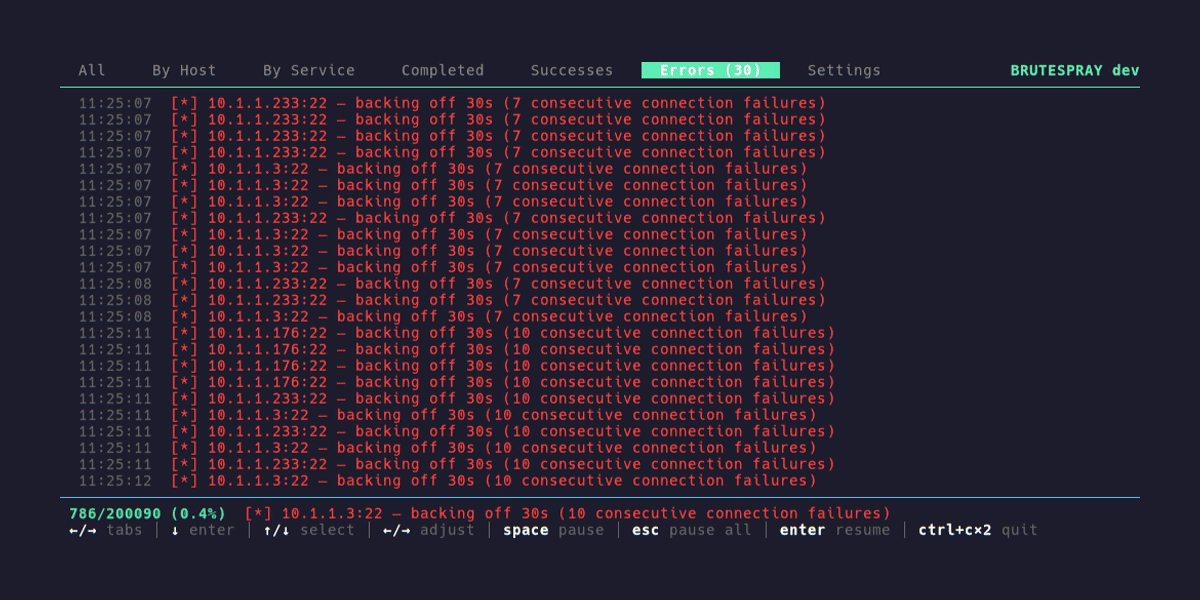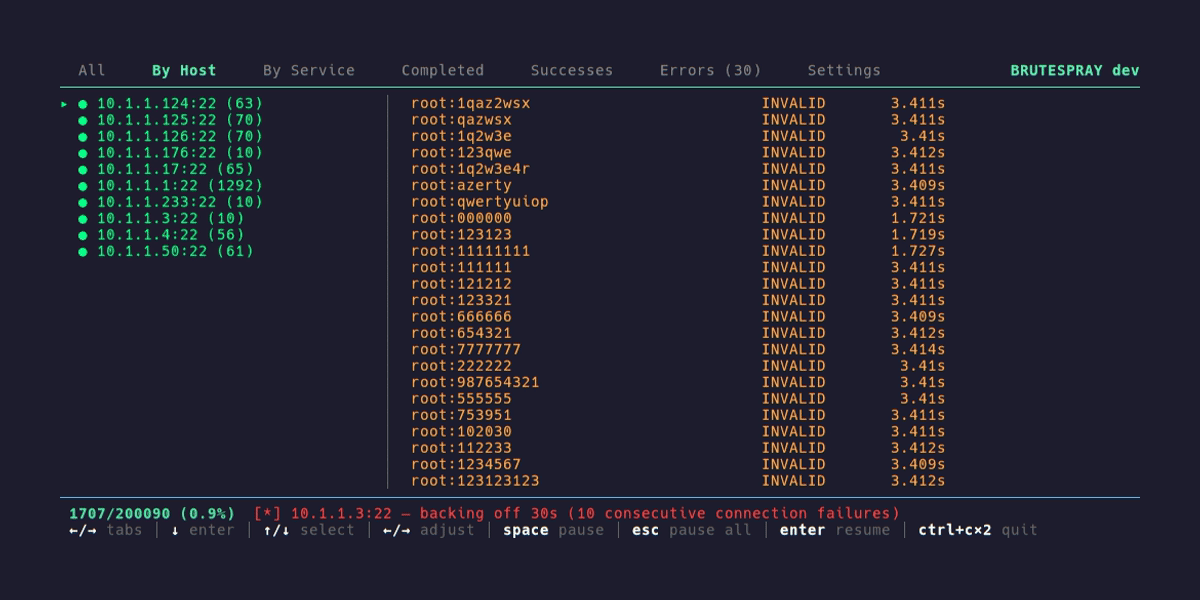 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…
 projectdiscovery/nuclei-burp-plugin
Plugin Burp Suite pour générer et exécuter des modèles de vulnérabilité Nuclei directement à partir de requêtes et réponses HTTP, avec…