

amber
 egebalci/amber
Packer PE réflexif.
encryption-decryption-toolspayload-generationexploitation+6
1.4kil y a 2 ans
egebalci/amberPacker PE réflexif.
 tylous/limelighter
Un outil pour générer de faux certificats de signature de code ou signer de vrais certificats.
 bitwise-01/loki
Outil d'accès à distance
 sighook/pixload
Outils de création/injection de payloads dans les images
 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
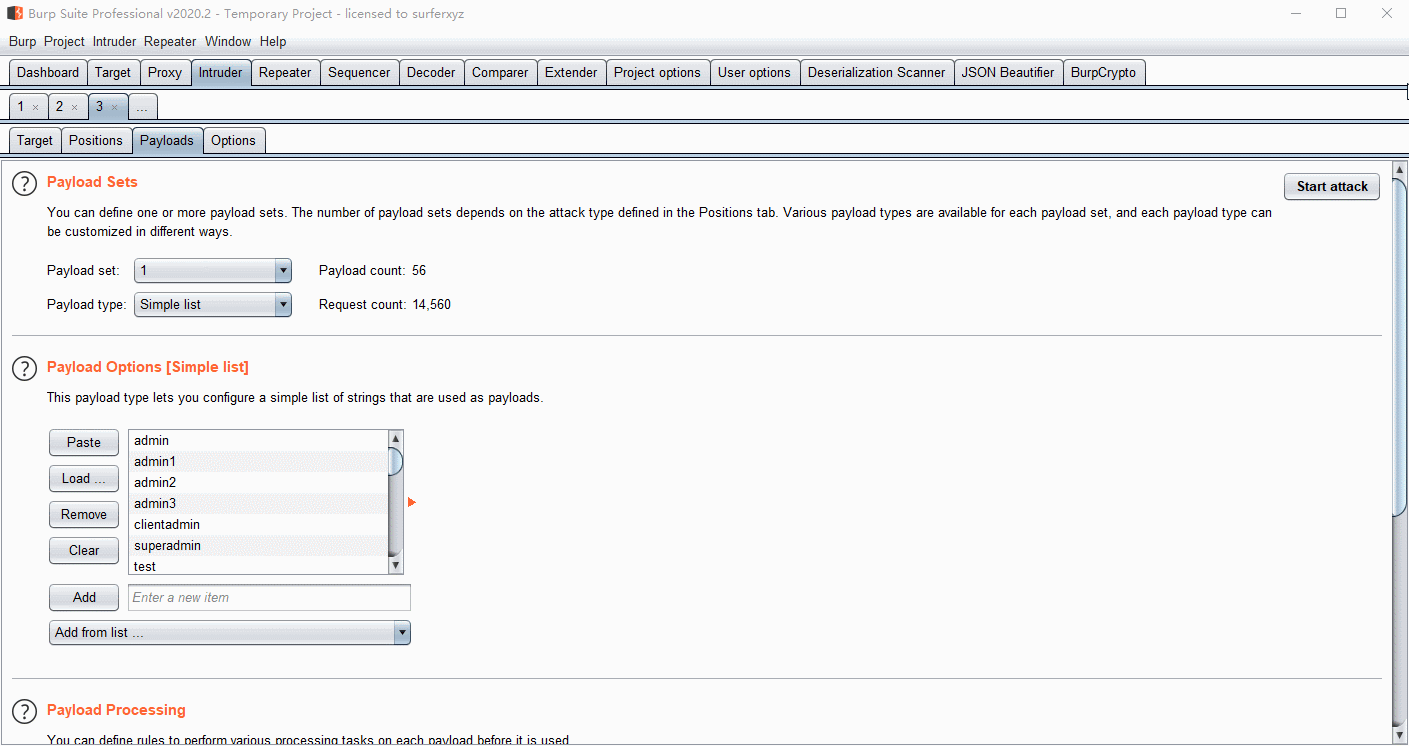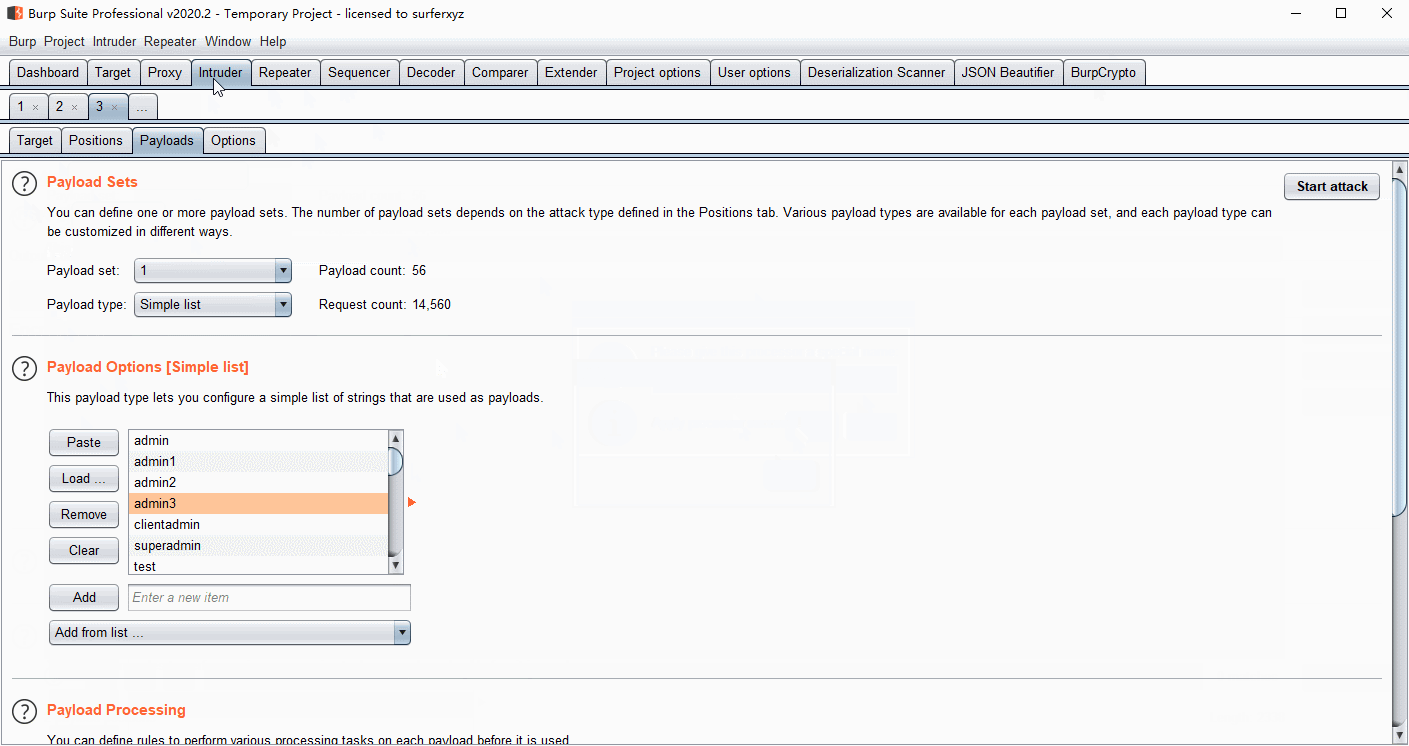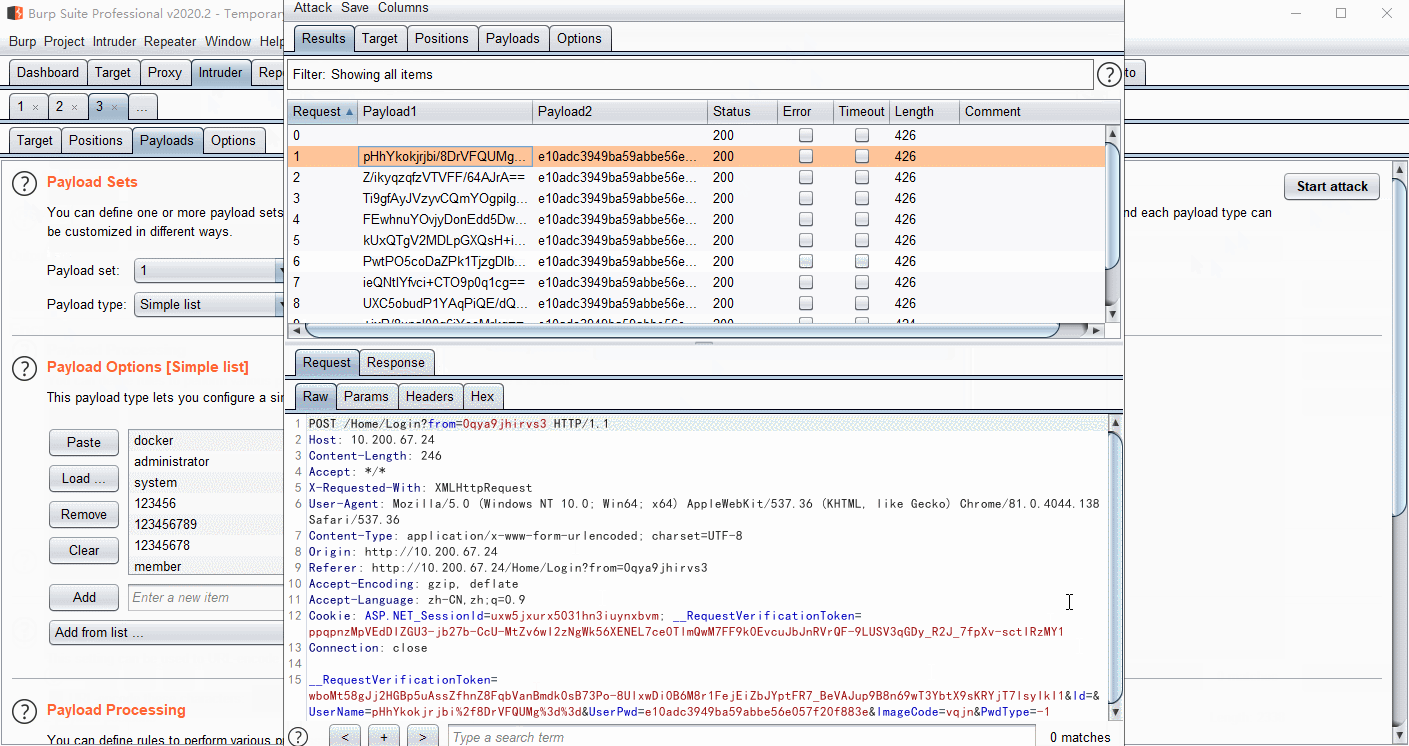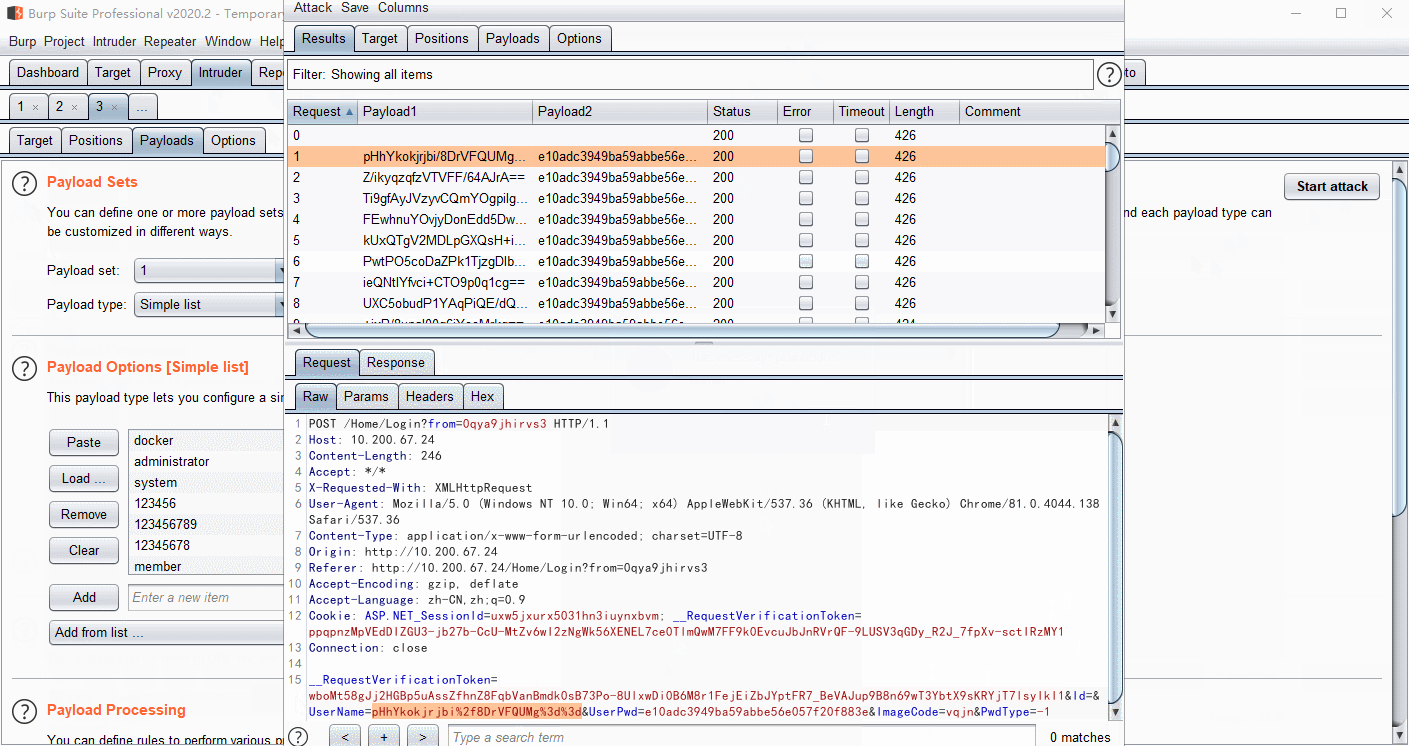 whwlsfb/burpcrypto
Plugin BurpSuite pour chiffrer les charges utiles avec AES, RSA, DES ou du code JS personnalisé, permettant le déchiffrement automatisé du trafic…
 screetsec/vegile
Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session…
 0xsp-srd/mortar
technique d'évasion pour contrer et détourner la détection et la prévention des produits de sécurité (AV/EDR/XDR)
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell
 synacktiv/php_filter_chain_generator
CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…
 hasherezade/exe_to_dll
Convertit un EXE en DLL
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 blackarch/webshells
Divers webshells. Nous acceptons les pull requests pour des ajouts à cette collection.
 frkngksl/shoggoth
Crypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
 deimosc2/deimosc2
DeimosC2 est un framework de commande et contrôle en Golang pour la post-exploitation.
 codingranjith/hackingtoolkit
Outil de hacking tout-en-un pour les hackers, les testeurs d'intrusion et la cybersécurité. Nouvelle version, de débutant à avancé. Cet outil est…
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…