
react2shell-scanner
 assetnote/react2shell-scanner
Mécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
vulnerability-scannerspayload-generationexploitation+3
2.5k
assetnote/react2shell-scannerMécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 miscusi-peek/cheatengine-mcp-bridge
Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
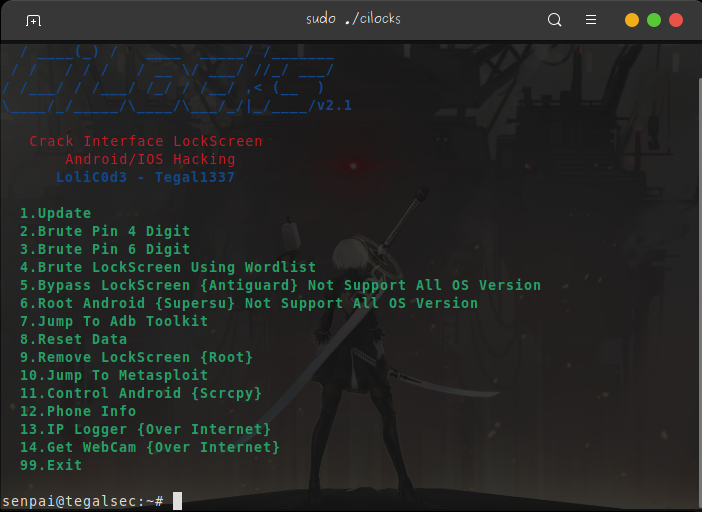 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 sashs/ropper
Affiche des informations sur les fichiers dans différents formats de fichiers et trouve des gadgets pour construire des chaînes ROP pour différentes…
 d4vinci/one-lin3r
Vous donne des one-liners qui aident dans les opérations de test d'intrusion, l'escalade de privilèges et plus encore.
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 tiagorlampert/chaos
🔥 CHAOS est un outil d'administration à distance gratuit et open-source qui permet de générer des binaires pour contrôler des systèmes…
 androidmalware/android_hid
Utiliser Android comme Rubber Ducky contre un autre appareil Android
 terjanq/tiny-xss-payloads
Une collection de minuscules charges utiles XSS qui peuvent être utilisées dans différents contextes. https://tinyxss.terjanq.me
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
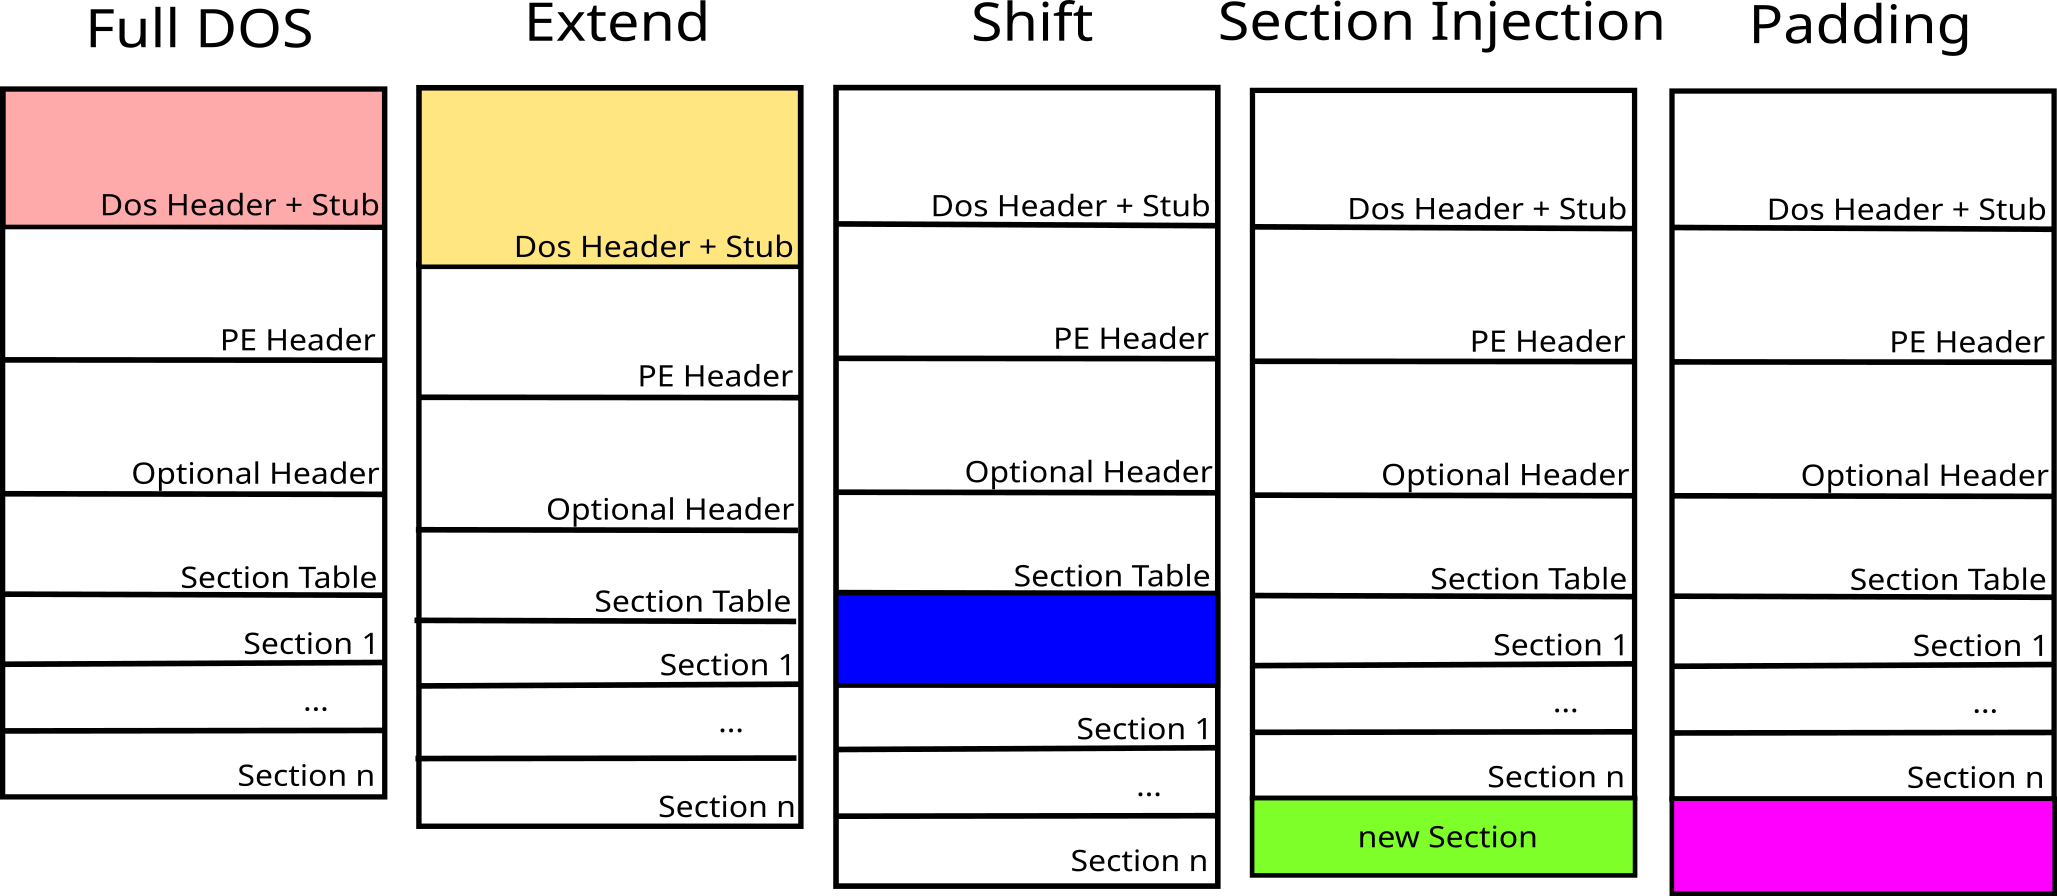 govolution/avet
Outil d'évasion antivirus
 bashfuscator/bashfuscator
Un framework d'obfuscation Bash entièrement configurable et extensible. Cet outil est conçu pour aider à la fois les équipes rouges et les équipes…
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 mscholtes/ps2exe
Module pour compiler des scripts PowerShell en exécutables
 welk1n/jndi-injection-exploit
Outil de test d'injection JNDI(Un outil qui génère des liens JNDI peut démarrer plusieurs serveurs pour exploiter la vulnérabilité d'injection JNDI,…
 ax/apk.sh
Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…