metasploit-framework

Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…

Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…

Une liste de payloads utiles et de contournements pour la sécurité des applications web et les tests d'intrusion/CTF

Cadre d'émulation d'adversaire

Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.

Scripts Bash et Python personnalisés utilisés pour automatiser diverses tâches de tests d'intrusion, notamment la reconnaissance, le scan,…

Framework d'exploitation pour appareils embarqués

Le scanner XSS le plus avancé.

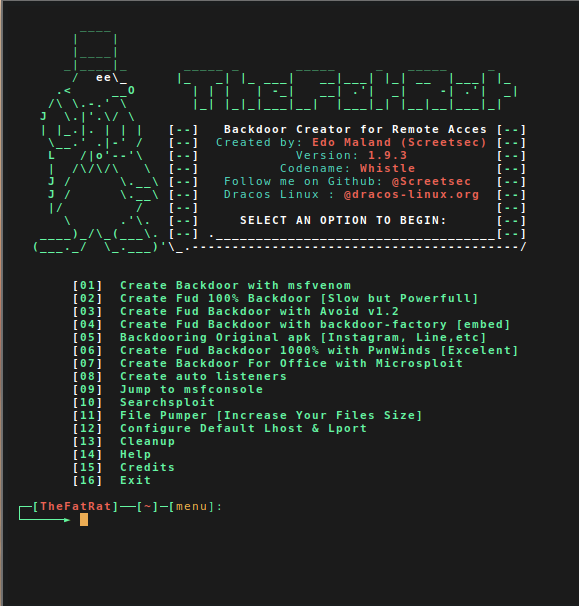
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…

Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.

Bibliothèque de piratage mémoire Windows

Un outil simple d'administration à distance pour Android utilisant des sockets. Il utilise Java côté client et Python côté serveur

Tout sur le bug bounty (bypasses, payloads, etc.)

Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.

Un outil de preuve de concept pour générer des charges utiles exploitant la désérialisation non sécurisée d'objets Java.

Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.

Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.

Unicorn est un outil simple pour utiliser une attaque de rétrogradation PowerShell et injecter du shellcode directement en mémoire. Basé sur les…

Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.