

Evil-Droid
 m4sc3r4n0/evil-droid
Framework pour créer, générer et intégrer des charges utiles APK pour les tests de pénétration Android, exploitant Metasploit pour l'exploitation et…
android-securityexploit-frameworkspayload-generation+4
1.1k
m4sc3r4n0/evil-droidFramework pour créer, générer et intégrer des charges utiles APK pour les tests de pénétration Android, exploitant Metasploit pour l'exploitation et…
 d4rk007/redghost
Framework de post-exploitation Linux écrit en bash, conçu pour aider les red teams dans la persistance, la reconnaissance, l'élévation de privilèges…
 hellsender01/llmmap
Cadre automatisé de test d'injection de prompt pour applications intégrant des LLM avec une architecture à double LLM.
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 jfmaes/gg-aesy
Cachez des trucs sympas dans des images :)
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
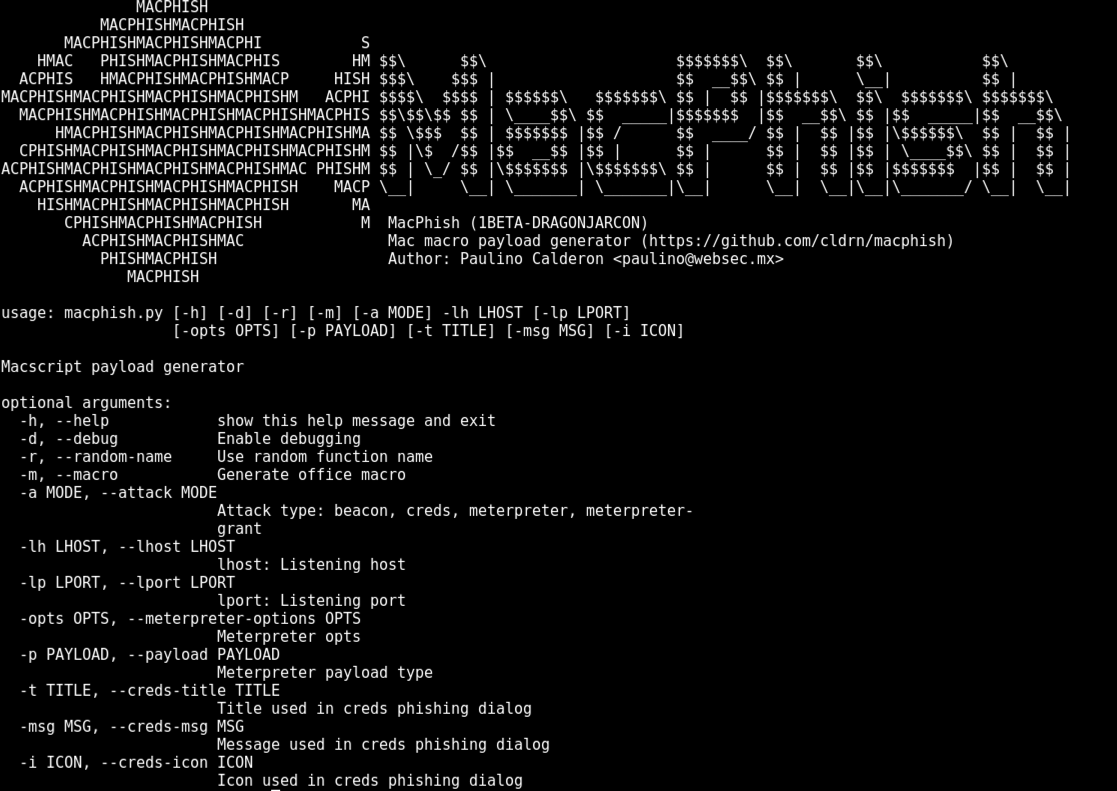 cldrn/macphish
Génère des macros Office pour Mac malveillantes avec des charges utiles de balise, de récolte d'identifiants et de meterpreter pour les tests de…
 busescanfly/rpi-hunter
Découverte automatique et exploitation des Raspberry Pi sur le LAN.
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 mrechofi/greedos_v2
Un outil DoS multi-vecteurs pour les Red Teamers en cybersécurité.
 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 d35m0nd142/lfisuite
Exploiteur LFI totalement automatique (+ Reverse Shell) et Scanner
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
 pwntester/ysoserial.net
Générateur de payloads de désérialisation pour une variété de formateurs .NET
 ax/apk.sh
Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…
 the-xentropy/xencrypt
Un outil de contournement antivirus en script PowerShell
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit