TornadoRevC2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

Chaîne d'attaque Active Directory automatisée de zéro authentification à Admin de domaine. Enchaîne plus de 25 techniques, notamment Kerberoast, AD…

AdaptixC2 est une boîte à outils redteam avancée hautement modulaire

Remote operations commands implemented using Beacon Object Files

Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…

Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…


Unicorn est un outil simple pour utiliser une attaque de rétrogradation PowerShell et injecter du shellcode directement en mémoire. Basé sur les…

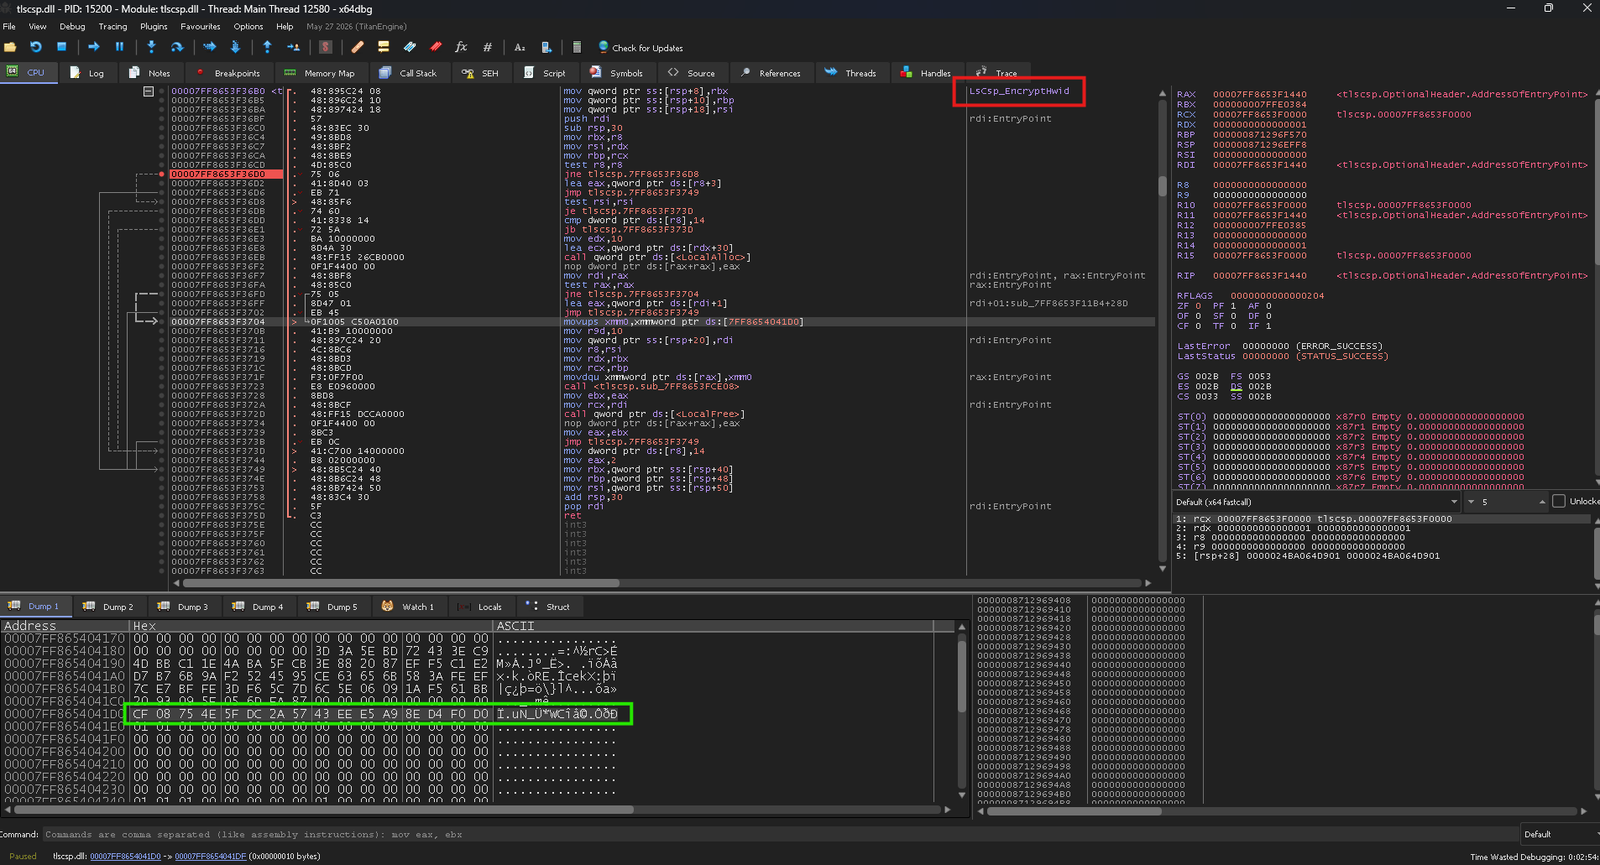
Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur…

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…

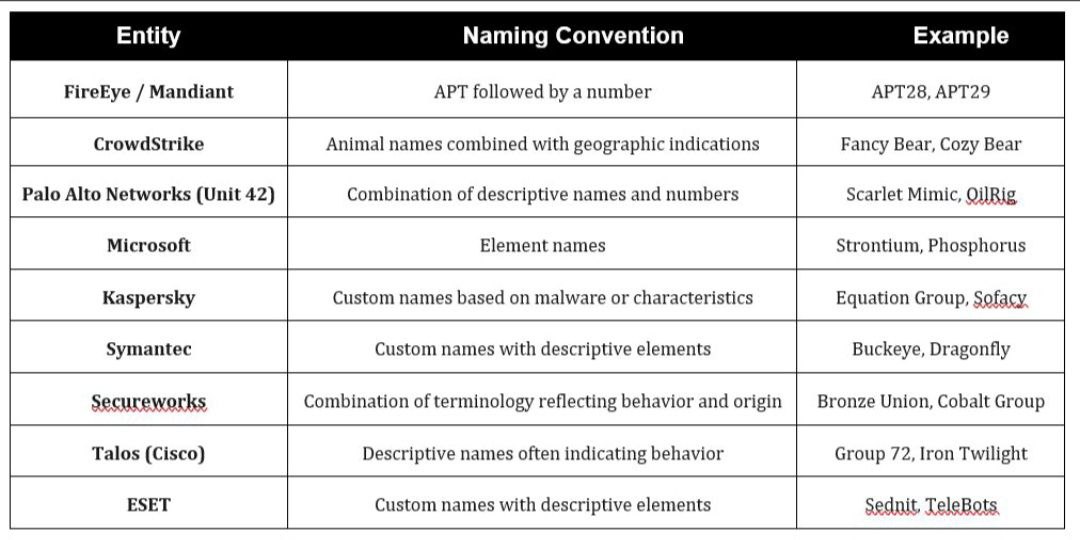
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…

Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles

Exécuter des commandes de manière interactive sur des machines Windows distantes à l'aide du protocole WinRM (juste plus rapide)

Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…

Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…

Recherche offensive & défensive sur la sécurité du noyau Linux, axée sur le comportement des rootkits, les artefacts observables et la détection.

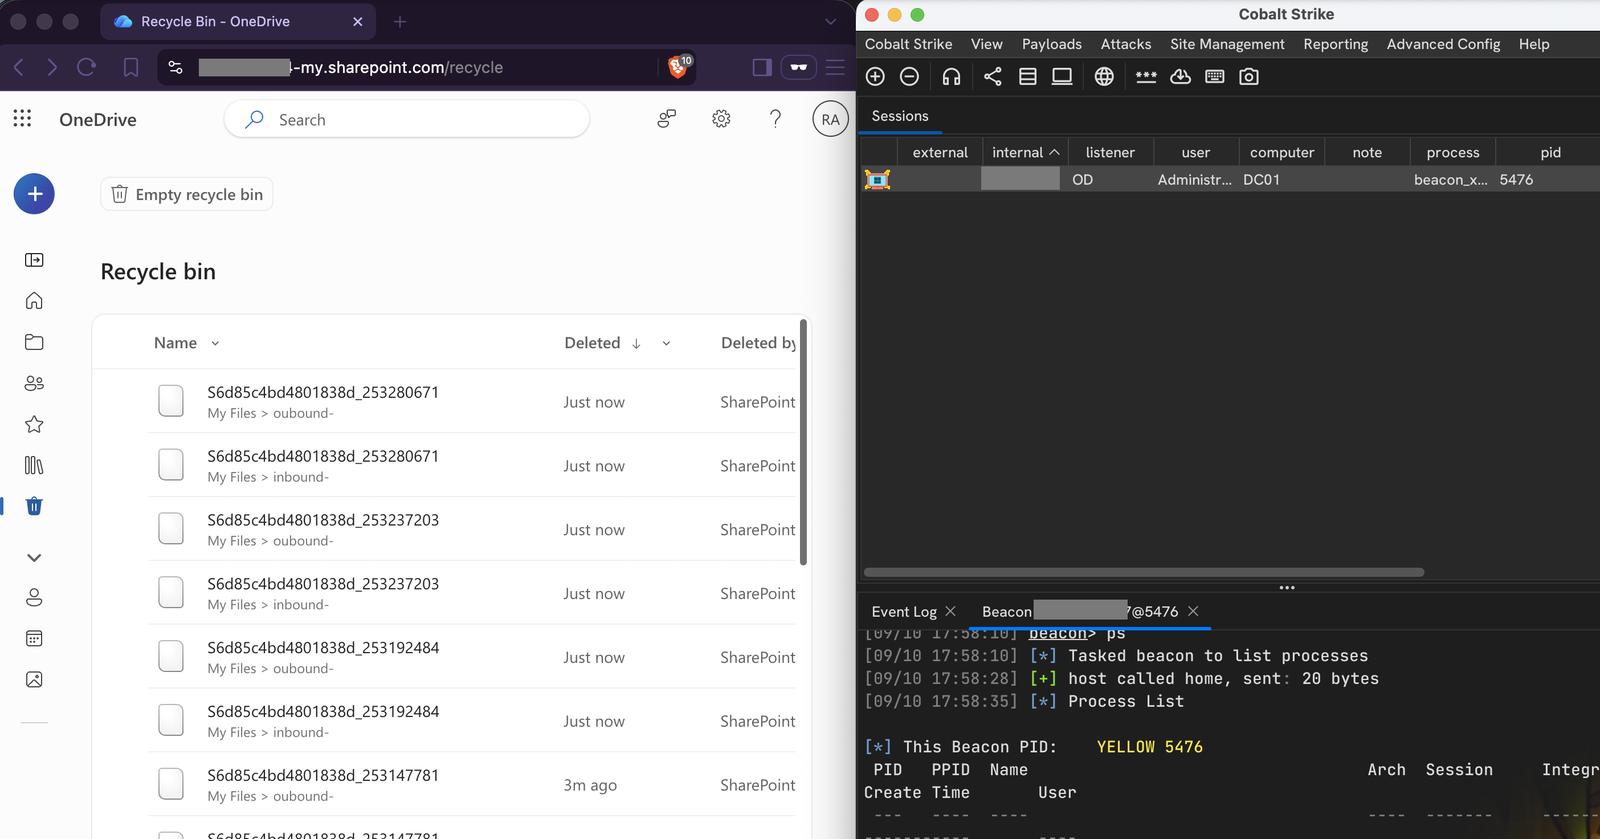
OneDrive comme transport C2 dissimulé pour Cobalt Strike