

netgraph
 ga0/netgraph
Un sniffer HTTP multiplateforme avec une interface web
packet-sniffing-analysisnetwork-forensicsinformation-gathering+2
956
ga0/netgraphUn sniffer HTTP multiplateforme avec une interface web
 brannondorsey/mitm-router
☠ Point d'accès sans fil homme-du-milieu dans un conteneur Docker 🐳
 moxie0/chapcrack
Analyse et déchiffre les handshakes MS-CHAPv2 issus de captures PPTP VPN et WPA2 Enterprise, extrayant les identifiants pour un craquage hors ligne…
 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 jeromesegura/ekfiddle
Votre couteau suisse pour analyser le trafic web malveillant basé sur le populaire débogueur web Fiddler.
 xephora/threat-remediation-scripts
Ce dépôt contient une liste de nouveaux scripts de remédiation.
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Un script python2 pour le traitement d'un fichier PCAP afin de déchiffrer le trafic C2 envoyé à l'implant DOUBLEPULSAR
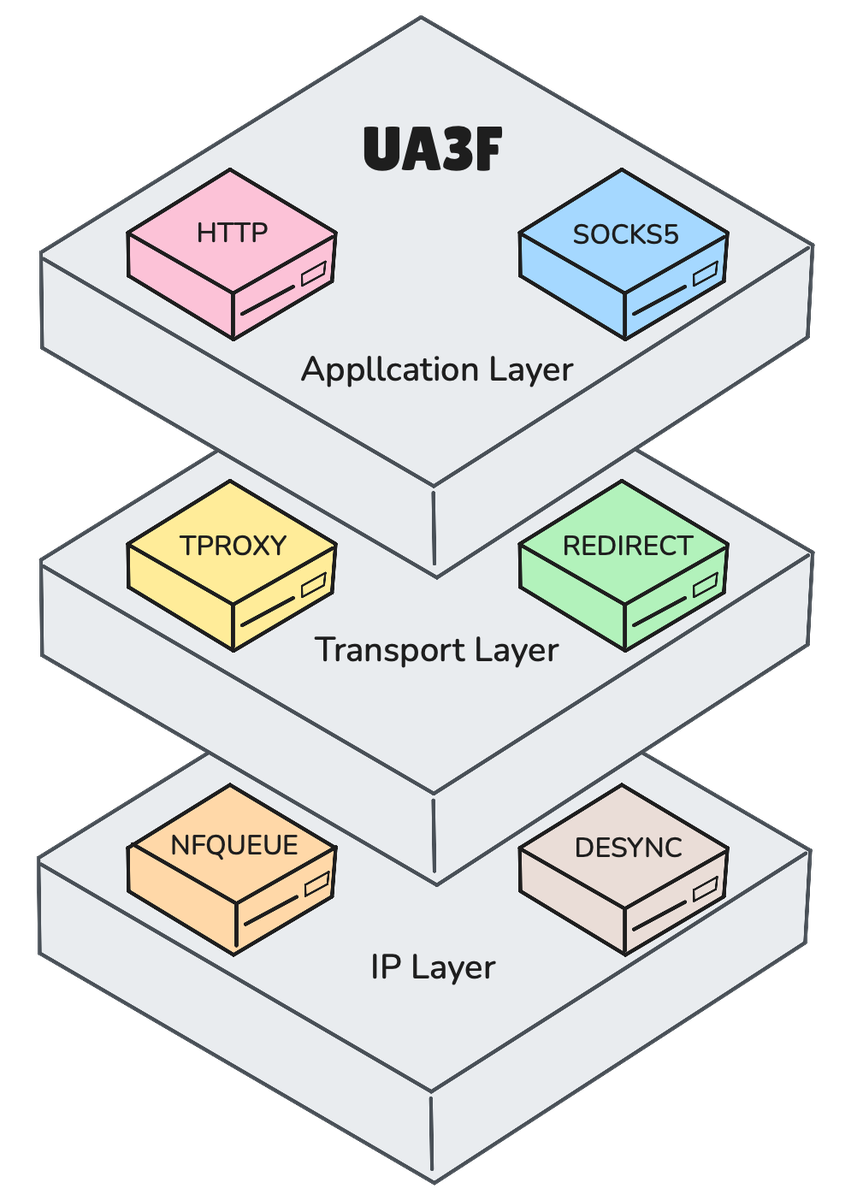 sunbk201/ua3f
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…
 basil00/tallow
Tallow - Tor transparent pour Windows
 medbenali/cyberscan
Boîte à outils open-source de forensic réseau pour l'analyse de paquets, le scan de ports, la découverte d'hôtes et la géolocalisation IP. Prend en…
 felixweyne/imaginaryc2
Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
 gvcoder09/nodpi4android
Application proxy Android qui contourne la censure par inspection approfondie des paquets (DPI) en fragmentant les paquets TLS ClientHello et en…
 eciavatta/caronte
Un outil pour analyser le flux réseau lors des compétitions Capture the Flag en mode attaque/défense.
 nccgroup/phantap
Phantom Tap (PhanTap) - un « tap » réseau « invisible » destiné aux red teams
 chrizator/netattack2
Un script avancé de scan réseau et d'attaque basé sur GUI. 2e version de netattack sans GUI.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py est un script Python3 conçu pour analyser les fichiers de capture de paquets réseau et extraire les hachages NTLMv2 dans un format…
 1ultimat3/pcapviz
Visualiser les topologies réseau et collecter des statistiques de graphe à partir de fichiers pcap
 airbus-cert/winshark
Un plugin Wireshark pour instrumenter ETW