

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
netgraph — Un sniffer HTTP multiplateforme avec une interface web | Kitploit

Outils/GitHubGitHub/ga0/netgraph
Sniffing et Analyse de PaquetsCriminalistique RéseauCollecte d'InformationsSécurité WebUtilitaires et Frameworks
GitHubga0/netgraph

netgraph

Un sniffer HTTP multiplateforme avec une interface web

Voir le dépôt
9569227il y a 3 ansVérifié par Kitploit
Partager

Go Report Card codecov GitHub license

Netgraph

Netgraph est un outil d'analyse de paquets qui capture toutes les requêtes/réponses HTTP et les affiche dans une page web.
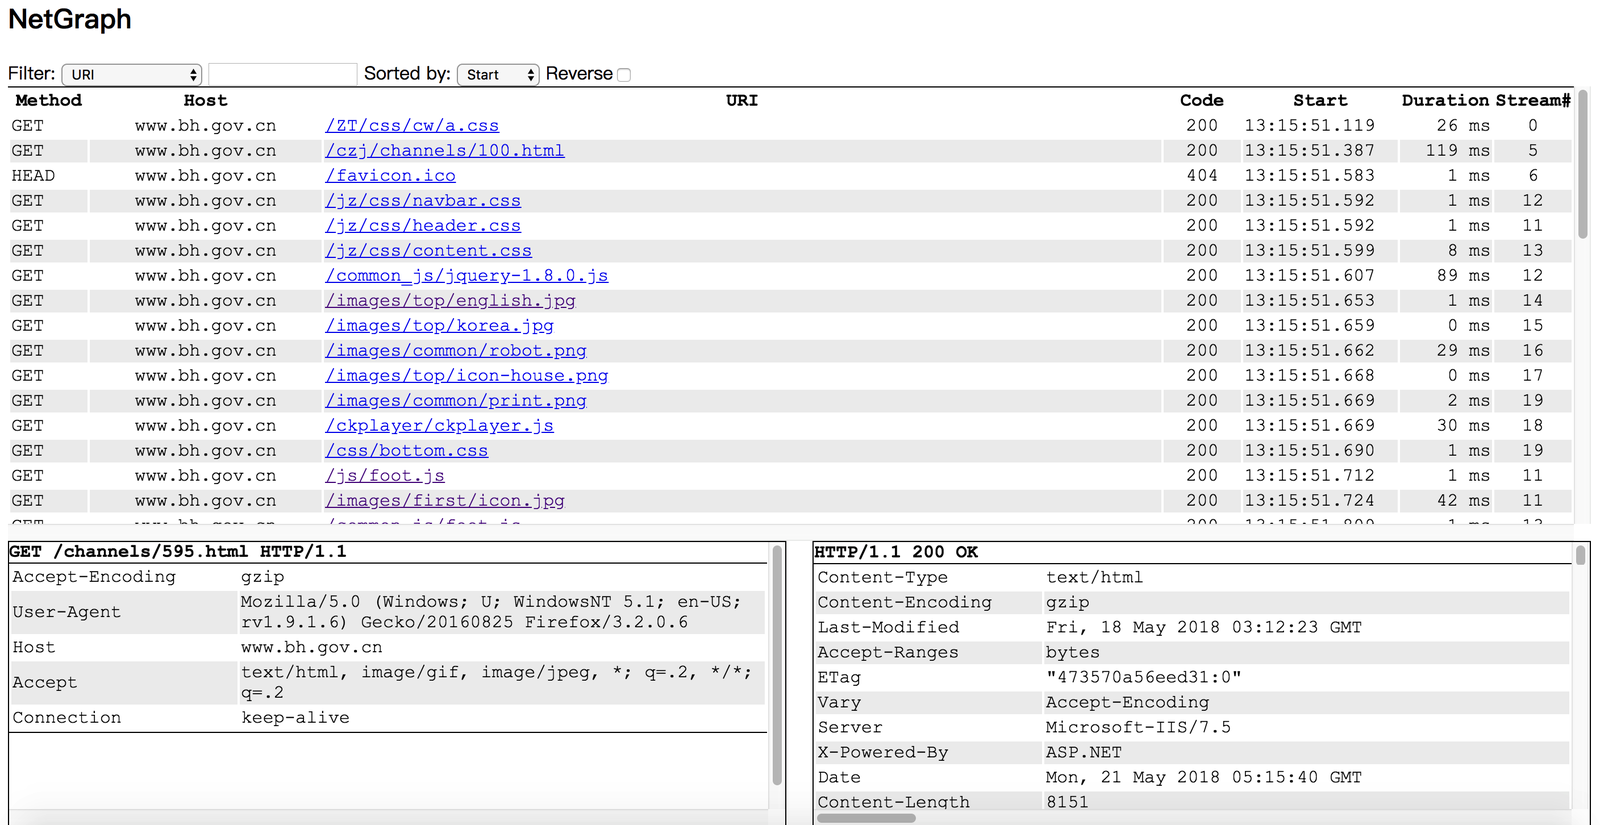
Screenshot

Vous pouvez exécuter Netgraph sur votre serveur Linux sans environnement de bureau installé, et surveiller les requêtes/réponses HTTP dans le navigateur de votre ordinateur portable.

Compiler, installer, exécuter

  1. go get github.com/ga0/netgraph
  2. exécutez $GOPATH/bin/netgraph -i INTERFACE -p PORT
  3. ouvrez la page web de netgraph dans votre navigateur (par exemple : http://localhost:9000, 9000 est le PORT défini à l'étape 2)

  Les utilisateurs de Windows doivent d'abord installer la bibliothèque winpcap.

Options

  -bpf string
        Définit le filtre de paquets Berkeley (par défaut "tcp port 80")
  -i string
        Écoute sur l'interface, en sélectionne une automatiquement si aucune interface n'est fournie
  -input-pcap string
        Ouvre un fichier pcap
  -o string
        Écrit les requêtes/réponses HTTP dans un fichier, définissez la valeur "stdout" pour imprimer sur la console
  -output-pcap string
        Écrit les paquets capturés dans un fichier pcap
  -output-request-only
	      Écrit uniquement les requêtes HTTP dans le fichier, ignore les réponses. Utilisé uniquement lorsque l'option "-o" est présente. (par défaut true)
  -p int
        Port du serveur web. Si le port est défini à '0', le serveur ne démarrera pas.  (par défaut 9000)
  -s	Enregistre les événements HTTP sur le serveur
  -v	Affiche les messages détaillés (par défaut true)

Exemple : imprimer les requêtes capturées sur stdout :

  $ ./netgraph -i en0 -o=stdout
  2018/07/26 10:33:24 open live on device "en0", bpf "tcp port 80"
  [2018-07-26 10:33:34.873] #0 Request 192.168.1.50:60448->93.184.216.34:80
  GET / HTTP/1.1
  Host: www.example.com
  Connection: keep-alive
  Pragma: no-cache
  Cache-Control: no-cache
  Upgrade-Insecure-Requests: 1
  User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_13_6) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/67.0.3396.99 Safari/537.36
  Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8
  Accept-Encoding: gzip, deflate
  Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,zh-TW;q=0.7

  content(0)


Licence

MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




